



Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Специалисты Check Point выявили вектор «принудительной аутентификации», с помощью которого злоумышленники могут слить токены NT LAN Manager (NTLM) пользователя Windows.

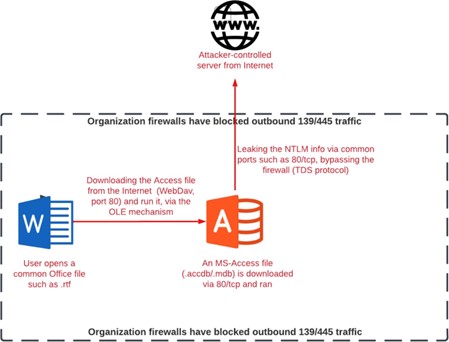
Для эксплуатации описанного метода жертве достаточно отправить специально подготовленный файл в формате Microsoft Access. В сущности, используется легитимная функциональность в системе управления БД, позволяющая привязываться к внешним данным (например, удалённой таблице SQL).

«Атакующие могут задействовать эти возможности для автоматической привязки токенов NTLM пользователя к любому серверу, находящемуся под контролем киберпреступников. Для этого подойдёт любой TCP-порт (например, 80)», — пишут в отчёте эксперты Check Point.

«Атаку можно запустить, заставив целевого пользователя открыть файл .accdb или .mdb. Более того, может сработать и файл в формате Office — rtf».

Как отметили исследователи, функция связанных таблиц в Access способствует утечке хешей NTLM через файл .accdb с ссылкой на сторонний SQL-сервер. Для слива используется механизм Object Linking and Embedding (OLE).

В результате злоумышленники могут настроить сервер, слушающий порт 80, и поместить его IP-адрес в поле «server alias». Потом жертве отправляется файл БД со связанной таблицей.

Если пользователь попадётся на уловку, его клиент соединится с сервером атакующего, а последний сможет запустить процесс аутентификации с целевым NTLM-сервером в той же организации.

Вредоносной сервер получает запрос, передаёт его жертве, а затем принимает валидный ответ.


Напомним, в прошлом месяце Microsoft сообщила о планах отказаться от набора протоколов сетевой аутентификации NTLM (NT LAN Manager) в будущих релизах Windows 11.

Подпишитесь на новости

Дипфейк за $5: поддельные видео для атак на бизнес резко подешевели

Мошенникам стало дешевле изображать чужого начальника. За последние два года стоимость создания дипфейков для атак на компании снизилась примерно в 100 раз: минута убедительного поддельного видео может обходиться всего в $5 вместо прежних нескольких сотен долларов.

О снижении цен рассказали «Известия». На теневых площадках также предлагают готовые шаблоны, которые позволяют дополнительно сократить расходы.

У бизнеса такая статистика должна вызывать тревогу: чем дешевле подделка, тем ниже порог входа в мошенничество. Знакомое лицо на экране всё труднее считать доказательством того, что с вами действительно разговаривает коллега или руководитель.

Особенно опасно сочетание узнаваемого человека и срочного поручения: перевести деньги, передать документы, сообщить данные для входа. В такой ситуации убедительная картинка помогает продавить доверие, а спешка — обойти привычные проверки.

Финансовые поручения нужно подтверждать по независимому, заранее известному каналу, советуют эксперты. Перезвонить настоящему руководителю выйдет дешевле.

RSS: Новости на портале Anti-Malware.ru