



Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

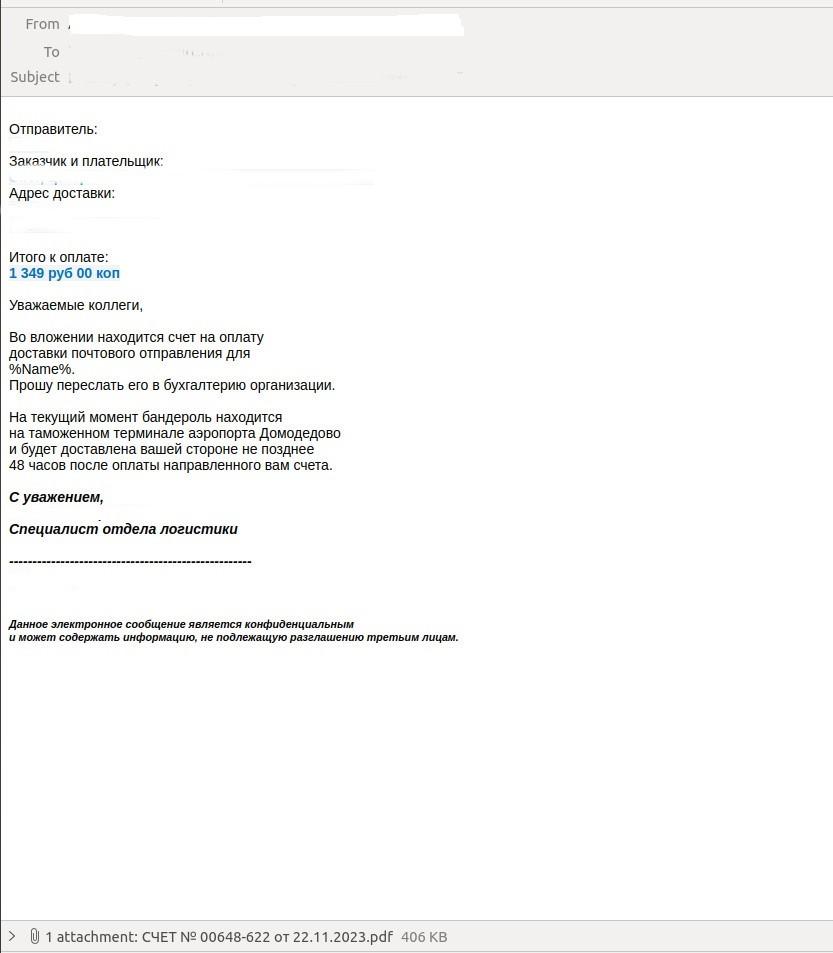
Эксперты «Лаборатории Касперского» зафиксировали всплеск мошеннических рассылок на имейл-адреса российских компаний. Получателей просят передать письмо в бухгалтерию для оплаты доставки почтового отправления.

По всей видимости, аферисты рассылают поддельные сообщения на те корпоративные адреса, которые удалось добыть. На прошлой неделе в Kaspersky регистрировали сотни таких писем в сутки.

Анализ показал, что вложенные документы PDF, как и заявлено, содержат счет за оказание услуг. Сумма при этом невелика: обманщики надеются, что из-за ее скромности в бухгалтерии не станут проверять счет и просто переведут деньги.


Для проведения рассылок используются недавно зарегистрированные домены; их имена обычно схожи с адресами известных перевозчиков и логистических компаний. Еще одним признаком подлога является тот факт, что вопрос, находящийся в ведении бухгалтерии, не направлен в подразделение напрямую.

«Схема существует не первый десяток лет, но злоумышленники продолжают её эксплуатировать, ведь люди по-прежнему оплачивают счета, которые им пересылают, — комментирует Андрей Ковтун, руководитель группы защиты от почтовых угроз в Kaspersky. — При этом счета могут выставляться не только за доставку, в них могут фигурировать и иные виды услуг. Поскольку речь идёт о сравнительно небольших по меркам компаний суммах, и письмо приходит в период, когда нагрузка на бухгалтерию возрастает, часто адресаты не проявляют должную бдительность. К сожалению, такие мошеннические письма не всегда получается превентивно заблокировать, поскольку внешне они ничем не отличаются от обычного делового письма».

Не попасть в сети мошенников помогут рекомендации экспертов:

  • не доверять сообщениям из незнакомых или неожиданных источников;
  • при получении писем финансового характера всегда проверять содержание и домен отправителя (поискать его в Сети или по базе Whois);
  • повышать киберграмотность персонала с помощью специализированных курсов и тренингов.
Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru