



Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

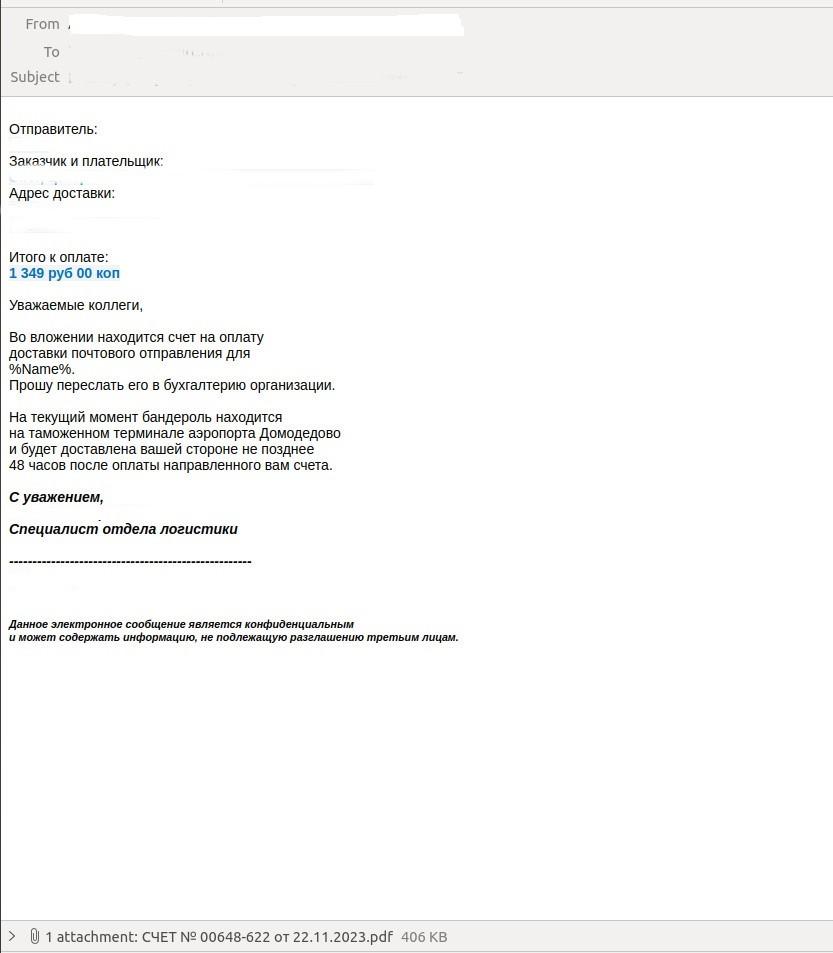
Эксперты «Лаборатории Касперского» зафиксировали всплеск мошеннических рассылок на имейл-адреса российских компаний. Получателей просят передать письмо в бухгалтерию для оплаты доставки почтового отправления.

По всей видимости, аферисты рассылают поддельные сообщения на те корпоративные адреса, которые удалось добыть. На прошлой неделе в Kaspersky регистрировали сотни таких писем в сутки.

Анализ показал, что вложенные документы PDF, как и заявлено, содержат счет за оказание услуг. Сумма при этом невелика: обманщики надеются, что из-за ее скромности в бухгалтерии не станут проверять счет и просто переведут деньги.


Для проведения рассылок используются недавно зарегистрированные домены; их имена обычно схожи с адресами известных перевозчиков и логистических компаний. Еще одним признаком подлога является тот факт, что вопрос, находящийся в ведении бухгалтерии, не направлен в подразделение напрямую.

«Схема существует не первый десяток лет, но злоумышленники продолжают её эксплуатировать, ведь люди по-прежнему оплачивают счета, которые им пересылают, — комментирует Андрей Ковтун, руководитель группы защиты от почтовых угроз в Kaspersky. — При этом счета могут выставляться не только за доставку, в них могут фигурировать и иные виды услуг. Поскольку речь идёт о сравнительно небольших по меркам компаний суммах, и письмо приходит в период, когда нагрузка на бухгалтерию возрастает, часто адресаты не проявляют должную бдительность. К сожалению, такие мошеннические письма не всегда получается превентивно заблокировать, поскольку внешне они ничем не отличаются от обычного делового письма».

Не попасть в сети мошенников помогут рекомендации экспертов:

  • не доверять сообщениям из незнакомых или неожиданных источников;
  • при получении писем финансового характера всегда проверять содержание и домен отправителя (поискать его в Сети или по базе Whois);
  • повышать киберграмотность персонала с помощью специализированных курсов и тренингов.
Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru