



macOS-троян Atomic распространяется как апдейт браузера на WordPress-сайтах

macOS-троян Atomic распространяется как апдейт браузера на WordPress-сайтах

macOS-троян Atomic распространяется как апдейт браузера на WordPress-сайтах

Вредоносная программа для macOS, известная под именем Atomic, доставляется под видом обновления браузера в новой кампании — ClearFake. Напомним, Atomic продаётся киберпреступникам по подписке за 1000 долларов в месяц.

Кампанию ClearFake зафиксировала команда Malwarebytes. Жером Сегура, один из специалистов, пишет в отчёте следующее:

«Возможно, мы впервые наблюдаем трансформацию одной из основных вредоносных кампаний, предназначенных ранее для Windows, которая теперь нацелена и на пользователей macOS».

Atomic попался исследователям в апреле 2023 года, он представляет собой коммерческий вредонос, заточенный под кражу данных жертв, сохранённых в веб-браузерах и криптокошельках.

В сентябре этого года Malwarebytes предупреждала о злонамеренной кампании, использующей рекламу в Google для распространения Atomic.

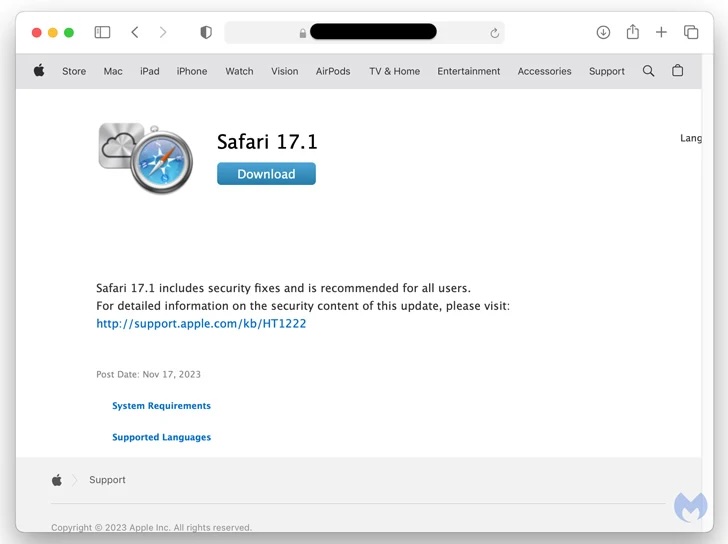
Теперь на ландшафте появилась ClearFake — кибероперация, которая задействует взломанные WordPress-сайты, где пользователям пытаются подсунуть зловред под видом обновления браузера.


Если посетитель попадётся на уловку и попробует загрузить фейковый апдейт, на его компьютер скачается файл в формате DMG. После запуска этого файла троян успешно устанавливается в систему.

Сегура также отметил, что пейлоад Atomic при необходимости достаточно легко адаптируется под разных жертв.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru