



Вредоносная реклама в Google доставляет вредонос под видом WinSCP

Вредоносная реклама в Google доставляет вредонос под видом WinSCP

Вредоносная реклама в Google доставляет вредонос под видом WinSCP

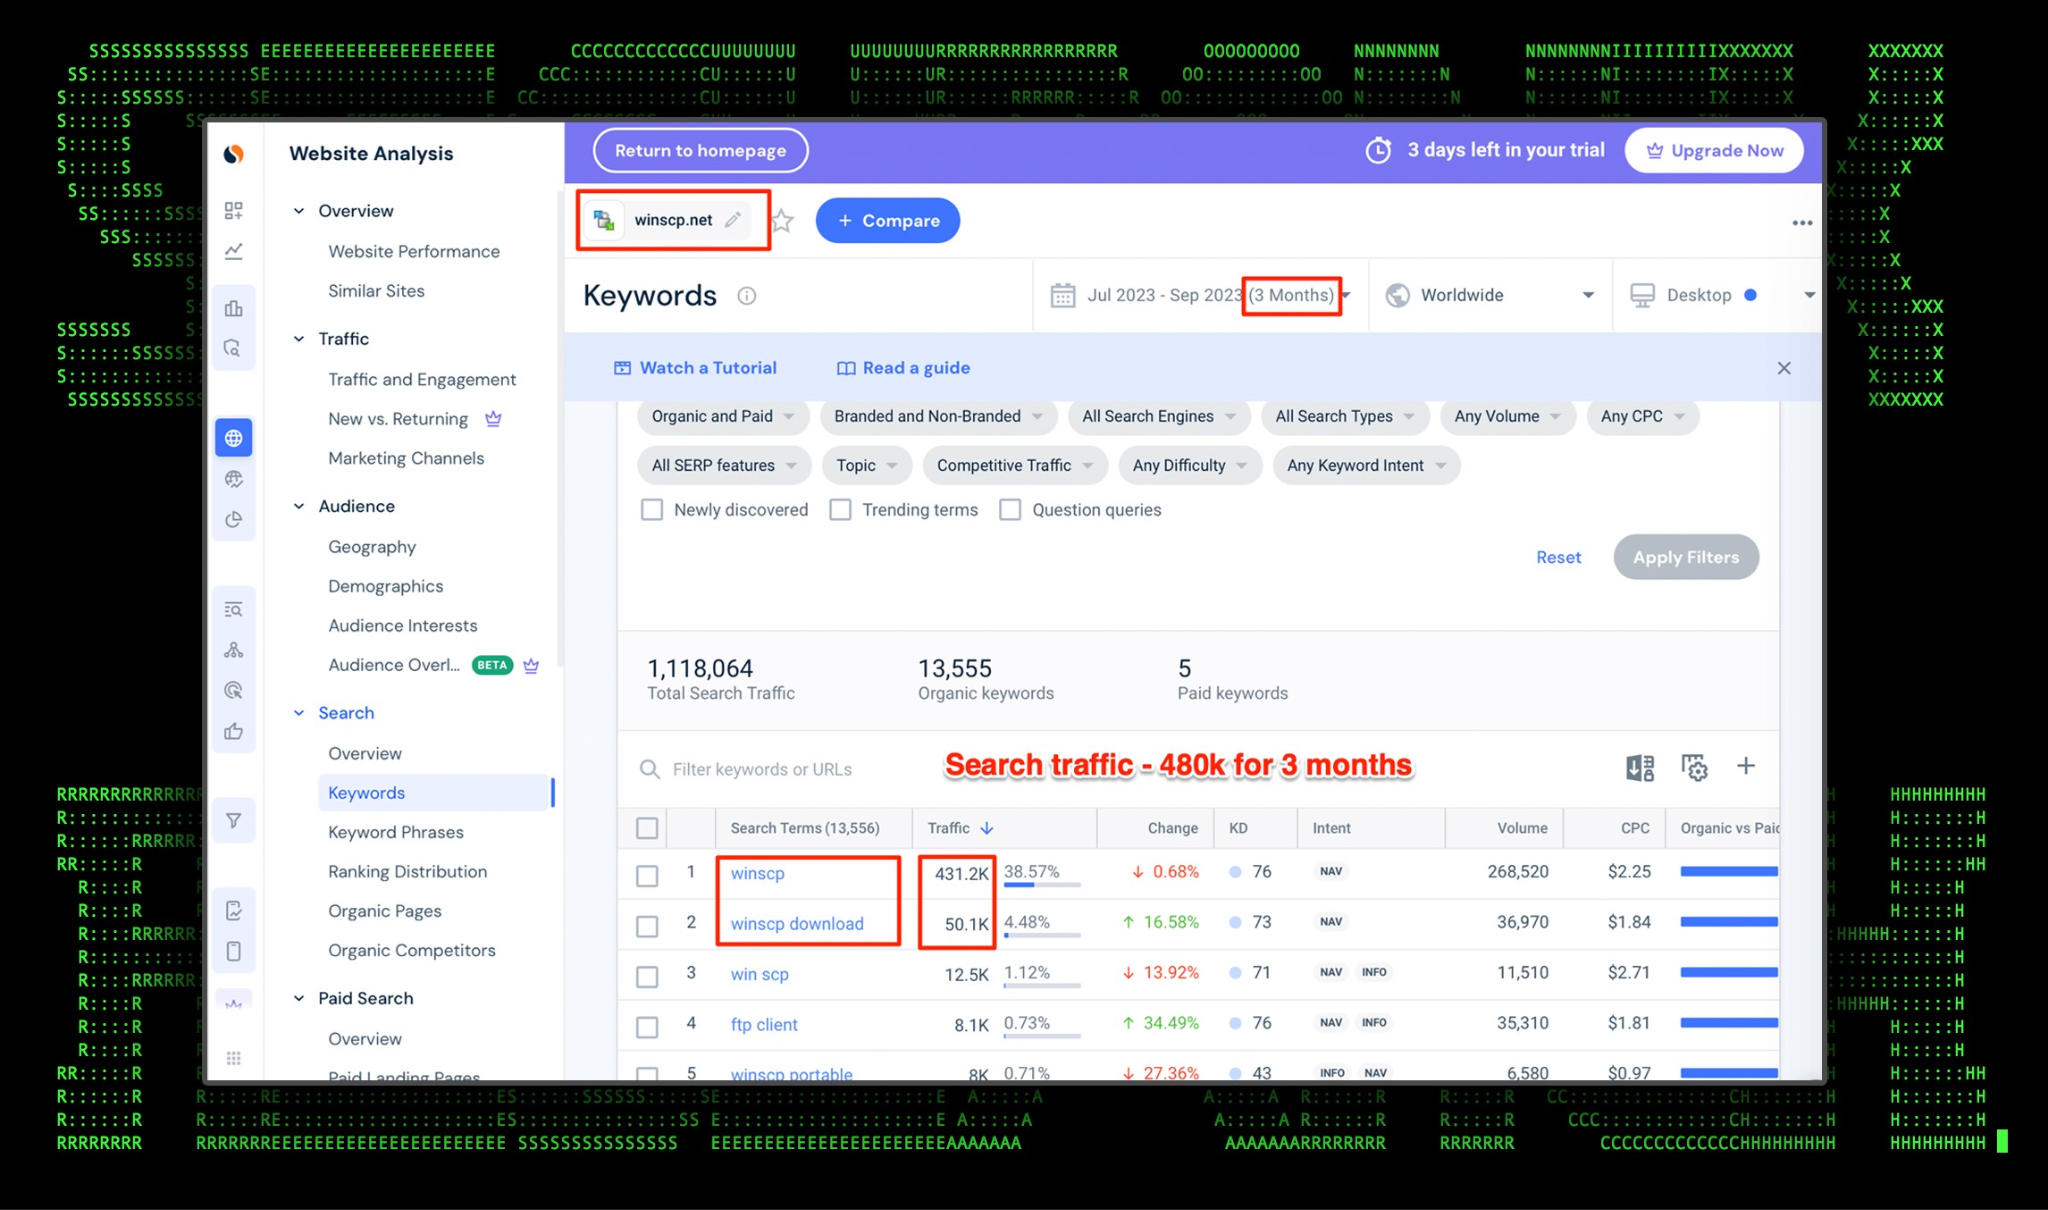
Киберпреступники пытаются манипулировать поисковой выдачей и рекламными объявлениями в Google, чтобы доставить вредоносную программу пользователям, пытающимся скачать клиент протоколов SFTP и SCP для Windows, — WinSCP.

Исследователи из компании Securonix назвали новую кампанию злоумышленников «SEO#LURKER». В отчёте специалисты объясняют:

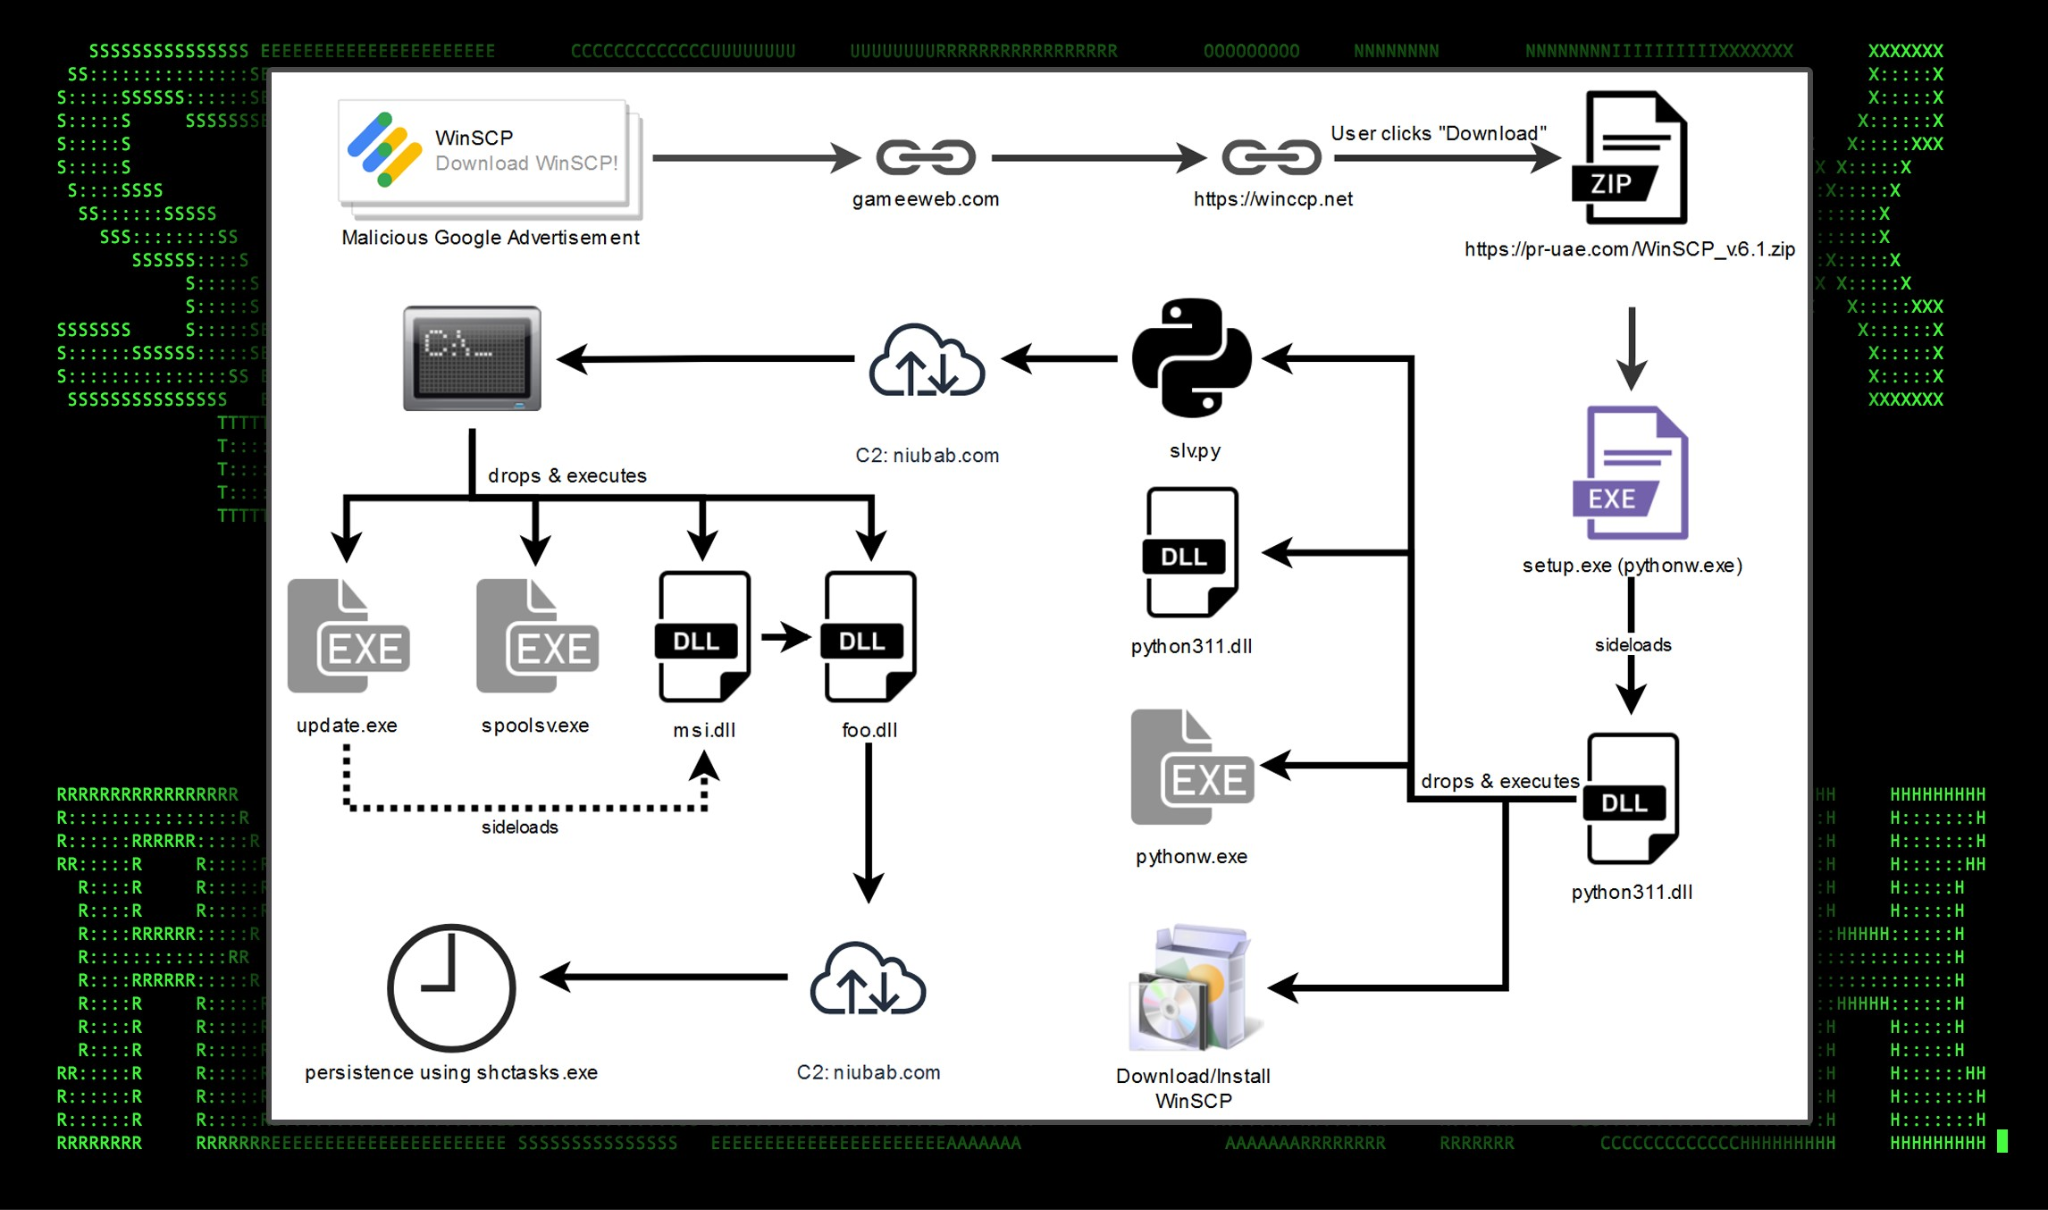
«Реклама киберпреступников отправляет пользователей на скомпрометированный WordPress-сайт — gameeweb[.]com, после чего происходит редирект на следующий фишинговый ресурс».

Есть мнение, что атакующие задействовали механизм Google Dynamic Search Ads (DSAs), который автоматически генерирует рекламу на основе контента сайта.


В конечном счёте жертву отправляют на winccp[.]net, замаскированный под официальный веб-сайт WinSCP. Там происходит загрузка вредоносной программы, похищающей данные пользователя.

Чтобы посетитель получил вредонос, его заголовок должен соответствовать. Если же хедер некорректен, посетителя отправляют смотреть знаменитый клип-мем Рика Эстли — так называемый Рикроллинг.

Конечный пейлоад извлекается из ZIP-архива «WinSCP_v.6.1.zip», после запуска которого происходит подмена библиотеки на злонамеренную python311.dll. Сама DLL отвечает за загрузку легитимного инсталлятора WinSCP и скрытую установку Python-скриптов «slv.py» и «wo15.py».

Оба упомянутых скрипта открывают соединение с командным сервером в фоне и получают инструкции от атакующего.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru