



SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

Новая вредоносная модель «дроппер как услуга» (dropper-as-a-service, DaaS) используется для атак на владельцев мобильных Android-устройств. Её преимущество заключается в обходе актуальных защитных мер от Google.

Задача дроппера в этом случае — попасть на девайс жертвы и загрузить дополнительный пейлоад. SecuriDropper имеет все шансы стать прибыльным делом для создателей, которые готовы продать услугу киберпреступным группам.

О новой DaaS-модели рассказали специалисты компании ThreatFabric. В отчёте компании отмечается следующее:

«Дропперы, как и их авторы, постоянно совершенствуются, поскольку им нужно обходить новые защитные меры».

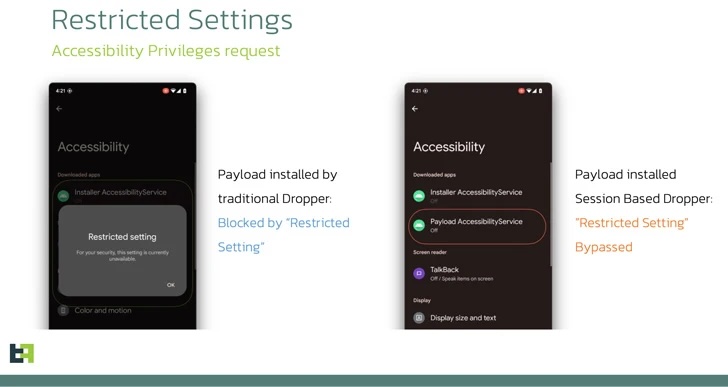
Например, SecuriDropper должен сводить на нет ограничения доступа к настройкам, которую представили в Android 13.

По замыслу Google, эта функциональность должна запрещать доступ скачанных из сторонних источников приложений к прочтению уведомлений и специальным возможностям ОС. Многие мобильные трояны используют именно эти лазейки, поэтому это весьма логичная защита.

Дроппер SecuriDropper, как правило, маскируется под безобидный софт и таким образом пытается уйти от детектирования. Известны следующие имена семплов вредоноса:

  • com.appd.instll.load (Google)
  • com.appd.instll.load (Google Chrome)

В ThreatFabric отметили технические аспекты инсталляции дроппера в ОС: этот зловред использует нетипичные API Android для установки нового пейлоада, что напоминает процесс установки софта из магазина приложений.


Вредоносной программе нужны следующие  разрешения: чтение и запись данных на внешнее хранилище (READ_EXTERNAL_STORAGE и WRITE_EXTERNAL_STORAGE), а также установка и удаление пакетов (REQUEST_INSTALL_PACKAGES и DELETE_PACKAGES).

По словам ThreatFabric, к услугам SecuriDropper прибегают такие известные банковские трояны, как SpyNote and ERMAC.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru