




SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

Новая вредоносная модель «дроппер как услуга» (dropper-as-a-service, DaaS) используется для атак на владельцев мобильных Android-устройств. Её преимущество заключается в обходе актуальных защитных мер от Google.

Задача дроппера в этом случае — попасть на девайс жертвы и загрузить дополнительный пейлоад. SecuriDropper имеет все шансы стать прибыльным делом для создателей, которые готовы продать услугу киберпреступным группам.

О новой DaaS-модели рассказали специалисты компании ThreatFabric. В отчёте компании отмечается следующее:

«Дропперы, как и их авторы, постоянно совершенствуются, поскольку им нужно обходить новые защитные меры».

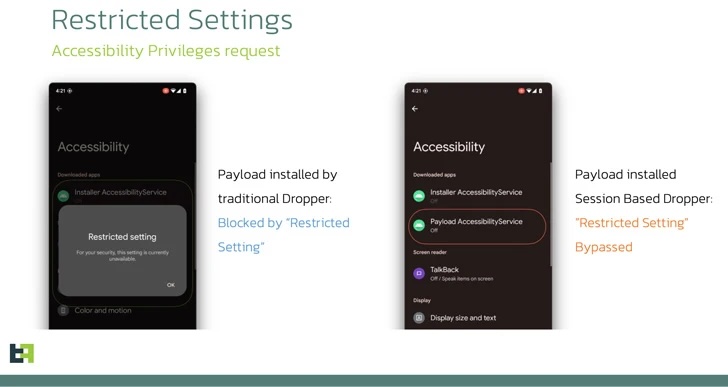
Например, SecuriDropper должен сводить на нет ограничения доступа к настройкам, которую представили в Android 13.

По замыслу Google, эта функциональность должна запрещать доступ скачанных из сторонних источников приложений к прочтению уведомлений и специальным возможностям ОС. Многие мобильные трояны используют именно эти лазейки, поэтому это весьма логичная защита.

Дроппер SecuriDropper, как правило, маскируется под безобидный софт и таким образом пытается уйти от детектирования. Известны следующие имена семплов вредоноса:

  • com.appd.instll.load (Google)
  • com.appd.instll.load (Google Chrome)

В ThreatFabric отметили технические аспекты инсталляции дроппера в ОС: этот зловред использует нетипичные API Android для установки нового пейлоада, что напоминает процесс установки софта из магазина приложений.


Вредоносной программе нужны следующие  разрешения: чтение и запись данных на внешнее хранилище (READ_EXTERNAL_STORAGE и WRITE_EXTERNAL_STORAGE), а также установка и удаление пакетов (REQUEST_INSTALL_PACKAGES и DELETE_PACKAGES).

По словам ThreatFabric, к услугам SecuriDropper прибегают такие известные банковские трояны, как SpyNote and ERMAC.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru