



В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В репозитории npm нашли новый набор из 48 вредоносных пакетов, которые могут разворачивать обратный шелл в скомпрометированных системах. О новой угрозе сообщили исследователи из Phylum.

В отчёте экспертов упоминается, что авторы использовали вводящие в заблуждение имена пакетов, чтобы последние выглядели легитимно. Кроме того, в них содержался обфусцированный JavaScript, отвечающий за разворачивание обратного шелла.

Все пакеты опубликованы от лица одного пользователя — hktalent (GitHub, X). С утра доступными оставались 39 из 48 выложенных проектов.

Как отмечают специалисты, цепочка атаки начинается после установки пакета. Специальный хук в файле package.json вызывал JavaScript-код, который, как отмечалось выше, и разворачивал обратный шелл на rsh.51pwn[.]com.

«Конкретно в этом случае злоумышленник разместил десятки с виду легитимных проектов, но на самом деле содержащих несколько слоёв обфускации. Автор также использовал и другие методы, позволяющие незаметно установить на атакованную машину обратный шелл», — пишет Phylum.

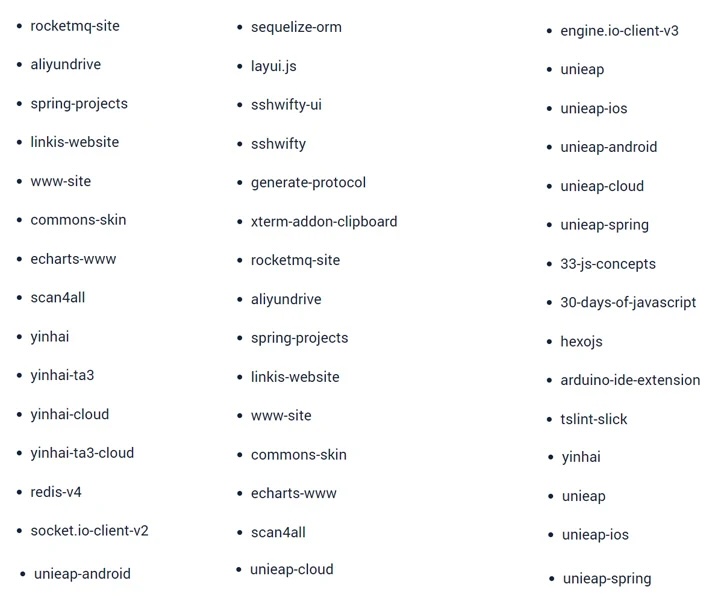
Эксперты выложили имена выявленных пакетов:


Напомним, месяц назад в репозитории npm впервые нашли опенсорсный руткит в пакете. А совсем недавно в анализатор CodeScoring от Profiscope добавили фид Kaspersky об opensource-угрозах.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru