



В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В репозитории npm нашли новый набор из 48 вредоносных пакетов, которые могут разворачивать обратный шелл в скомпрометированных системах. О новой угрозе сообщили исследователи из Phylum.

В отчёте экспертов упоминается, что авторы использовали вводящие в заблуждение имена пакетов, чтобы последние выглядели легитимно. Кроме того, в них содержался обфусцированный JavaScript, отвечающий за разворачивание обратного шелла.

Все пакеты опубликованы от лица одного пользователя — hktalent (GitHub, X). С утра доступными оставались 39 из 48 выложенных проектов.

Как отмечают специалисты, цепочка атаки начинается после установки пакета. Специальный хук в файле package.json вызывал JavaScript-код, который, как отмечалось выше, и разворачивал обратный шелл на rsh.51pwn[.]com.

«Конкретно в этом случае злоумышленник разместил десятки с виду легитимных проектов, но на самом деле содержащих несколько слоёв обфускации. Автор также использовал и другие методы, позволяющие незаметно установить на атакованную машину обратный шелл», — пишет Phylum.

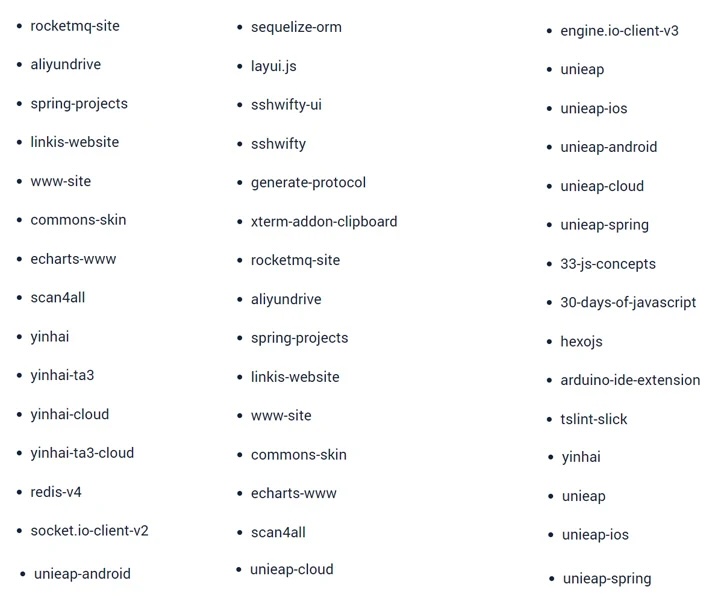
Эксперты выложили имена выявленных пакетов:


Напомним, месяц назад в репозитории npm впервые нашли опенсорсный руткит в пакете. А совсем недавно в анализатор CodeScoring от Profiscope добавили фид Kaspersky об opensource-угрозах.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru