



Security Vision выпустила продукт для обеспечения непрерывности бизнеса

Security Vision выпустила продукт для обеспечения непрерывности бизнеса

Security Vision выпустила продукт для обеспечения непрерывности бизнеса

Security Vision Business Continuity Plan (BCP) –решение автоматизации процесса обеспечения непрерывности и восстановление деятельности (ОНиВД) после наступления чрезвычайных ситуаций.

Продукт находится на стыке технологий: затрагивает как процессы ИБ, оперируя последствиями реализации угроз, связанных с отказом работоспособности информационных систем, оборудования, утратой ключевых поставщиков, персонала или помещений, так и процессы ИТ, анализируя информационную модель предприятия, обслуживающие ресурсы, метрики работоспособности активов и процедуры восстановления.

Продукт разработан с учетом требований международных и отечественных стандартов в области обеспечения управления непрерывностью бизнеса.

Основные возможности модуля:

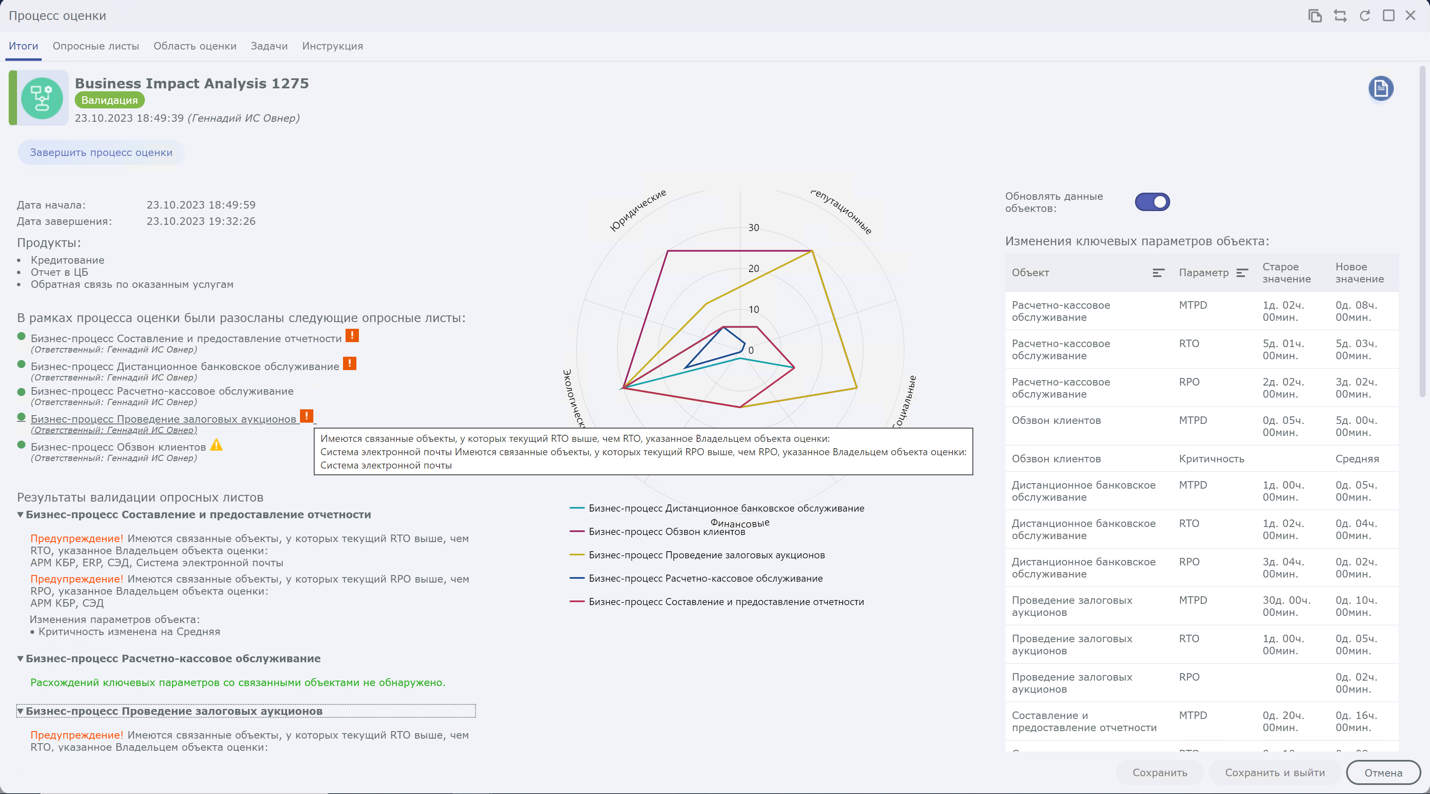
Процесс сбора информации о бизнес-процессах и ресурсах, от которых они зависят, обеспечивается методом рассылки и анализа опросных листов владельцам ресурсов с целью определения операционных, юридических, финансовые и других последствий сбоя и, как следствие, установления ключевых метрик.


Продукт позволяет систематизировать планы обеспечения непрерывности конкретных бизнес-процессов по определенным типам чрезвычайных ситуаций. Планы позволяют включить в них:

  • Конкретные шаги по устранению сбоев;
  • Условия активации и деактивации плана;
  • Роли и обязанности, ключевые контакты;
  • Описание методов и средств коммуникации.

Имеется возможность проводить регулярные тестирования планов непрерывности с оценкой достижения ключевых показателей эффективности. Также в Security Vision ВСР реализована система заявок, в рамках которой можно обеспечить выполнение задач на приведение инфраструктуры в соответствие утвержденным планам обеспечения непрерывности.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru