



Avast подтвердил детект приложения Google на Android-смартфонах

Avast подтвердил детект приложения Google на Android-смартфонах

Avast подтвердил детект приложения Google на Android-смартфонах

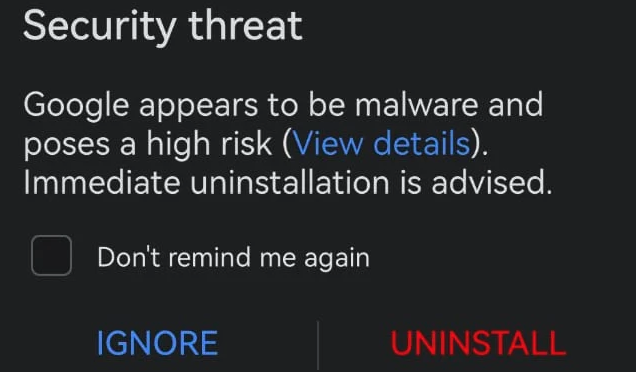
Чешская антивирусная компания Avast подтвердила проблему ложноположительного срабатывания на Android-приложение Google. Так, безобидный SDK детектировался на смартфонах Huawei, Vivo и Honor.

Напомним, мы сообщали о ложном детекте «TrojanSMS-PA». Защитные программы видели в официальном приложении Google СМС-трояна, несанкционированно рассылающего сообщения со смартфона жертвы.

Отдельные пользователи даже сообщали о предупреждениях, в которых утверждалось, что программа может предоставлять удалённый доступ к мобильным устройствам и красть конфиденциальны данные.

Источник: BleepingComputer


В Google тогда заявили, что Play Protect не видит никаких угроз в приложении, а производители смартфонов пока не отреагировали на странную ситуацию.

Теперь выяснилось, что Avast подтверждает наличие фолса. Представители антивирусной компании отметили, что лончер Google Quick Search Box по ошибке был отмечен вредоносным.

В Avast также подчеркнули, что алерт выводило приложение Huawei Optimizer на соответствующих смартфонах, но в детали углубляться не стали.

«29 октября мы получили информацию о детекте Google Quick Search Box на устройствах Huawei. 30 октября вышел соответствующий фикс, полностью устраняющий проблему ложноположительного срабатывания», — пишет Avast.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru