



Avast подтвердил детект приложения Google на Android-смартфонах

Avast подтвердил детект приложения Google на Android-смартфонах

Avast подтвердил детект приложения Google на Android-смартфонах

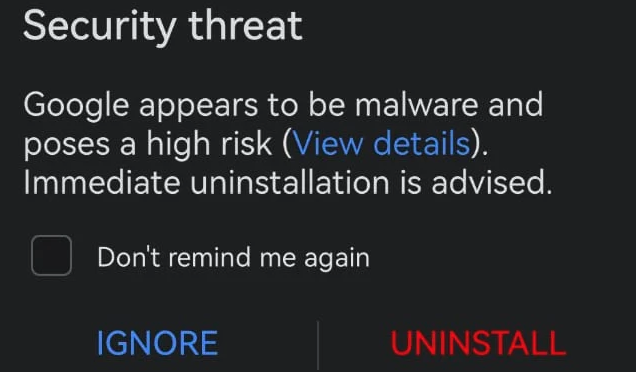
Чешская антивирусная компания Avast подтвердила проблему ложноположительного срабатывания на Android-приложение Google. Так, безобидный SDK детектировался на смартфонах Huawei, Vivo и Honor.

Напомним, мы сообщали о ложном детекте «TrojanSMS-PA». Защитные программы видели в официальном приложении Google СМС-трояна, несанкционированно рассылающего сообщения со смартфона жертвы.

Отдельные пользователи даже сообщали о предупреждениях, в которых утверждалось, что программа может предоставлять удалённый доступ к мобильным устройствам и красть конфиденциальны данные.

Источник: BleepingComputer


В Google тогда заявили, что Play Protect не видит никаких угроз в приложении, а производители смартфонов пока не отреагировали на странную ситуацию.

Теперь выяснилось, что Avast подтверждает наличие фолса. Представители антивирусной компании отметили, что лончер Google Quick Search Box по ошибке был отмечен вредоносным.

В Avast также подчеркнули, что алерт выводило приложение Huawei Optimizer на соответствующих смартфонах, но в детали углубляться не стали.

«29 октября мы получили информацию о детекте Google Quick Search Box на устройствах Huawei. 30 октября вышел соответствующий фикс, полностью устраняющий проблему ложноположительного срабатывания», — пишет Avast.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru