



Сайт оператора платежной системы Мир недоступен из-за кибератаки

Сайт оператора платежной системы Мир недоступен из-за кибератаки

Сайт оператора платежной системы Мир недоступен из-за кибератаки

Вчера вечером, 30 октября, официальный сайт Национальной Системы Платежных Карт (НСПК) выпал из доступа из-за кибератаки. Платежную инфраструктуру инцидент не затронул, СБП и система «Мир» работают в штатном режиме.

Сначала на главной странице nspk.ru появилось послание от авторов атаки. Хакерская группировка DumpForums утверждала, что украла персональные данные.

В своем телеграм-канале взломщики заявили, что взломали внутреннюю сеть НСПК, а также выгрузили много информации с серверов платежной системы «Мир». В этом им якобы помогли «коллеги» из Ukrainian Cyber Alliance.

Оператор платежной системы РФ утечку данных отрицает. Проникнуть с сайта в какие-либо системы компании, по его словам, невозможно; ее серверы и ЦОД недоступны из интернета.

«Сайт НСПК разработан и обслуживается сторонним подрядчиком, — пояснили журналистам в пресс-службе. — Он является только визитной карточкой с информацией о деятельности компании и не содержит никаких конфиденциальных данных, а также не имеет отношения к платежной инфраструктуре».

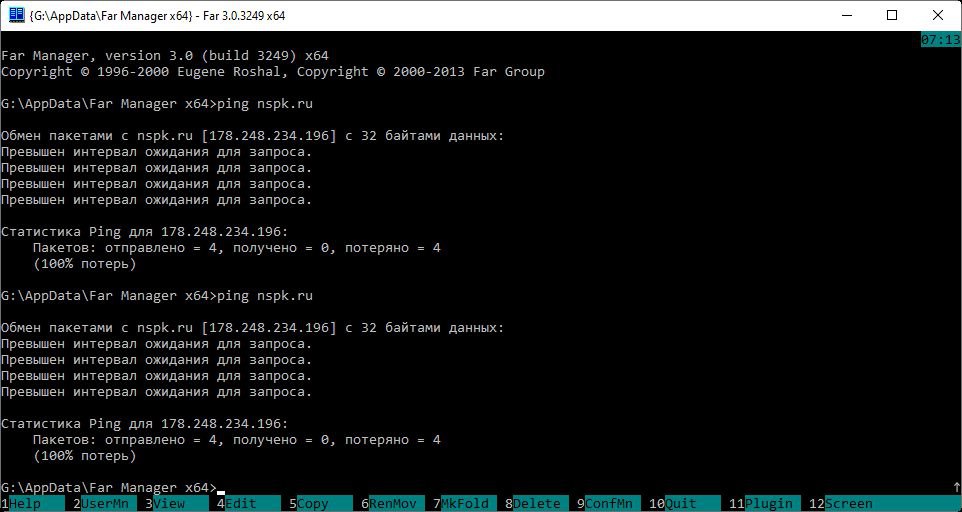
Представитель компании также заявил, что обработка платежей по банковским картам и операций через СБП осуществляется в штатном режиме. В настоящее время (по состоянию на 12:00 31 октября) сайт nspk.ru не работает. Редакция Anti-Malware.ru пыталась пинговать ресурс, но получала 100% потерь пакетов:


Ранее DumpForums заявляла о взломе сетей туроператора «Интурист», ИБ-компании BI.ZONE, ИТ-агрегатора «Первый бит».

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru