



Операторы спам-кампаний стали использовать омоглифы в 11 раз чаще

Операторы спам-кампаний стали использовать омоглифы в 11 раз чаще

Операторы спам-кампаний стали использовать омоглифы в 11 раз чаще

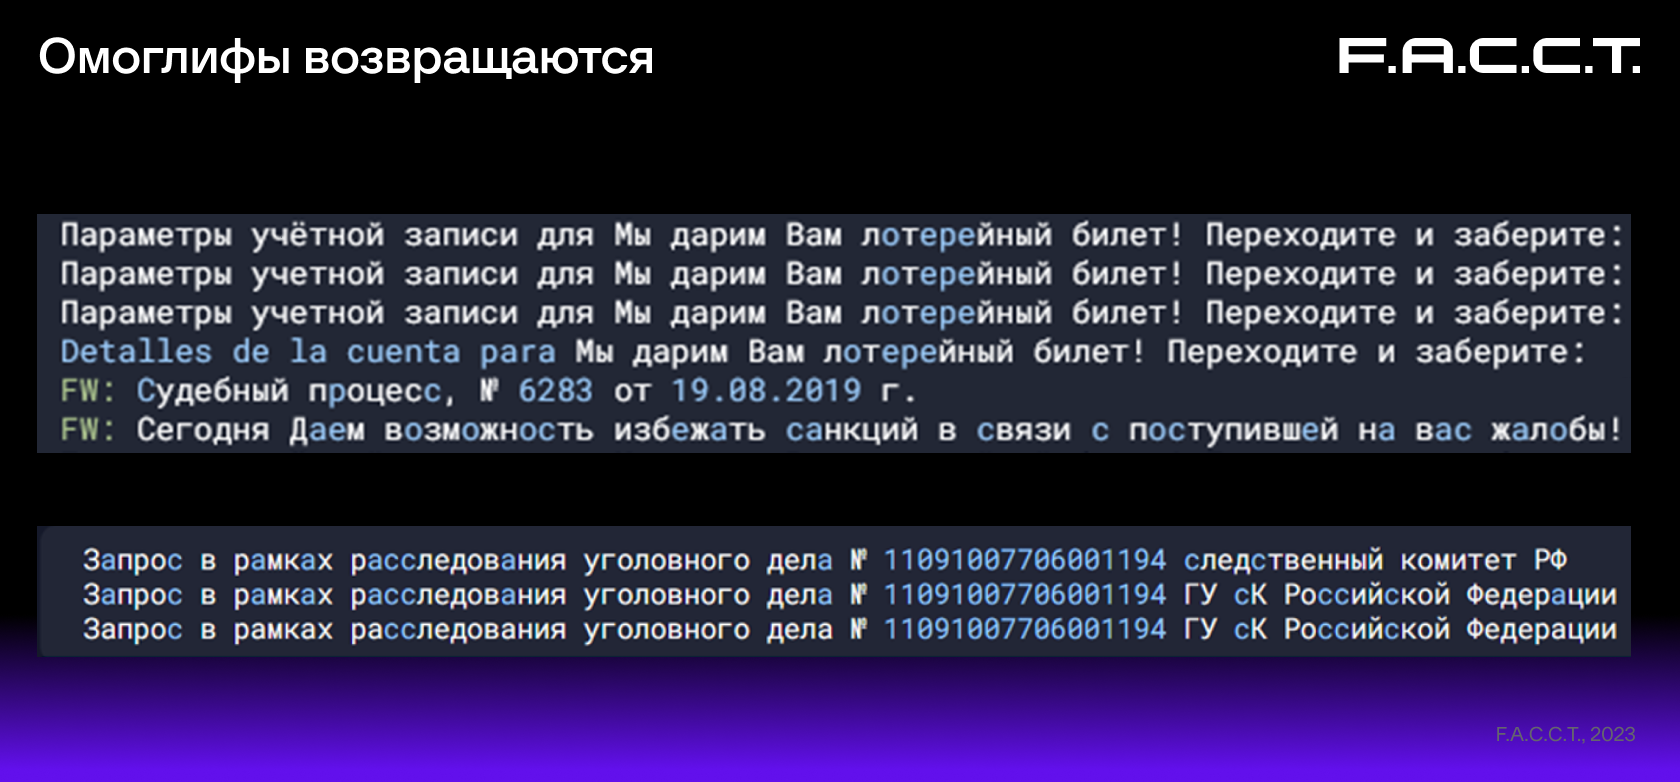
Киберпреступники нарастили попытки обхода антиспам-решений с помощью специальных вредоносных ссылок, в которых присутствуют омоглифы (одинаковые или похожие друг на друга символы).

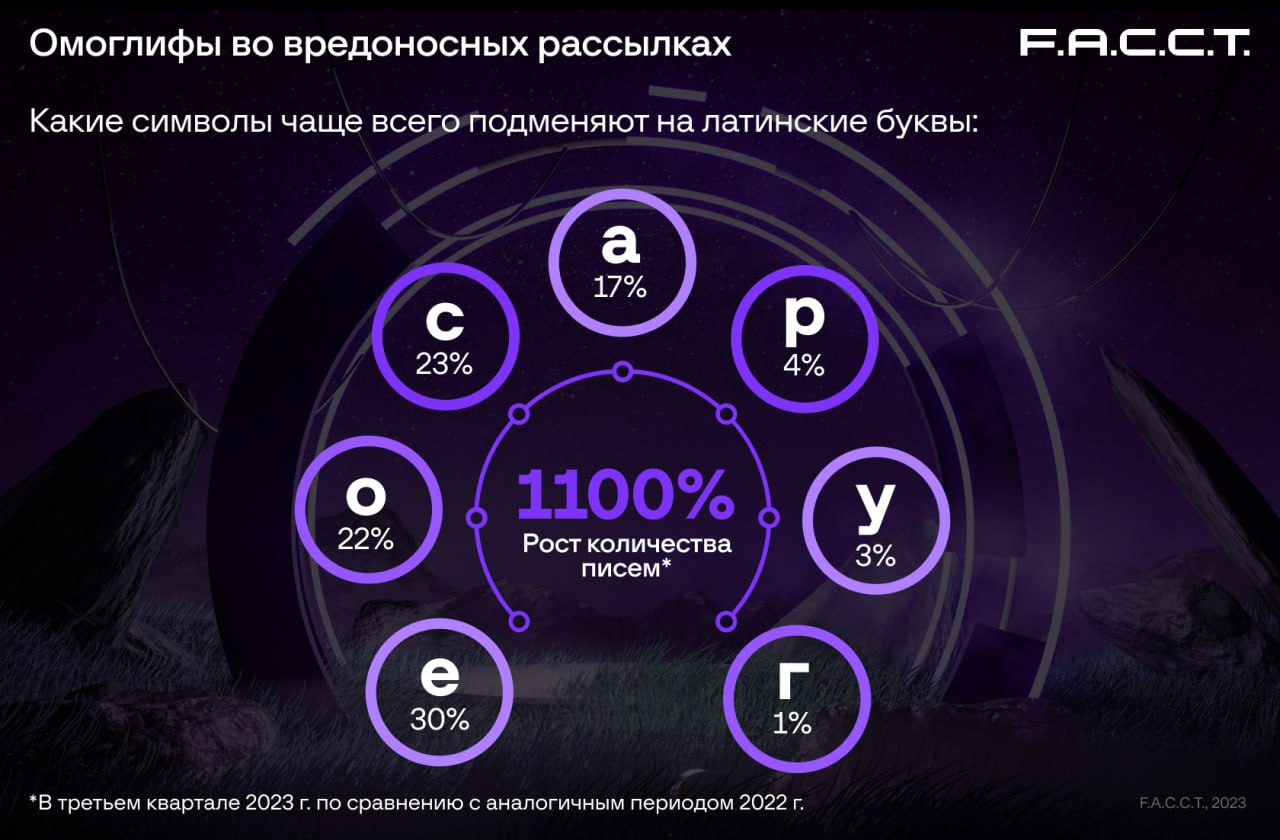
На новую кампанию обратили внимание специалисты F.A.С.С.T. По их словам, в третьем квартале этого года число таких злонамеренных писем превысило показатели III квартала 2022-го в 11 раз.

Наиболее популярными буквами для подмены у злоумышленников стали Е, О, С, А.

В Центре кибербезопасности F.A.C.C.T. сообщили, что технику с омоглифами использовали операторы трояна-инфостилера White Snake, который крадёт данные пользователей из браузеров и других программ.

Кстати, летом мы писали, что киберпреступники рассылают White Snake российским компаниям от лица Роскомнадзора.

Омоглифы помогают атакующим отправлять больше писем и обходить встроенные фильтры почтовых сервисов. Таким образом, минимизируется возможность блокировки адреса, с которого уходят вредоносные письма.


Исследователи отмечают факт подстановки латинских символов в письмах на русском языке, а вот специальных символов или букв из других алфавитов эксперты не заметили.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru