



Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

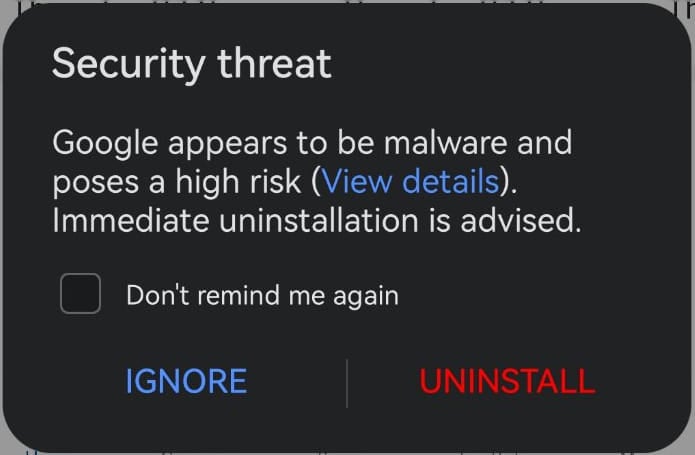
Смартфоны и планшеты Huawei, Honor и Vivo выводят странное уведомление об угрозе и призывают удалить официальное мобильное приложение Google. «TrojanSMS-PA» — такой детект выдают девайсы.

Судя по всему, это классический пример ложноположительного срабатывания. Причём пользователи видят предупреждение о киберугрозе высокой степени риска и совет немедленно удалить приложение Google.

Скриншотом одного из таких предупреждений поделились сотрудники BleepingComputer, в их случае алерт удалось воспроизвести на устройстве Huawei:


Если попробовать просмотреть детали уведомления, система говорит о том, что в приложении детектируется вредоносная функциональность — несанкционированная отправка СМС-сообщений.

«В этом софте выявлена скрытая отправка СМС, подписка пользователей на взрослый платный контент. Предположительно, программа можно скачивать и устанавливать другие приложения и красть конфиденциальную информацию», — гласит предупреждение.

«Мы рекомендуем незамедлительно удалить потенциально опасный софт».

О фолсе писали многие пользователи, проблеме даже посвящены отдельные топики: 1, 2, 3, 4, 5.

Представители Google заявили, что Google Play Protect не видит никакой угрозы в официальном приложении. Владельцам затронутых мобильных устройств рекомендуют пройти в настройки операционной системы => Приложения => Optimizer => Информация о приложении => Хранилище => Очистить кеш.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru