



Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

Смартфоны Huawei, Honor, Vivo детектируют в приложении Google СМС-троян

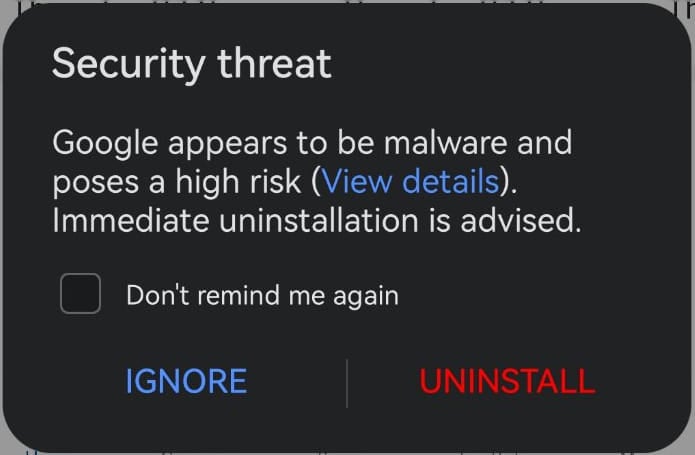
Смартфоны и планшеты Huawei, Honor и Vivo выводят странное уведомление об угрозе и призывают удалить официальное мобильное приложение Google. «TrojanSMS-PA» — такой детект выдают девайсы.

Судя по всему, это классический пример ложноположительного срабатывания. Причём пользователи видят предупреждение о киберугрозе высокой степени риска и совет немедленно удалить приложение Google.

Скриншотом одного из таких предупреждений поделились сотрудники BleepingComputer, в их случае алерт удалось воспроизвести на устройстве Huawei:


Если попробовать просмотреть детали уведомления, система говорит о том, что в приложении детектируется вредоносная функциональность — несанкционированная отправка СМС-сообщений.

«В этом софте выявлена скрытая отправка СМС, подписка пользователей на взрослый платный контент. Предположительно, программа можно скачивать и устанавливать другие приложения и красть конфиденциальную информацию», — гласит предупреждение.

«Мы рекомендуем незамедлительно удалить потенциально опасный софт».

О фолсе писали многие пользователи, проблеме даже посвящены отдельные топики: 1, 2, 3, 4, 5.

Представители Google заявили, что Google Play Protect не видит никакой угрозы в официальном приложении. Владельцам затронутых мобильных устройств рекомендуют пройти в настройки операционной системы => Приложения => Optimizer => Информация о приложении => Хранилище => Очистить кеш.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru