



В ЮФО и на Северном Кавказе произошел массовый сбой Telegram

В ЮФО и на Северном Кавказе произошел массовый сбой Telegram

В ЮФО и на Северном Кавказе произошел массовый сбой Telegram

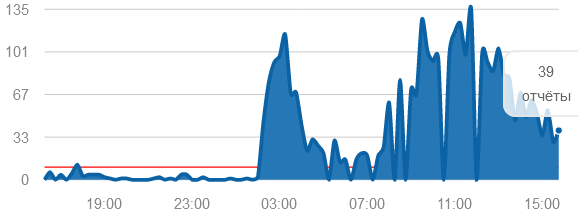
Пользователи Telegram с ночи жалуются на сбои и зависание клиентских приложений. Подавляющее большинство таких сообщений поступает из двух федеральных округов: Южного и Северо-Кавказского.

В два часа ночи проблемы с доступом начались у жителей Чечни и Дагестана, утром мессенджер засбоил на Ставрополье, в Краснодаре, Ростове-на-Дону. Зафиксированы также жалобы в других регионах.

Сбой чаще всего выглядит как постоянная и безуспешная попытка соединения с сервисом. Приложение тормозит, зависает при загрузке чатов, фото, видео; сообщения обновляются с большим опозданием, не работает поиск.

Примечательно, что отказали в основном мобильные версии Telegram, десктопные работают исправно. Некоторым пользователям удалось исправить ситуацию, включив VPN.

Сайт Сбой.рф за последние 24 часа зафиксировал около 20,7 тыс. жалоб (по состоянию на 15:00 30 октября). Более трети сообщений (37%) поступили из Краснодарского края, 15% — из Ростовской области, 10% со Ставрополья, 8% из Воронежской области, по 7% из Москвы и Волгоградской области.

Данные downradar.ru за сутки схожи, ведущая пятерка пострадавших регионов такая же.


Официальных комментариев по поводу блокировки Telegram или технических проблем в сервисе пока нет. В СМИ и комментариях на сайтах мониторинга были выказаны предположения, что недоступность мессенджера связана со вчерашними событиями в Махачкале.

У операторов мессенджера пока нет проверенной информации о том, что проблемы связаны с действиями органов власти (региональной блокировкой), однако там не исключают такой возможности.

В Госдуме сомневаются, что неполадки с Telegram вызваны блокировкой со стороны Роскомнадзора. Зампред комитета Думы по информационной политике Олег Матвейчев пояснил, что регулятор блокирует информресурсы по решению прокуратуры. Он также отметил, что некоторые телеграм-каналы, которые могут быть причастны к организации беспорядков в Махачкале, находятся в иностранной юрисдикции, и заблокировать их можно, лишь отправив рекомендации самому Telegram.

«Либо есть косвенный путь через провайдеров, — размышляет депутат. — Думаю, могут и тем, и другим способом действовать, получив соответствующее решение от правоохранительных органов».

Предыдущий сбой Telegram был зафиксирован сайтами мониторинга 21 августа, он длился около часа. Жалобы пользователей также поступали в июле, тогда в качестве причины были названы неполадки в дата-центре. В мае популярный мессенджер сбоил из-за проблем у «Ростелекома».

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru