



Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Майнер-червь StripedFly с задатками шпиона летает ниже уровня радаров

Выступая на Security Analyst Summit, эксперты Глобального центра исследований и анализа угроз «Лаборатории Касперского» (GReAT) рассказали о модульном зловреде StripedFly, которого можно использовать как шпиона, шифровальщика или криптомайнер.

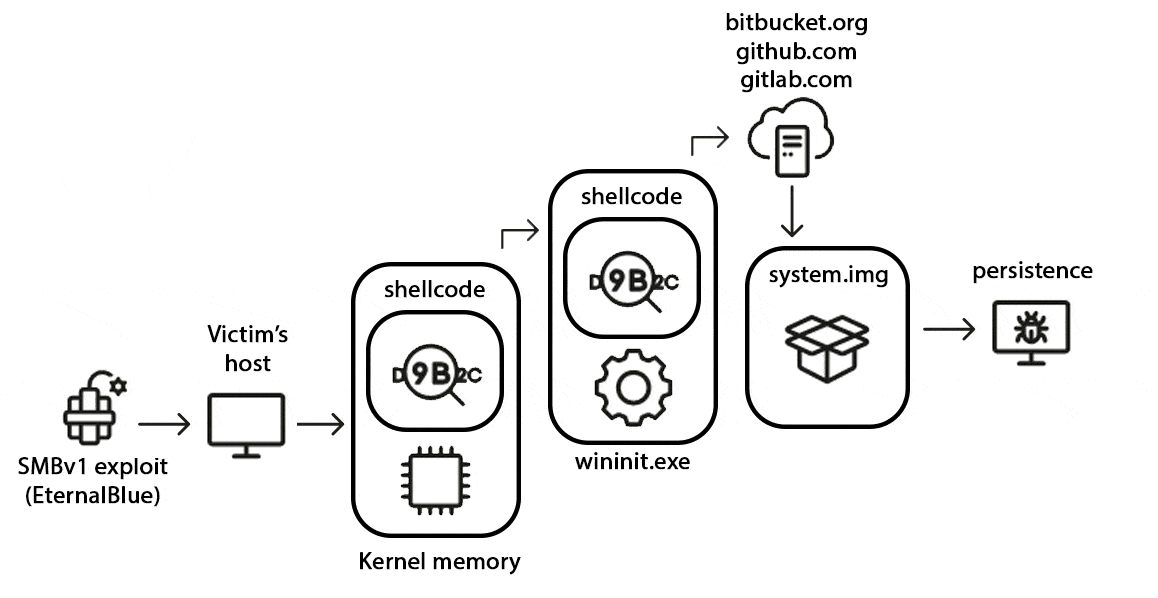
С 2017 года вредонос, умеющий самостоятельно распространяться по SSH и через эксплойт EternalBlue (CVE-2017-0144), собрал более 1 млн жертв по всему миру. Долгое время его принимали за обычный майнер Monero; всесторонний анализ показал, что это сложная программа с многофункциональным фреймворком, совместимая и с Windows, и с Linux.

Встроенный облегченный вариант Tor-клиента обеспечивает связь с C2-сервером, поднятым в анонимной сети. В цепочке заражения Windows большую роль играет системный процесс wininit.exe; основной пейлоад и плагины закачиваются с Bitbucket, GitLab и GitHub.


Проведенный в Kaspersky анализ также выявил большое сходство с вредоносной программой StraitBizzare (SBZ), которую некогда использовала Equation Group. Шпионские функции StripedFly включают следующие возможности:

  • сбор и отправку на C2 подробной информации о зараженной системе;
  • обеспечение удаленного доступа;
  • сканирование с целью кражи хранимых ПДн и учётных данных, в том числе к SSH, из браузеров и популярных клиентских программ (каждые два часа);
  • скриншоты;
  • запись с микрофона.

Модуль-майнер работает как отдельный процесс, маскируясь под Google Chrome. Одна из ранних версий StripedFly использовала базовый код шифровальщика ThunderCrypt и была поразительно схожа с ним по набору функций и модулей. Более того, оба зловреда получали команды с одного и того же сервера в сети Tor.

«Количество усилий, которые были приложены для создания этого фреймворка, поистине впечатляют, — отметил эксперт Kaspersky Сергей Ложкин. — Основная сложность для специалистов в области кибербезопасности заключается в том, что злоумышленники постоянно адаптируются к меняющимся условиям. Поэтому нам, исследователям, важно объединять усилия по выявлению сложных киберугроз, а клиентам — не забывать о комплексной защите от кибератак».

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru