



Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar теперь подгружает DLL для кражи данных с Windows-хостов

Троян Quasar RAT, чей исходный код доступен для модификаций, начал использовать стороннюю загрузку DLL в новых кибератаках. С помощью этой техники вредонос незаметно крадёт данные с Windows-хостов.

Quasar RAT, также известный под именами CinaRAT и Yggdrasil, написан на C# и основан на инструменте для удалённого администрирования компьютеров на Windows.

Попав в систему, зловред может собирать системную информацию, список запущенных программ, файлы, нажатия клавиш, а также снимать скриншоты и выполнять шелл-команды.

«Техника, которую перенял Quasar RAT, использует уровень доверия системы Windows, к определённым типам файлов», — пишут в отчёте специалисты Uptycs.

В целом сторонняя загрузка DLL (DLL side-loading) является популярным методом, который многие подготовленные киберпреступники используют для выполнения пейлоадов и установки скомпрометированной библиотеки, чьё имя совпадает с известным легитимным файлом.

«Злоумышленники задействуют стороннюю загрузку DLL с целью замаскировать свои вредоносные действия», — говорится в заметках MITRE.


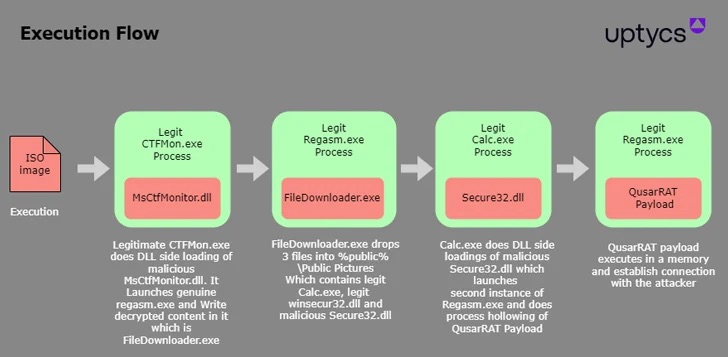
Цепочка атаки Quasar RAT начинается с ISO-образа, содержащего три файла:

  • легитимный бинарник ctfmon.exe, переименованный в eBill-997358806.exe,
  • библиотека MsCtfMonitor.dll, переименованная в monitor.ini,
  • и вредоносная библиотека MsCtfMonitor.dll.

«При запуске бинарника MsCtfMonitor.dll сразу инициируется загрузка MsCtfMonitor.dll с помощью техники DLL side-loading», — объясняют специалисты.

Спрятанный вредоносный код внедряется в Regasm.exe, официальное средство регистрации сборок Windows. На следующем этапе загружается файл calc.exe, который «дёргает» вредоносную Secure32.dll.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru