



Атака RowPress пробивает защиту DDR4 от проброса битов

Атака RowPress пробивает защиту DDR4 от проброса битов

Атака RowPress пробивает защиту DDR4 от проброса битов

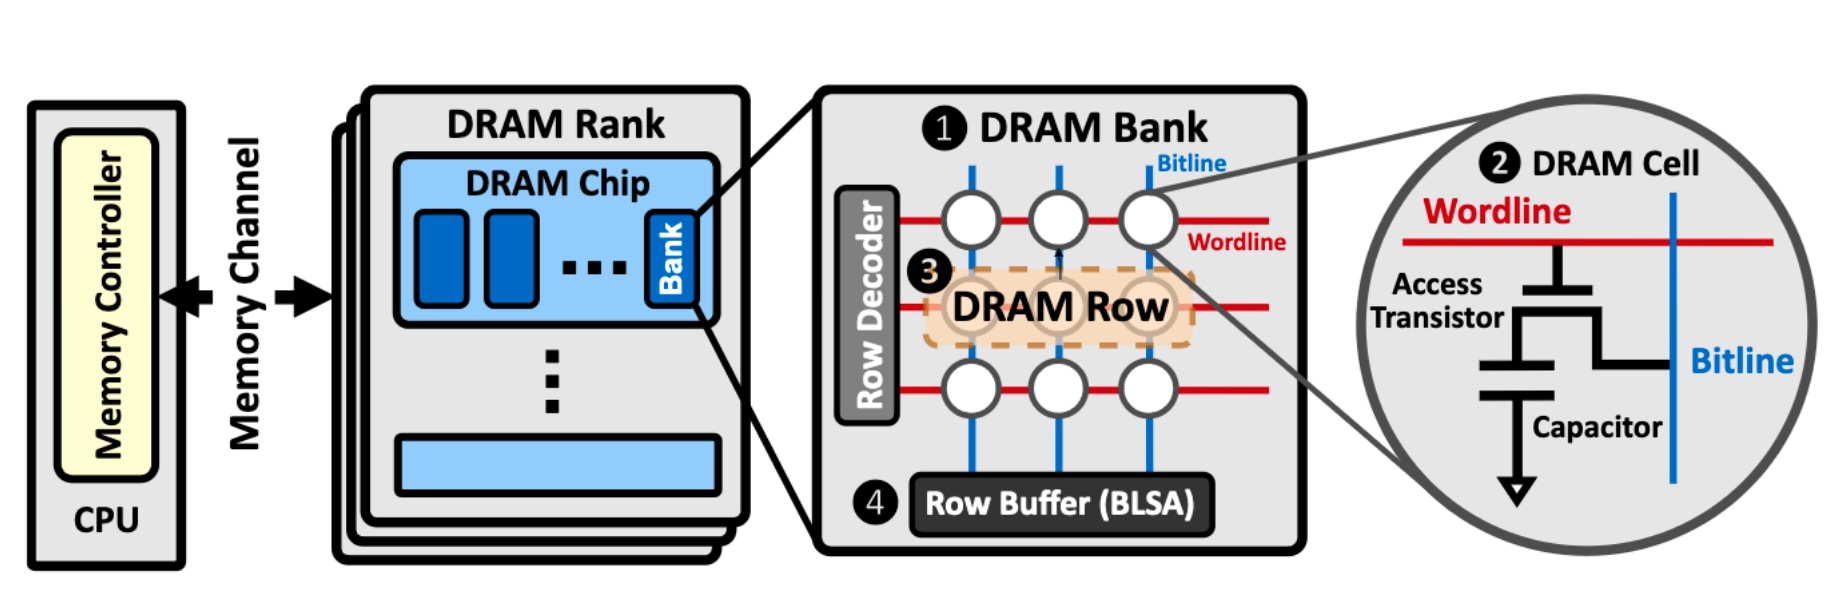
Исследователи выявили новую вариацию атаки, основанной на пробросе битов, которая на данный момент работает против четвёртого поколения оперативной памяти — DDR4 (славится защитой от RowHammer). Вектор получил имя RowPress.

Отличие RowPress заключается в том, что техника работает не классическим повторным «забиванием» тщательно выбранных участков, а за счёт того, что эти области остаются дольше открытыми.

Таким образом, RowPress по-новому раскрывает уязвимость DDR4-чипов. Если объединить проброс битов RowPress с RowHammer, атаку можно усилить. Повышение температуры чипа также влияет на результативность.

Онур Мутлу, специалист из Швейцарской высшей технической школы Цюриха, выступил одним из авторов исследования «RowPress: Amplifying Read Disturbance in Modern DRAM Chips» (PDF). В отчёте эксперты пишут:

«Мы показали демонстрационный эксплойт RowPress, который можно использовать для проброса битов в реальных системах с защитой от атак вида RowHammer».

«Обращаем ваше внимание, что это не сама по себе кибератака, но хорошая демонстрация многих возможностей проброса битов, которые могут стать основой уже для реальной атаки».


Исследователи также отметили, что RowPress может осуществить проброс битов даже при наличии защиты Target Row Refresh (TRR), то есть способна отработать там, где бессильна RowHammer.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru