



Android-троян SpyNote использует фейковые оповещения об извержении вулкана

Android-троян SpyNote использует фейковые оповещения об извержении вулкана

Android-троян SpyNote использует фейковые оповещения об извержении вулкана

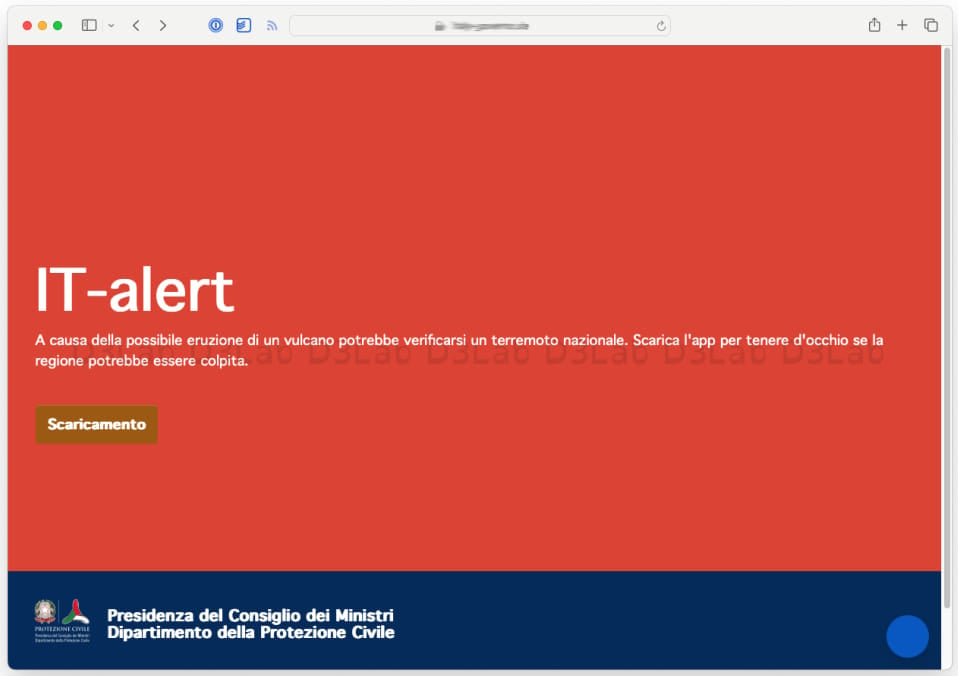
Операторы Android-вредоноса SpyNote изменили тактику и теперь атакуют владельцев мобильных устройств под видом оповещений от службы «IT-alert», в которых граждан предупреждают о возможном извержении вулкана.

IT-alert — легальная государственная служба оповещений граждан Италии о чрезвычайных ситуациях. Например, с её помощью населению доносят предупреждения о лесных пожарах, наводнениях, землетрясениях и т. п.

Исследователи из D3Lab первыми обратили внимание на фейковые предупреждения якобы от IT-alert. В них граждан предупреждали о возможном извержении вулкана. Чтобы держать руку на пульсе, владельцам мобильных устройств предлагали установить специальное приложение.


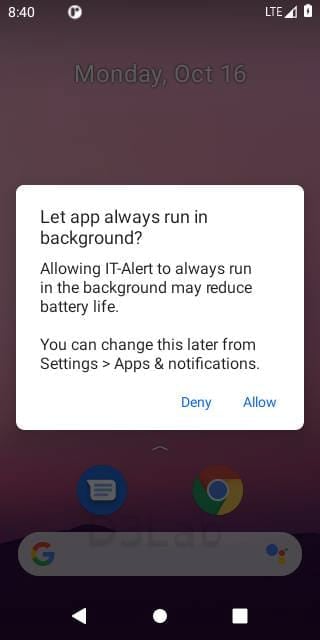
Если по отправленной ссылке переходил пользователь iOS, его перенаправляли на реальный сайт IT-alert, а вот с Android ситуация была более интересная: на смартфон пытался загрузиться файл «IT-Alert.apk».

Этот APK устанавливал SpyNote, который после попадания в систему запрашивал доступ к специальным возможностям ОС — Accessibility Services.


SpyNote может накладывать свои окна поверх легитимных программ и таким образом собирать вводимые данные. Кроме того, вредонос способен записывать видео с камеры смартфона, отслеживать геолокацию жертвы, выполнять функции кейлогера, снимать скриншоты, записывать вызовы и пр.

В августе мы писали, что троян SpyNote проникает на смартфоны с помощью вишинга.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru