


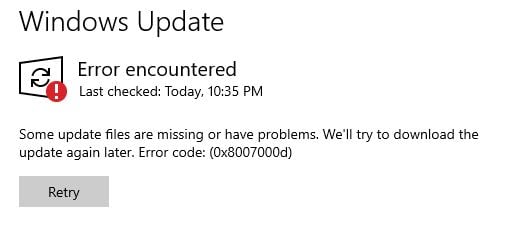

Октябрьские обновления безопасности Windows 10 выдают ошибку 0x8007000d

Октябрьские обновления безопасности Windows 10 выдают ошибку 0x8007000d

Октябрьские обновления безопасности Windows 10 выдают ошибку 0x8007000d

По словам представителей Microsoft, обновления безопасности для Windows 10, выпущенные в рамках октябрьского набора апдейтов, в отдельных случаях отказываются устанавливаться, выдавая ошибку 0x8007000d.

Среди затронутых багом систем есть версии Windows 10 21H2 и Windows 10 22H2. Самим проблемным обновлением стало KB5031356.

Первыми на ошибку установки обратили внимание пользователи на площадке Reddit. 10 октября появился ряд жалоб на вывод 0x8007000d при попытке инсталлировать апдейты.

«Мы получили несколько сообщений о проблеме, которая приводит к сбою установки октябрьских апдейтов — KB5031356. На первом этапе устройство отображает прогресс выполнения инсталляции, однако потом процесс прерывается», — заявили в Microsoft.

«Судя по всему, пользователям чаще всего встречается ошибка под номером 8007000D (ERROR_INVALID_DATA). Эту ошибку можно просмотреть в истории Windows Update».


Microsoft призывает юзеров сообщать о проблемах с установкой через обратную связь. В настоящее время разработчики изучают баг и в скором времени должны выпустить фикс.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru