



Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Компания Valve решила усилить меры защиты аккаунтов разработчиков видеоигр, публикующих свои проекты на площадке Steam. Одним из нововведений станет СМС-верификация с доставкой короткого одноразового кода на телефон.

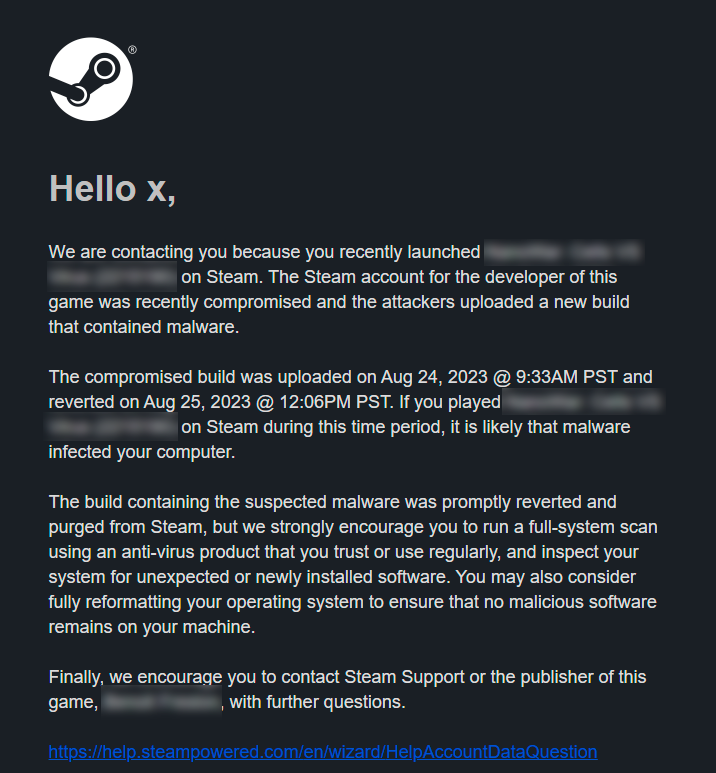
На дополнительный защитный слой Valve решилась после недавней активности киберпреступников, в ходе которой они подсовывали геймерам вредоносные обновления с помощью скомпрометированных аккаунтов.

Речь идёт о волне атак на учётные записи Steamworks, которую зафиксировали в конце августа и начале сентября 2023 года. Steamworks предоставляет девелоперам набор инструментов для публикации и распространения своих игр.

По словам Valve, атаки затронули не более нескольких сотен пользователей, которых компания отдельно уведомила о киберинциденте:


Дополнительная мера защиты в виде СМС-верификации вступит в силу 24 октября 2023 года. Перед публикацией обновления разработчик должен будет пройти её. Та же проверка будет ждать, если вы попытаетесь добавить пользователей в группу Steamworks (ранее была верификация только по имейл).

«Владельцам аккаунтов Steamworks придётся привязать телефонные номера, чтобы системы Steam смогли отправить текстовые сообщения с проверочным кодом», — пишет Valve в уведомлении.

«Эти правила будут касаться учётных записей, которые хотят добавить новых пользователей».

Для тех, кто юзает SetAppBuildLive, Steam обновит этот API, добавив специальный идентификатор steamID, который также будет использоваться для верификации.

Ряд экспертов указали на несостоятельность СМС-верификации в том случае, если устройство разработчика было заражено вредоносной программой, перехватывающей данные. В этом случае для операторов такого вредоноса не составит труда получить проверочные коды.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru