



Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Компания Valve решила усилить меры защиты аккаунтов разработчиков видеоигр, публикующих свои проекты на площадке Steam. Одним из нововведений станет СМС-верификация с доставкой короткого одноразового кода на телефон.

На дополнительный защитный слой Valve решилась после недавней активности киберпреступников, в ходе которой они подсовывали геймерам вредоносные обновления с помощью скомпрометированных аккаунтов.

Речь идёт о волне атак на учётные записи Steamworks, которую зафиксировали в конце августа и начале сентября 2023 года. Steamworks предоставляет девелоперам набор инструментов для публикации и распространения своих игр.

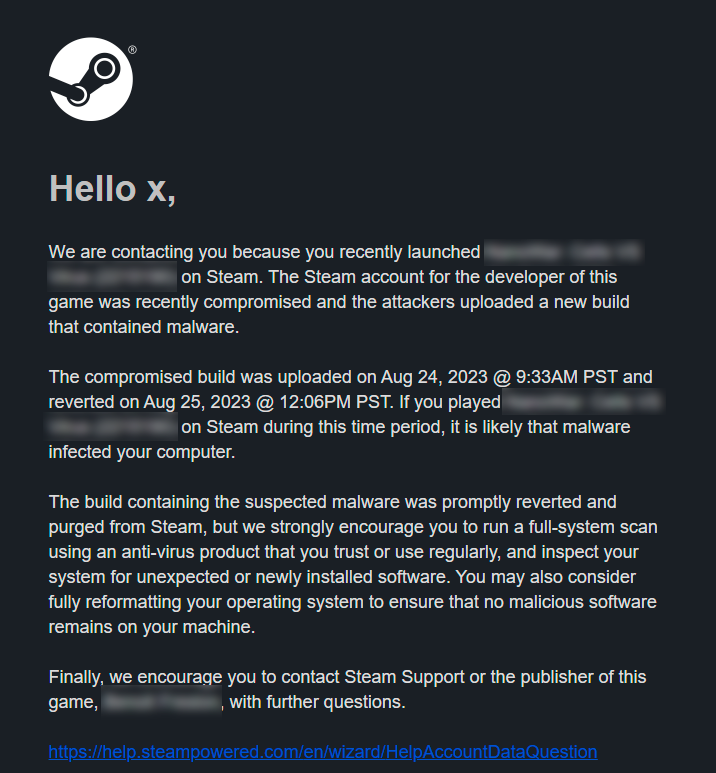
По словам Valve, атаки затронули не более нескольких сотен пользователей, которых компания отдельно уведомила о киберинциденте:


Дополнительная мера защиты в виде СМС-верификации вступит в силу 24 октября 2023 года. Перед публикацией обновления разработчик должен будет пройти её. Та же проверка будет ждать, если вы попытаетесь добавить пользователей в группу Steamworks (ранее была верификация только по имейл).

«Владельцам аккаунтов Steamworks придётся привязать телефонные номера, чтобы системы Steam смогли отправить текстовые сообщения с проверочным кодом», — пишет Valve в уведомлении.

«Эти правила будут касаться учётных записей, которые хотят добавить новых пользователей».

Для тех, кто юзает SetAppBuildLive, Steam обновит этот API, добавив специальный идентификатор steamID, который также будет использоваться для верификации.

Ряд экспертов указали на несостоятельность СМС-верификации в том случае, если устройство разработчика было заражено вредоносной программой, перехватывающей данные. В этом случае для операторов такого вредоноса не составит труда получить проверочные коды.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru