



В даркнете продают аккаунты с доступом к ПДн юзеров Facebook* и Instagram*

В даркнете продают аккаунты с доступом к ПДн юзеров Facebook* и Instagram*

В даркнете продают аккаунты с доступом к ПДн юзеров Facebook* и Instagram*

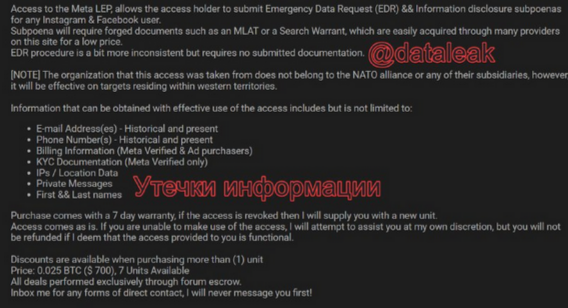
На одном из теневых форумов размещено объявление о продаже доступа к порталу LEP (Law Enforcement Portal) компании Meta (в России признана экстремистской организацией, ее деятельность запрещена).

Площадка предоставляет правоохране возможность подавать запросы на предоставление информации о профилях в социальных сетях Facebook и Instagram, в том числе в формате EDR (Emergency Data Request, подается в тех случаях, когда ситуация требует быстрого реагирования и времени на получение ордера нет).

По данным телеграм-канала «Утечки информации», некий продавец предлагает ключи от семи аккаунтов по цене 0,025 BTC ($700), обещая скидки за опт. Все учетные записи, если верить объявлению, принадлежат одному и тому же органу правоохраны, не связанному с НАТО.

Покупатель LEP-аккаунта сможет от имени владельца подавать EDR-запросы и получать информацию о пользователях соцсетей, проживающих в странах Западной Европы, — такую как имя и фамилия, адрес имейл, номер телефона, IP-адрес и местоположение, выписка со счета, дата присоединения к сообществу, активность в личке.

Продавец предлагает также услуги по изготовлению поддельных документов, необходимых для подачи официального запроса. Покупателям обещают семь дней гарантии на доступ; в случае блокировки продавец произведет замену. Тем, кто не сможет самостоятельно воспользоваться доступом, будет оказана помощь.


* Facebook и Instagram признаны экстремистскими в России, их деятельность запрещена

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru