



У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

У Shadow PC украли персональные и платежные данные 500 тыс. геймеров

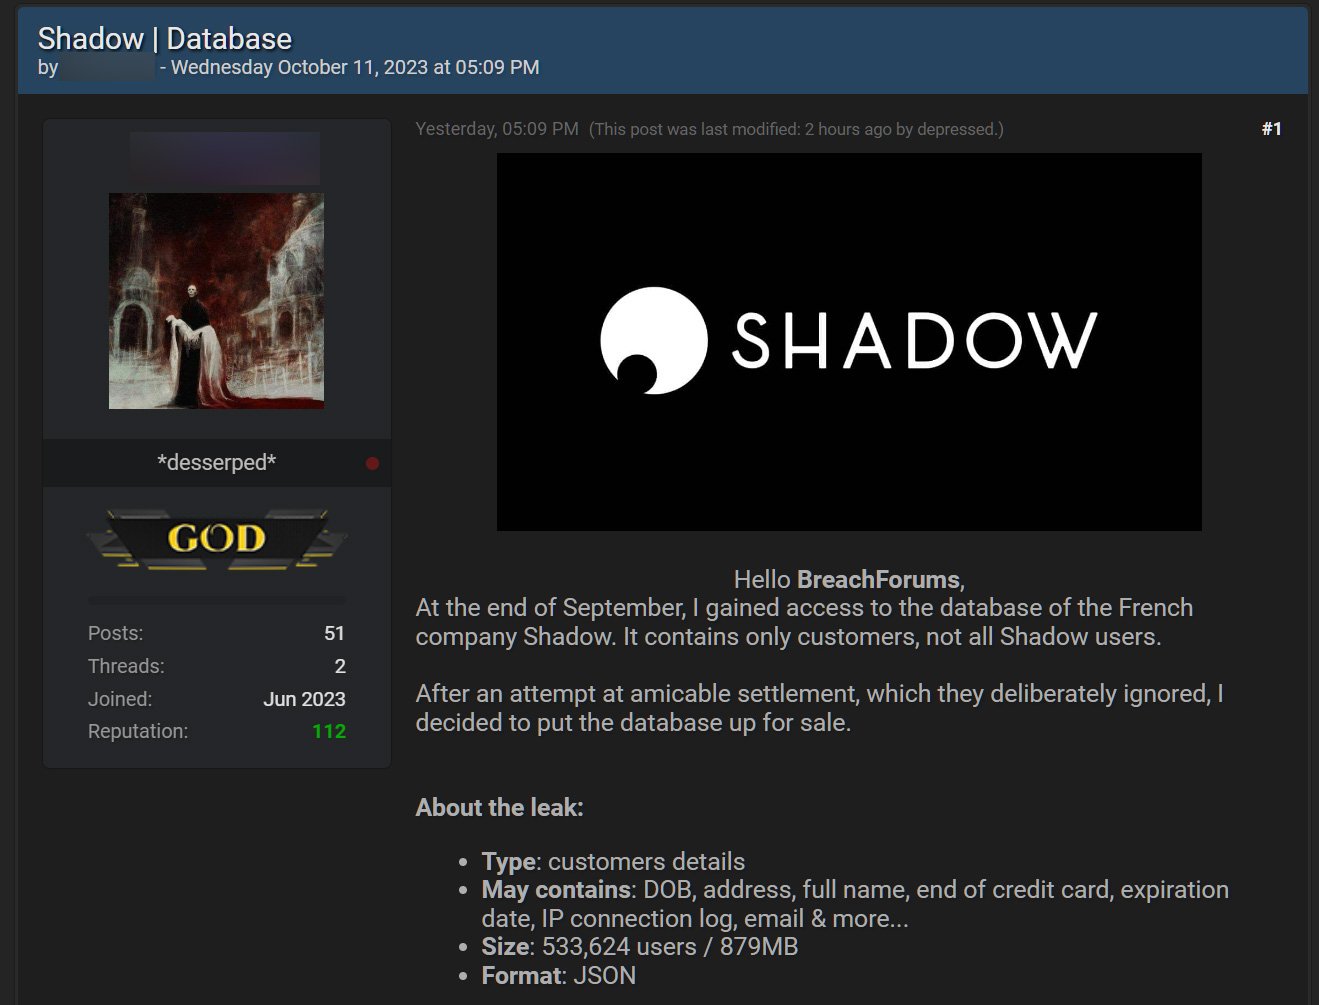
На хакерском форуме выставили на продажу базу ПДн, якобы принадлежащих клиентам французской компании Shadow. Облачный провайдер начал рассылать нотификации об утечке, произошедшей в результате целевой атаки с элементами социальной инженерии.

Компания Shadow получила известность благодаря своей платформе облачного гейминга. Ее услугами также пользуются бизнес-структуры для создания унифицированной рабочей среды.

Два дня назад сервис-провайдер начал рассылать клиентам уведомления об утечке данных, размещенных у аутсорсера. По словам Shadow, в конце сентября она стала жертвой атаки: один из сотрудников через Discord загрузил зловреда, замаскированного под игру на платформе Steam. Опасное предложение поступило от приятеля, тоже пострадавшего от аналогичной атаки.

Вредонос, по всей видимости, представлял собой инфостилер; с его помощью злоумышленники украли куки-файл, позволивший успешно залогиниться в интерфейсе управления SaaS-провайдера. Используя полученный доступ, авторы атаки через API выкачали ПДн клиентов Shadow: полные имена, адреса имейл, даты рождения, адреса плательщика, сроки действия банковских карт. Пароли и другие платежные данные, по заверениям, не пострадали.

Скомпрометированный токен аутентификации уже деактивирован, несанкционированный доступ заблокирован. Приняты дополнительные меры для предотвращения подобных атак. Затронутым пользователям рекомендуется сохранять бдительность на случай мошеннического использования ПДн, а также включить многофакторную аутентификацию (MFA) для всех аккаунтов.

Официального заявления в связи с инцидентом пока не опубликовано. Автор объявления о продаже, обнаруженного BleepingComputer на хакерском форуме, утверждает, что именно он получил доступ к базе Shadow и украл данные более 500 тыс. клиентов. Он также заявил, что пытался решить вопрос полюбовно, но его проигнорировали, поэтому база данных выставлена на продажу.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru