



UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

В комбайне из NGFW и WAF производства Sangfor Technologies обнаружены пять уязвимостей, в том числе две критические. Китайский вендор в двух случаях выпустил патчи, остальные не смог подтвердить.

Множественные уязвимости в NGAF 8.0.17 обнаружили в середине прошлого месяца исследователи из watchTowr Labs. Центр мониторинга и реагирования UserGate удостоверился в наличии проблем и опубликовал предупреждение.

Выявленные уязвимости позволяют получить доступ к исходному коду продукта и локальным файлам (в режиме read only), добавить собственных пользователей SSO через SQL-инъекцию, а также получить информацию о конфигурации подключенных к устройству доменов, включая логин и пароль.

Причиной появления проблем являются слабый механизм аутентификации и возможность манипулирования ответами сервера Apache. К концу сентября Sangfor в ходе переписки признала наличие двух уязвимостей (возможности доступа к файлам на чтение и инъекции команд) и заявила о выпуске патчей, однако найти их в публичном доступе ни watchTowr, ни UserGate не удалось.

Три уязвимости Sangfor не смогла подтвердить, сославшись на ложноположительные срабатывания. В итоге авторы опасных находок опубликовали PoC-коды. Уязвимостям присвоены идентификаторы с CVE-2023-30802 по CVE-2023-30806.

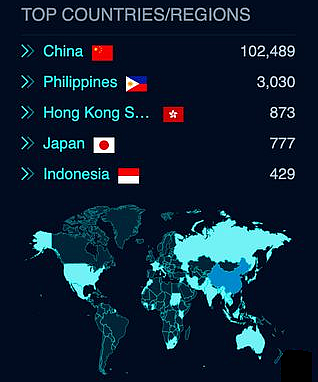
По данным watchTowr, проблемы NGAF ставят под удар, в числе прочих, более 108 тыс. серверов с экземпляром продукта, приобретенного через маркетплейс AWS.


Специалисты Центра мониторинга и реагирования UserGate рекомендуют пользователям Sangfor NGAF принять меры защиты от эксплойта:

  1. Закрыть внешний доступ к сервисам Firewall Report Center и Administrator Login Portal на портах 85 и 4433.
  2. Проверить актуальность подписки на модуль Security updates.
  3. Добавить в блокирующее правило IDPS следующие сигнатуры:
    • Sangfor NGAF Arbitrary file read;
    • Sangfor NGAF Remote code execution in loginout.php;
    • Sangfor NGAF Remote code execution in PHPSESSID;
    • Sangfor NGAF malicious SSO user creation;
    • Sangfor NGAF Content-Length Source Code Dump.
Подпишитесь на новости

VK пошла в суд ЕС: компания требует отменить санкции

VK решила оспорить европейские санкции в суде. Компания требует отменить ограничения и считает решение Совета ЕС необоснованным и незаконным. Теперь спор о доступности российских сервисов продолжится с участием юристов.

Как сообщает РБК, иск поступил в суд ЕС 7 октября и получил номер T-664/26. Евросоюз ввел санкции против VK и ООО «Коммуникационная платформа», разработчика мессенджера МАКС, в июле.

Но проблемы с распространением приложений начались раньше: в июне МАКС исчез из App Store, затем из магазина пропали и другие приложения экосистемы.

Apple объясняла удаления соблюдением санкционных правил и законов юрисдикций, в которых работает. VK тогда называла действия компании немотивированными и неприемлемыми, указывая, что на тот момент сама еще не фигурировала в санкционных списках.

В июле приложения VK также исчезли из Google Play. Для Android остались альтернативные магазины: RuStore, Huawei AppGallery, Samsung Galaxy Store и Xiaomi GetApps. Установленные Android-приложения продолжают работать и получать уведомления.

На iPhone ситуация неприятнее: ранее установленный Max работает, но после удаления из магазина перестал получать пуш-уведомления.

Подача иска сама по себе приложения в магазины не возвращает. Пока VK добивается отмены ограничений, пользователям приходится разбираться с их последствиями.

RSS: Новости на портале Anti-Malware.ru