



UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

В комбайне из NGFW и WAF производства Sangfor Technologies обнаружены пять уязвимостей, в том числе две критические. Китайский вендор в двух случаях выпустил патчи, остальные не смог подтвердить.

Множественные уязвимости в NGAF 8.0.17 обнаружили в середине прошлого месяца исследователи из watchTowr Labs. Центр мониторинга и реагирования UserGate удостоверился в наличии проблем и опубликовал предупреждение.

Выявленные уязвимости позволяют получить доступ к исходному коду продукта и локальным файлам (в режиме read only), добавить собственных пользователей SSO через SQL-инъекцию, а также получить информацию о конфигурации подключенных к устройству доменов, включая логин и пароль.

Причиной появления проблем являются слабый механизм аутентификации и возможность манипулирования ответами сервера Apache. К концу сентября Sangfor в ходе переписки признала наличие двух уязвимостей (возможности доступа к файлам на чтение и инъекции команд) и заявила о выпуске патчей, однако найти их в публичном доступе ни watchTowr, ни UserGate не удалось.

Три уязвимости Sangfor не смогла подтвердить, сославшись на ложноположительные срабатывания. В итоге авторы опасных находок опубликовали PoC-коды. Уязвимостям присвоены идентификаторы с CVE-2023-30802 по CVE-2023-30806.

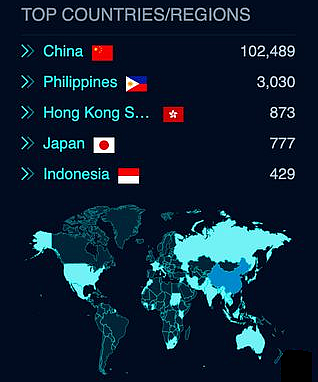
По данным watchTowr, проблемы NGAF ставят под удар, в числе прочих, более 108 тыс. серверов с экземпляром продукта, приобретенного через маркетплейс AWS.


Специалисты Центра мониторинга и реагирования UserGate рекомендуют пользователям Sangfor NGAF принять меры защиты от эксплойта:

  1. Закрыть внешний доступ к сервисам Firewall Report Center и Administrator Login Portal на портах 85 и 4433.
  2. Проверить актуальность подписки на модуль Security updates.
  3. Добавить в блокирующее правило IDPS следующие сигнатуры:
    • Sangfor NGAF Arbitrary file read;
    • Sangfor NGAF Remote code execution in loginout.php;
    • Sangfor NGAF Remote code execution in PHPSESSID;
    • Sangfor NGAF malicious SSO user creation;
    • Sangfor NGAF Content-Length Source Code Dump.
Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru