



UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

UserGate предупреждает о множественных уязвимостях в Sangfor NGAF

В комбайне из NGFW и WAF производства Sangfor Technologies обнаружены пять уязвимостей, в том числе две критические. Китайский вендор в двух случаях выпустил патчи, остальные не смог подтвердить.

Множественные уязвимости в NGAF 8.0.17 обнаружили в середине прошлого месяца исследователи из watchTowr Labs. Центр мониторинга и реагирования UserGate удостоверился в наличии проблем и опубликовал предупреждение.

Выявленные уязвимости позволяют получить доступ к исходному коду продукта и локальным файлам (в режиме read only), добавить собственных пользователей SSO через SQL-инъекцию, а также получить информацию о конфигурации подключенных к устройству доменов, включая логин и пароль.

Причиной появления проблем являются слабый механизм аутентификации и возможность манипулирования ответами сервера Apache. К концу сентября Sangfor в ходе переписки признала наличие двух уязвимостей (возможности доступа к файлам на чтение и инъекции команд) и заявила о выпуске патчей, однако найти их в публичном доступе ни watchTowr, ни UserGate не удалось.

Три уязвимости Sangfor не смогла подтвердить, сославшись на ложноположительные срабатывания. В итоге авторы опасных находок опубликовали PoC-коды. Уязвимостям присвоены идентификаторы с CVE-2023-30802 по CVE-2023-30806.

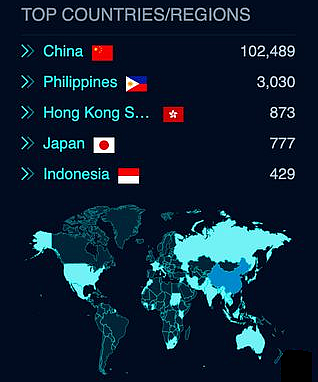
По данным watchTowr, проблемы NGAF ставят под удар, в числе прочих, более 108 тыс. серверов с экземпляром продукта, приобретенного через маркетплейс AWS.


Специалисты Центра мониторинга и реагирования UserGate рекомендуют пользователям Sangfor NGAF принять меры защиты от эксплойта:

  1. Закрыть внешний доступ к сервисам Firewall Report Center и Administrator Login Portal на портах 85 и 4433.
  2. Проверить актуальность подписки на модуль Security updates.
  3. Добавить в блокирующее правило IDPS следующие сигнатуры:
    • Sangfor NGAF Arbitrary file read;
    • Sangfor NGAF Remote code execution in loginout.php;
    • Sangfor NGAF Remote code execution in PHPSESSID;
    • Sangfor NGAF malicious SSO user creation;
    • Sangfor NGAF Content-Length Source Code Dump.
Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru