



Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

С августа киберпреступники используют технику «HTTP/2 Rapid Reset» для запуска DDoS-атак. Она оказалась настолько успешна, что позволила злоумышленникам побить все предыдущие показатели DDoS.

На соответствующие кампании, в которых применяется HTTP/2 Rapid Reset, указали специалисты Amazon Web Services, Cloudflare и Google. AWS зафиксировала 155 миллионов запросов в секунду, Cloudflare — 201 млн, Google — 398 млн.

«Корпорация добра» смогла успешно противодействовать этим DDoS-атакам, расширив вместимость на границе сети. А по словам представителей Cloudflare, они отбивали атаки, в три раза превышающие предыдущие рекорды DDoS по мощности.

Интересно, что киберпреступникам удалось добиться такой результативности с помощью относительно небольшого ботнета, включающего всего 20 тысяч устройств.

В Cloudflare уверены, что злоумышленники в скором времени задействует более крупные ботнеты, что приведёт к установлению новых рекордов.

«Сегодня существуют ботнеты, созданные из сотен тысяч или даже миллионов машин. Используя описанный метод, атакующие смогут достичь цифр запросов по всей Сети — 1-3 млрд», — комментирует Cloudflare.

HTTP/2 Rapid Reset использует брешь нулевого дня, которая отслеживается под идентификатором CVE-2023-44487. Корень проблемы кроется в уязвимом протоколе HTTP/2.

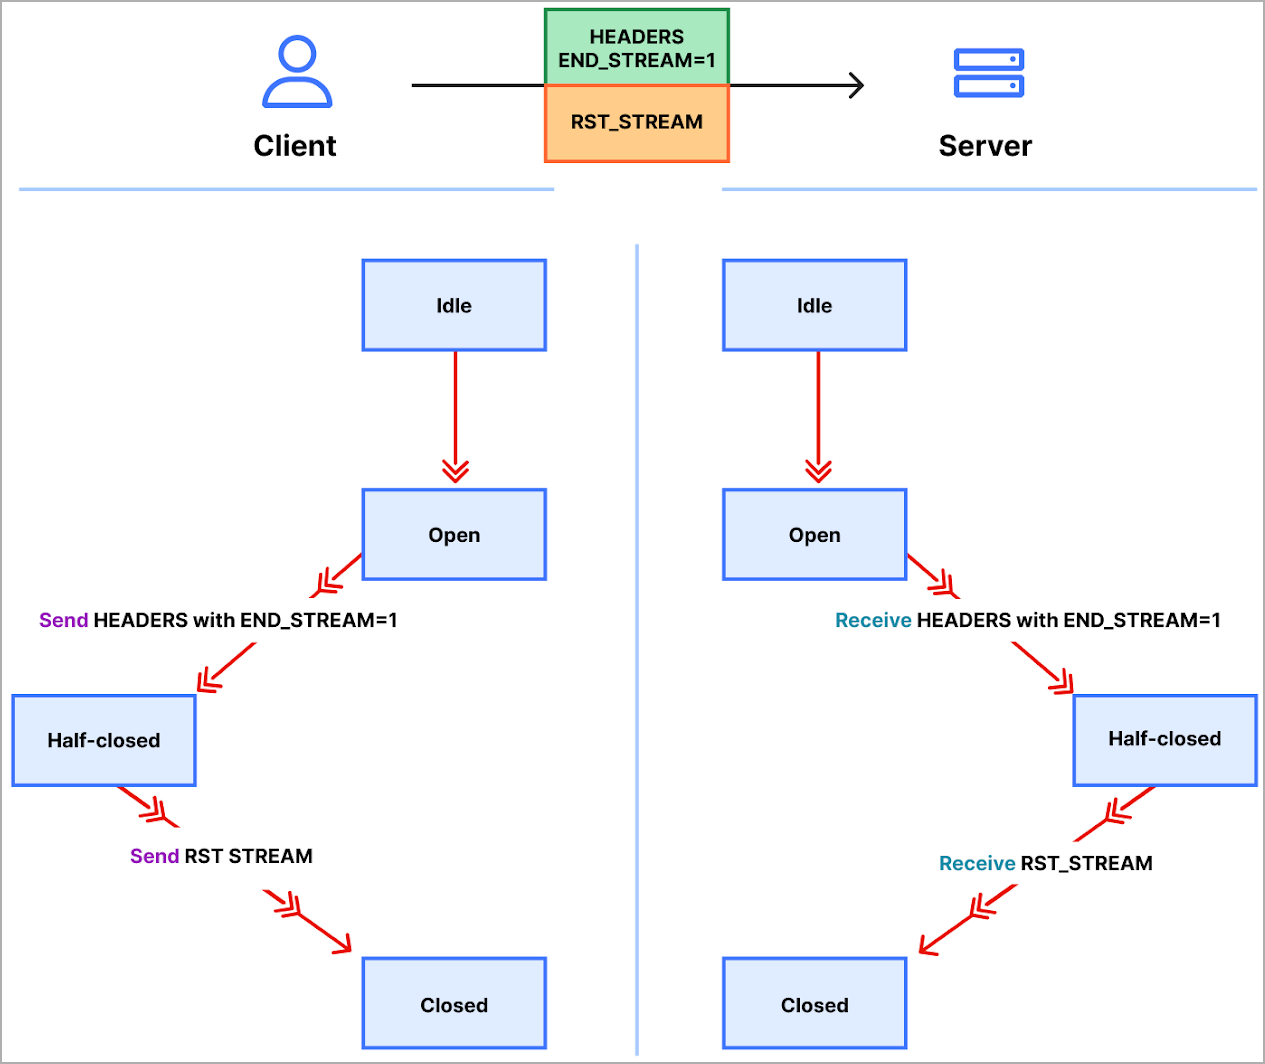
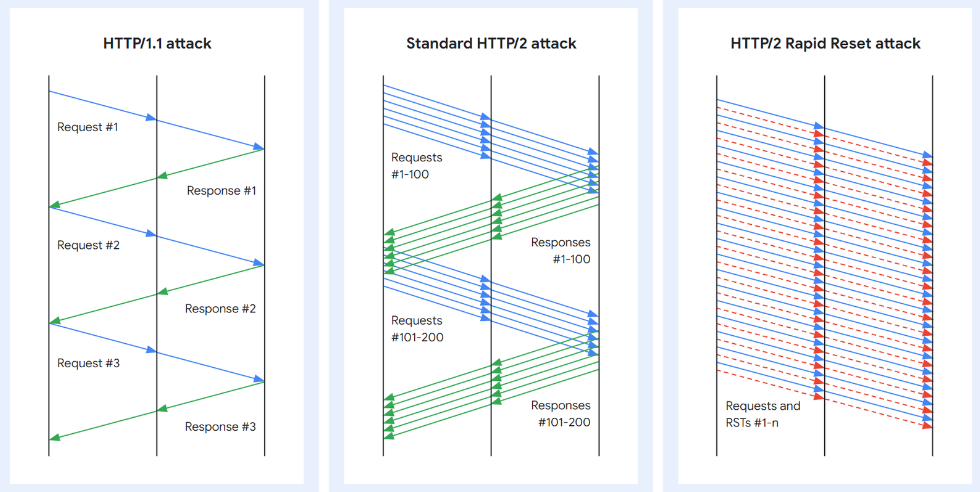
В частности, вектор атаки использует функцию отмены потока в HTTP/2, непрерывно отправляя и отменяя запросы. В результате целевой сервер или веб-приложение перегружается, что приводит к отказу в обслуживании (DoS).

По данным исследователей, киберпреступники задействуют эту брешь с конца августа.


«Проблема в том, что протокол не требует от клиента и сервера согласовывать отмену. При этом клиент может сделать это в одностороннем порядке», — пишет Google в блоге.

«Кроме того, клиент может также ожидать, что отмена произойдёт немедленно, как только сервер получит фрейм RST_STREAM и до того, как обработаются любые другие данные этого TCP-соденинения».

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru