



Российскому бизнесу не хватает надежных и производительных NGFW

Российскому бизнесу не хватает надежных и производительных NGFW

Российскому бизнесу не хватает надежных и производительных NGFW

Согласно результатам опроса, проведенного Positive Technologies, россияне при выборе межсетевого экрана нового поколения (NGFW) в основном обращают внимание на функциональность, надежность и производительность.

С уходом зарубежных производителей NGFW с российского рынка бизнес-структурам пришлось рассматривать отечественные аналоги, планировать переход, внедрять их и использовать. У PT тоже имеется такое решение, и, прежде чем выпустить его на рынок, разработчики решили узнать, что важно для потребителей в продуктах такого класса и каких проблем они хотели бы избежать.

Опрос проводился в период с апреля по июль с использованием профильных СМИ и телеграм-каналов. В нем приняли участие порядка 250 ИТ- и ИБ-специалистов российских компаний разного профиля и разной величины.

Как оказалось, NGFW используют 56% опрошенных, иногда вместе с дополнительными системами защиты периметра (классическими файрволами, прокси-серверами, бесплатными инструментами). Чаще всего NGFW можно встретить в ИТ-компаниях, малых и средних кредитно-финансовых организациях, промышленном бизнесе среднего размера.

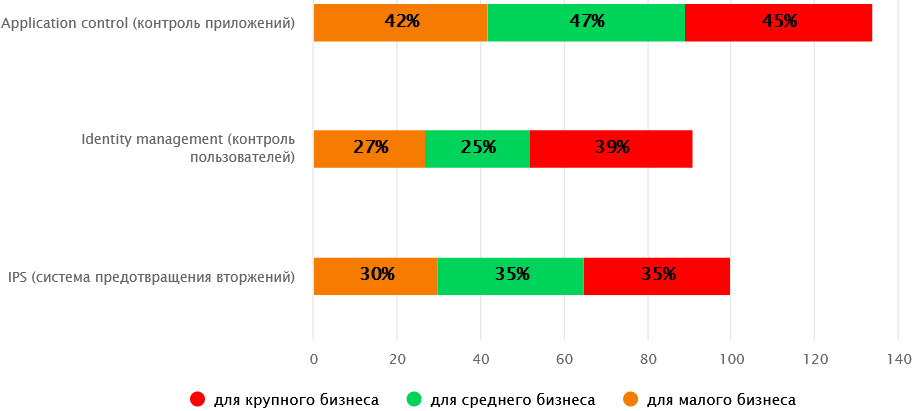
Больше всего в NGFW ценятся такие функции безопасности, как контроль приложений, контроль пользователей и предотвращение вторжений.


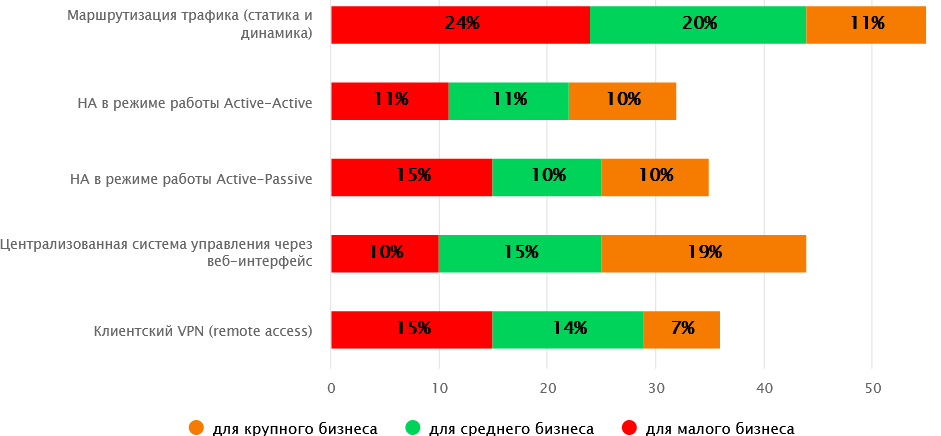
Из ИТ-функций наиболее популярны маршрутизация трафика, централизованное управление и поддержка отказоустойчивой конфигурации.


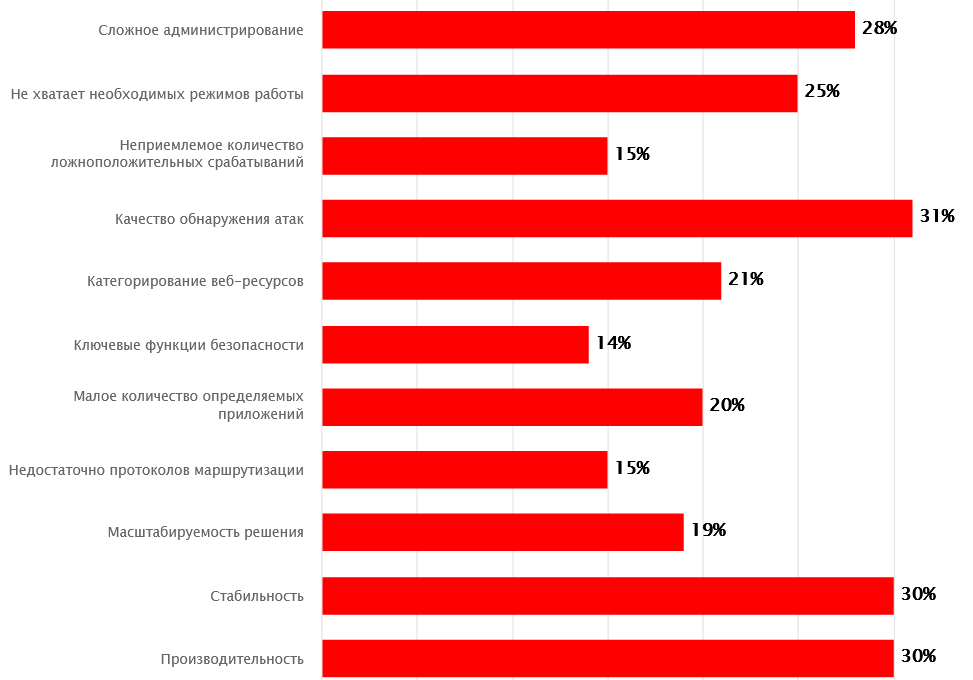
В идеале NGFW, по словам экспертов, должен быть незаметен для обычного пользователя, однако отсутствие проблем отметили лишь 16% участников опроса.

Около трети респондентов пожаловались на низкую производительность, чуть больше недовольны качеством обнаружения сетевых угроз из-за отсутствия коробочной экспертизы. Четверть респондентов не устраивает количество поддерживаемых режимов работы и протоколов маршрутизации, еще столько же — сложность администрирования.


Кроме того, выяснилось, что 75% компаний используют аппаратный межсетевой экран, а 50% — ещё и виртуальные машины. Облачные NGFW пока непопулярны, хотя крупный бизнес уже готовится к переходу, и спрос на такие услуги будет расти. Это означает, что продукт должно поставляться в нескольких формфакторах, чтобы у клиентов был выбор.

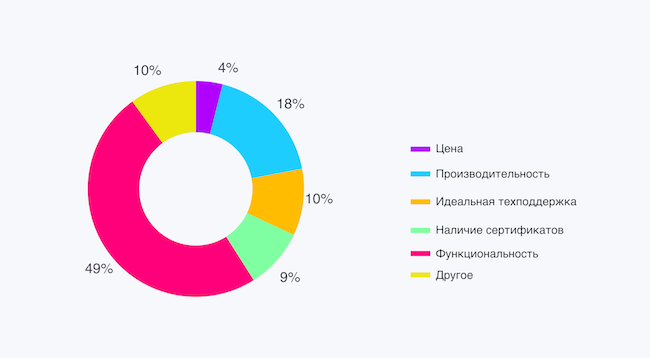
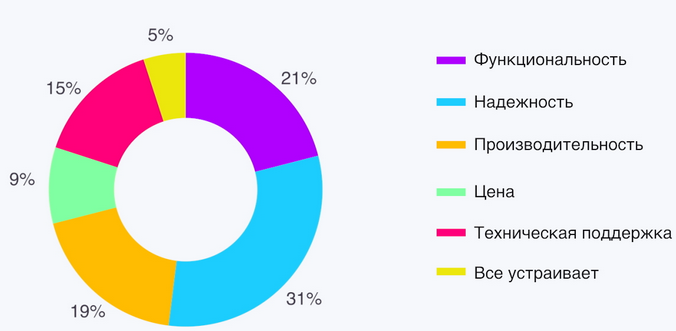
Об NGFW недавно и в очередной раз говорили также в студии AM Live. Опрос, проведенный среди слушателей эфира, показал, что для половины решающим фактором при выборе такого продукта является функциональность.


В российских NGFW, коих уже около двух десятков на рынке, зрителей AM Live меньше всего устраивает надежность, функциональность и производительность.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru