



Российскому бизнесу не хватает надежных и производительных NGFW

Российскому бизнесу не хватает надежных и производительных NGFW

Российскому бизнесу не хватает надежных и производительных NGFW

Согласно результатам опроса, проведенного Positive Technologies, россияне при выборе межсетевого экрана нового поколения (NGFW) в основном обращают внимание на функциональность, надежность и производительность.

С уходом зарубежных производителей NGFW с российского рынка бизнес-структурам пришлось рассматривать отечественные аналоги, планировать переход, внедрять их и использовать. У PT тоже имеется такое решение, и, прежде чем выпустить его на рынок, разработчики решили узнать, что важно для потребителей в продуктах такого класса и каких проблем они хотели бы избежать.

Опрос проводился в период с апреля по июль с использованием профильных СМИ и телеграм-каналов. В нем приняли участие порядка 250 ИТ- и ИБ-специалистов российских компаний разного профиля и разной величины.

Как оказалось, NGFW используют 56% опрошенных, иногда вместе с дополнительными системами защиты периметра (классическими файрволами, прокси-серверами, бесплатными инструментами). Чаще всего NGFW можно встретить в ИТ-компаниях, малых и средних кредитно-финансовых организациях, промышленном бизнесе среднего размера.

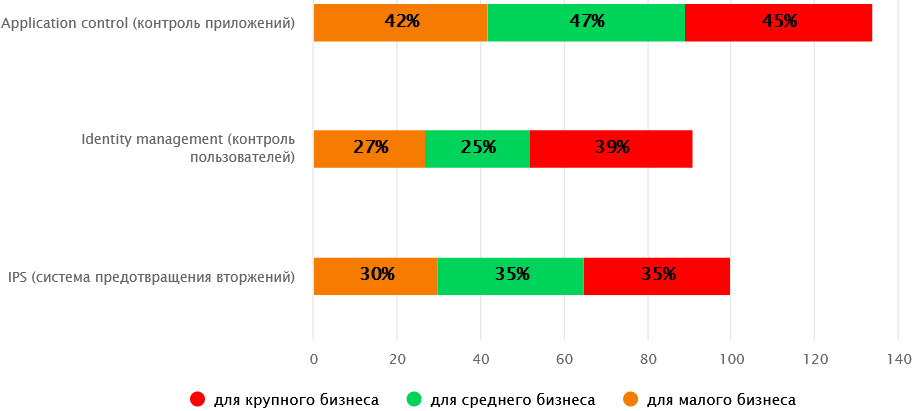
Больше всего в NGFW ценятся такие функции безопасности, как контроль приложений, контроль пользователей и предотвращение вторжений.


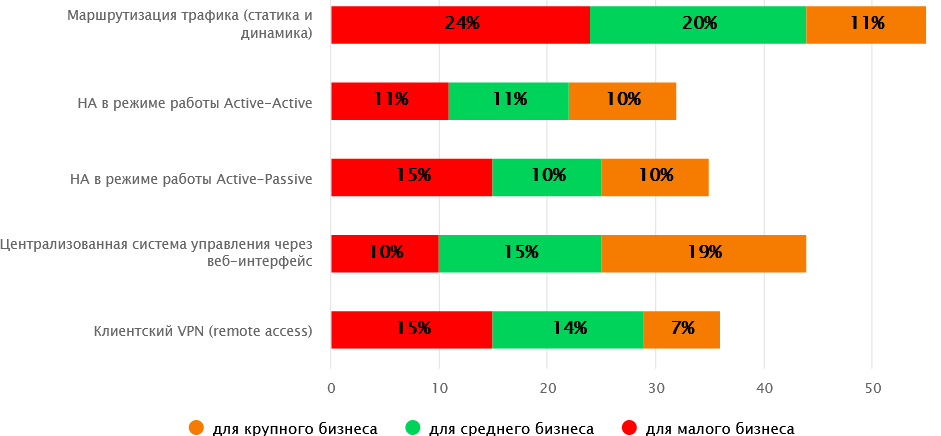
Из ИТ-функций наиболее популярны маршрутизация трафика, централизованное управление и поддержка отказоустойчивой конфигурации.


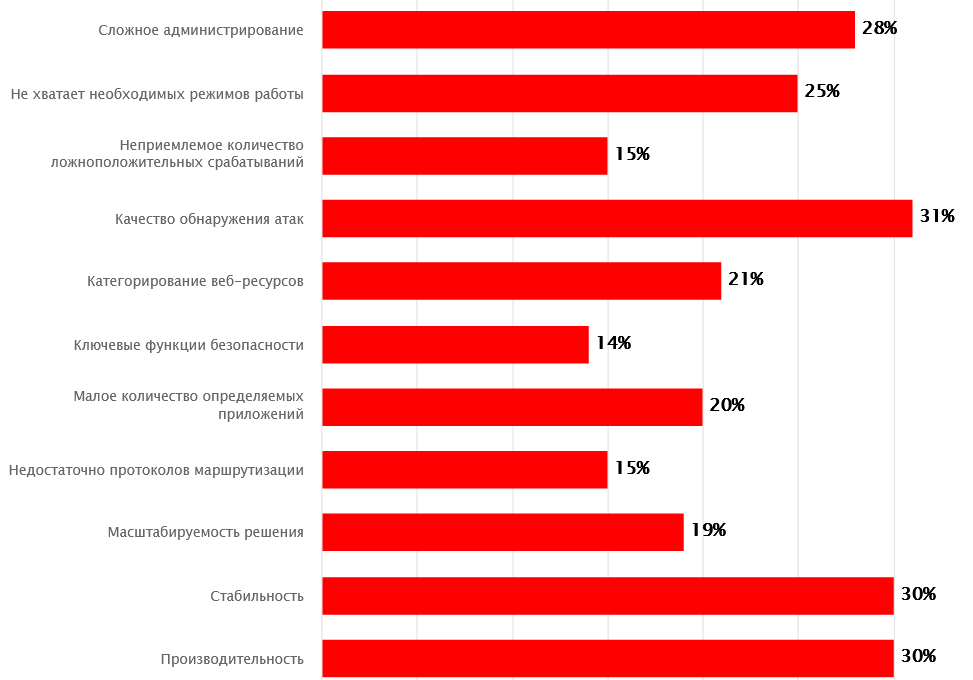
В идеале NGFW, по словам экспертов, должен быть незаметен для обычного пользователя, однако отсутствие проблем отметили лишь 16% участников опроса.

Около трети респондентов пожаловались на низкую производительность, чуть больше недовольны качеством обнаружения сетевых угроз из-за отсутствия коробочной экспертизы. Четверть респондентов не устраивает количество поддерживаемых режимов работы и протоколов маршрутизации, еще столько же — сложность администрирования.


Кроме того, выяснилось, что 75% компаний используют аппаратный межсетевой экран, а 50% — ещё и виртуальные машины. Облачные NGFW пока непопулярны, хотя крупный бизнес уже готовится к переходу, и спрос на такие услуги будет расти. Это означает, что продукт должно поставляться в нескольких формфакторах, чтобы у клиентов был выбор.

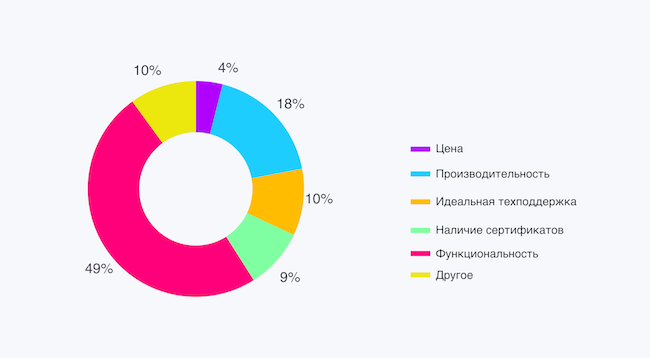
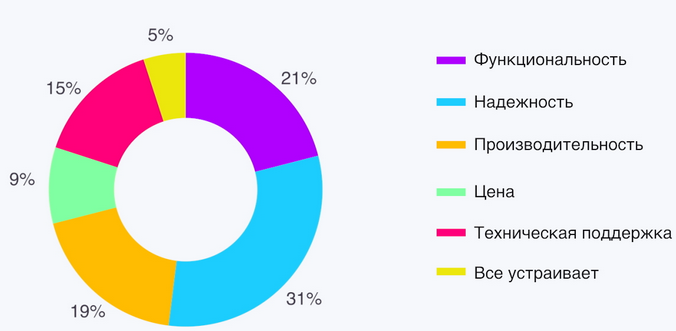
Об NGFW недавно и в очередной раз говорили также в студии AM Live. Опрос, проведенный среди слушателей эфира, показал, что для половины решающим фактором при выборе такого продукта является функциональность.


В российских NGFW, коих уже около двух десятков на рынке, зрителей AM Live меньше всего устраивает надежность, функциональность и производительность.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru