



Вести с Positive Security Day: отгрузки PT NGFW 1.1 стартуют в ноябре

Вести с Positive Security Day: отгрузки PT NGFW 1.1 стартуют в ноябре

Вести с Positive Security Day: отгрузки PT NGFW 1.1 стартуют в ноябре

Сегодня, 9 октября, в ходе конференции Positive Security Day топ-менеджеры ИБ-компании рассказали о текущей стадии развития PT NGFW, а также о первых результатах использования метапродукта MaxPatrol 02.

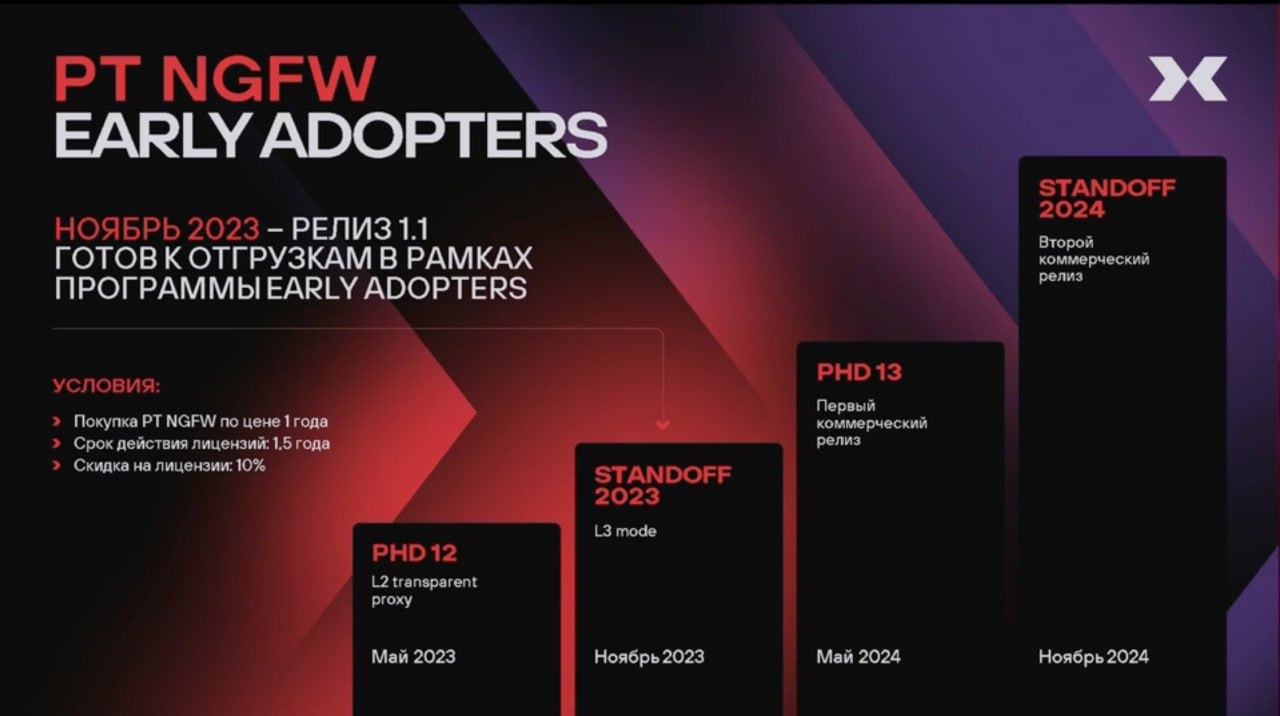
Работы над межсетевым экраном нового поколения были запущены в Positive Technologies в прошлом году; ранняя версия была представлена на PHDays 12 в мае. Первые поставки в рамках программы Early Adopters, по словам управляющего директора Дениса Кораблева, должны начаться в следующем месяце. Предусмотрены скидка и подписка сразу на 1,5 года.


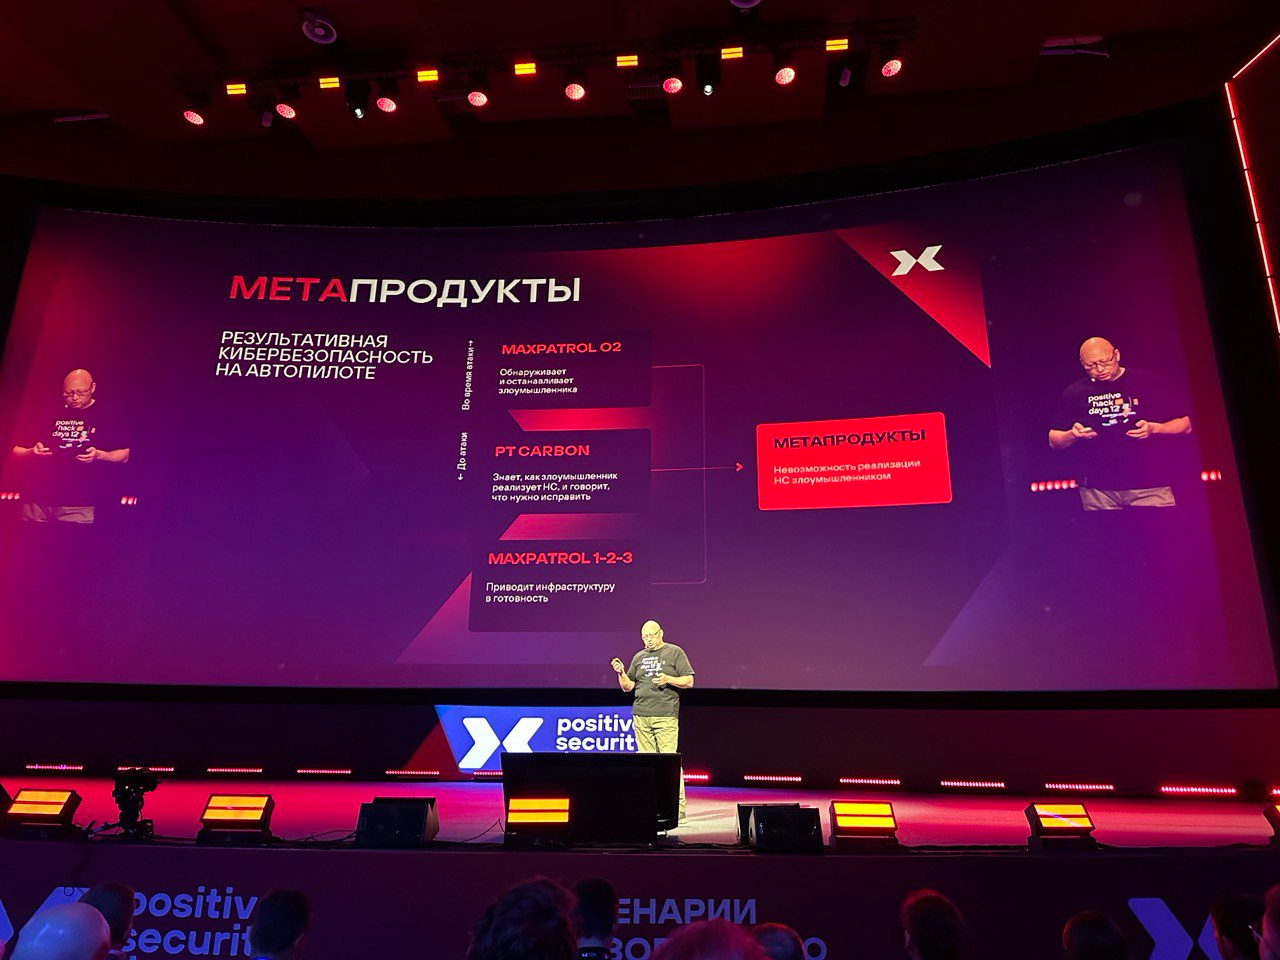
Метапродукты ИБ-компании MaxPatrol 02, PT Carbon и MaxPatrol 1-2-3 позволяют выстроить комплексную автоматизированную защиту на основе ее продуктов, а также держать под контролем защищенность ИТ-инфраструктуры и бизнес-процессов.


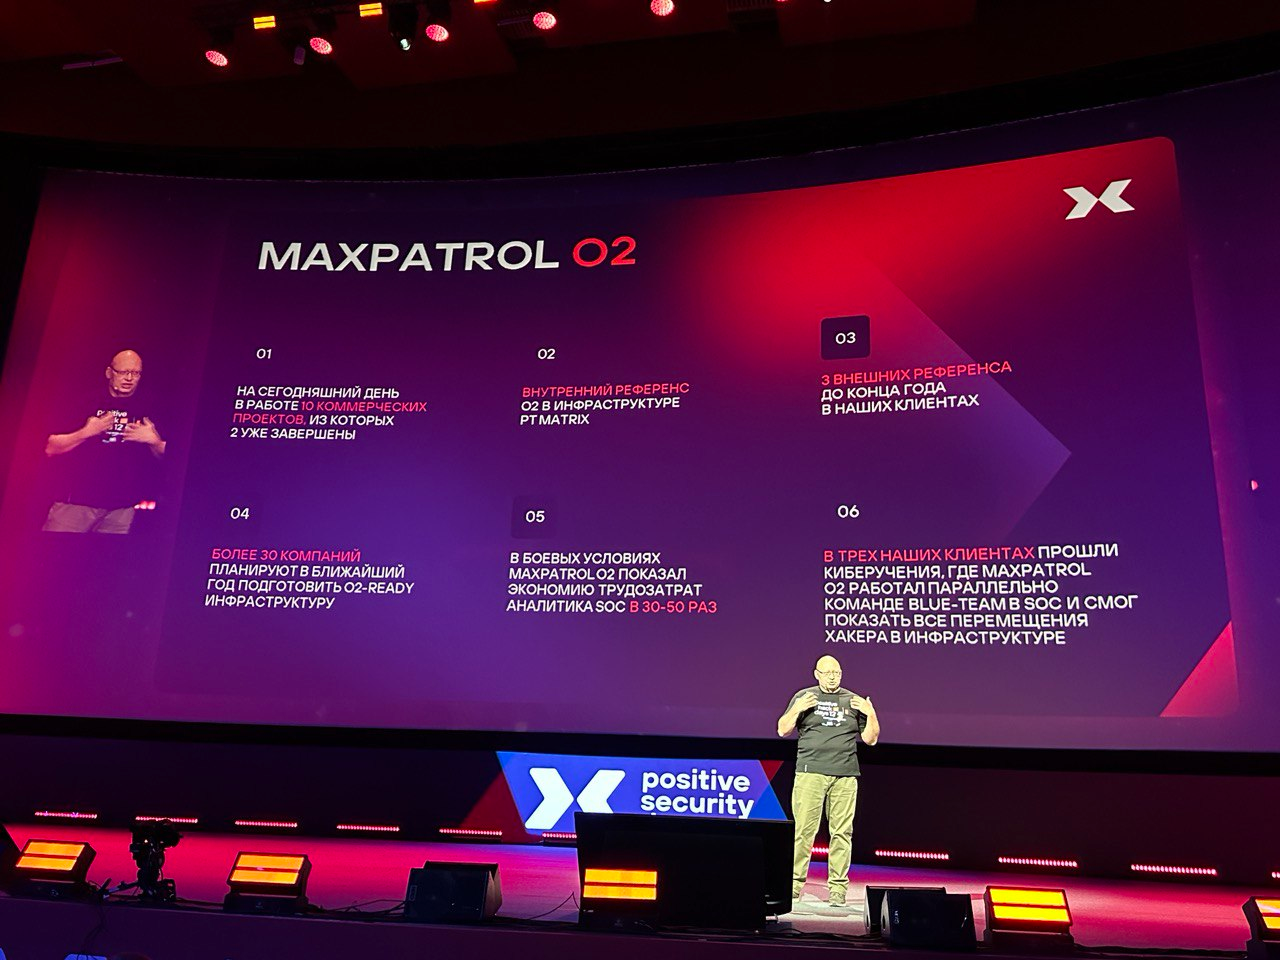
Метапродукт MaxPatrol 02, предназначенный для обнаружения и пресечения атак, прошел проверку в боевых условиях и уже лег в основу десятка коммерческих проектов.


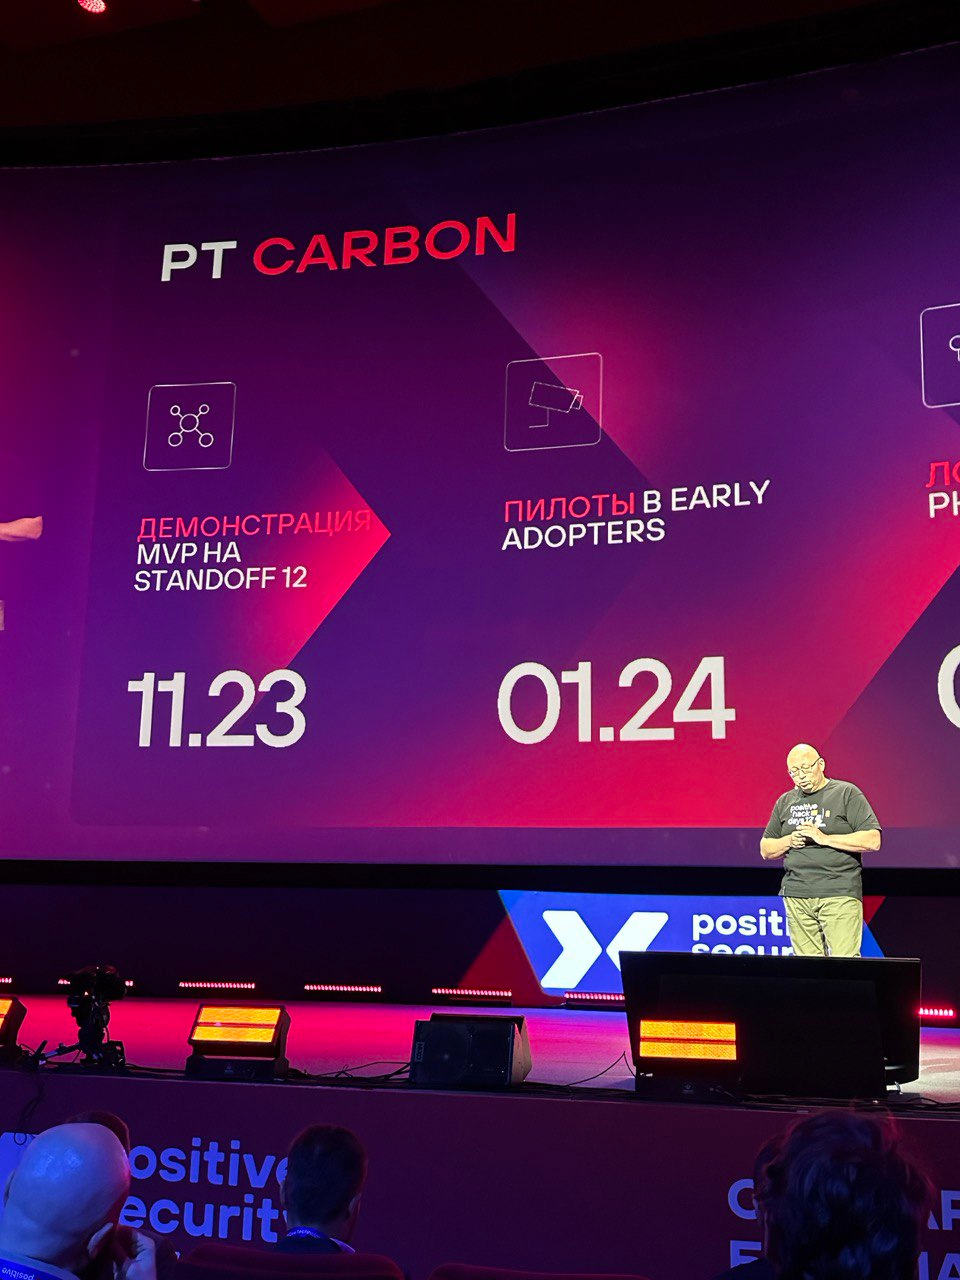
Минималистичная версия PT Carbon (поддержание уровня безопасности, исключающего реализацию недопустимых событий) будет продемонстрирована на ноябрьском Standoff, после этого можно ожидать пробные поставки. Выпуск MaxPatrol 1-2-3 (оркестрация защитной инфраструктуры и поддержка ее в готовности) запланирован на следующий год.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru