



Вести с Positive Security Day: отгрузки PT NGFW 1.1 стартуют в ноябре

Вести с Positive Security Day: отгрузки PT NGFW 1.1 стартуют в ноябре

Вести с Positive Security Day: отгрузки PT NGFW 1.1 стартуют в ноябре

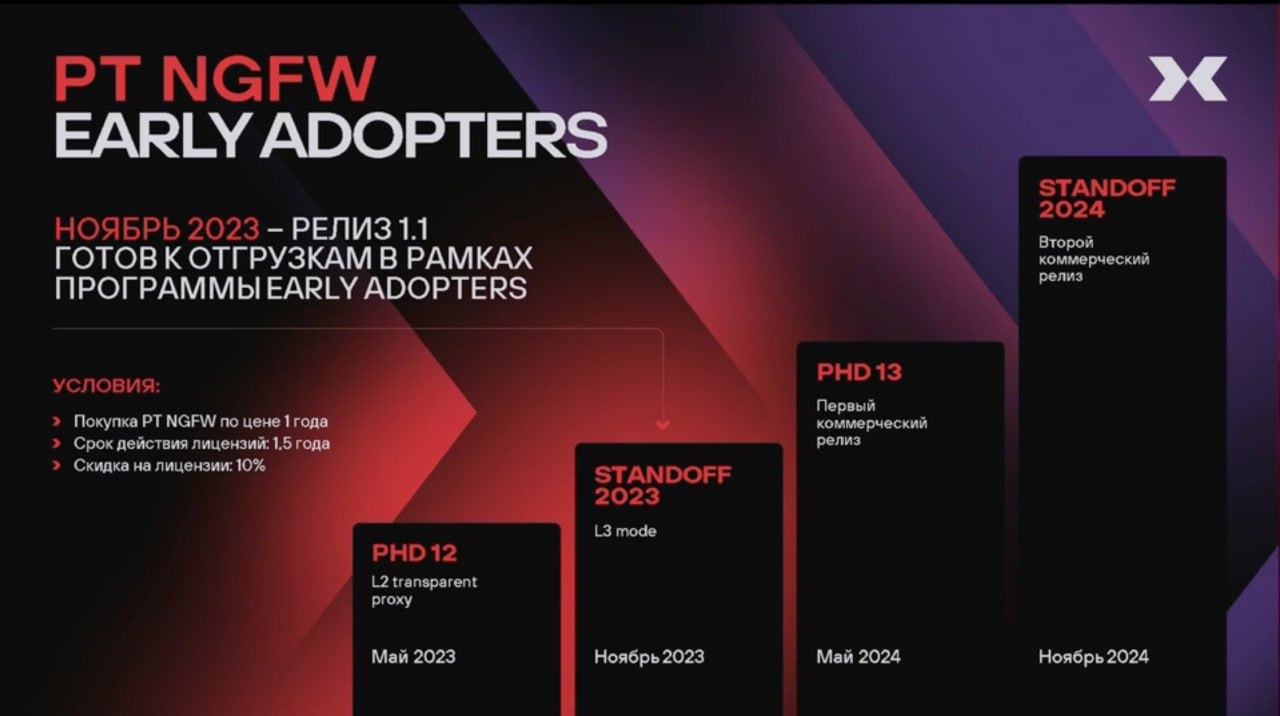
Сегодня, 9 октября, в ходе конференции Positive Security Day топ-менеджеры ИБ-компании рассказали о текущей стадии развития PT NGFW, а также о первых результатах использования метапродукта MaxPatrol 02.

Работы над межсетевым экраном нового поколения были запущены в Positive Technologies в прошлом году; ранняя версия была представлена на PHDays 12 в мае. Первые поставки в рамках программы Early Adopters, по словам управляющего директора Дениса Кораблева, должны начаться в следующем месяце. Предусмотрены скидка и подписка сразу на 1,5 года.


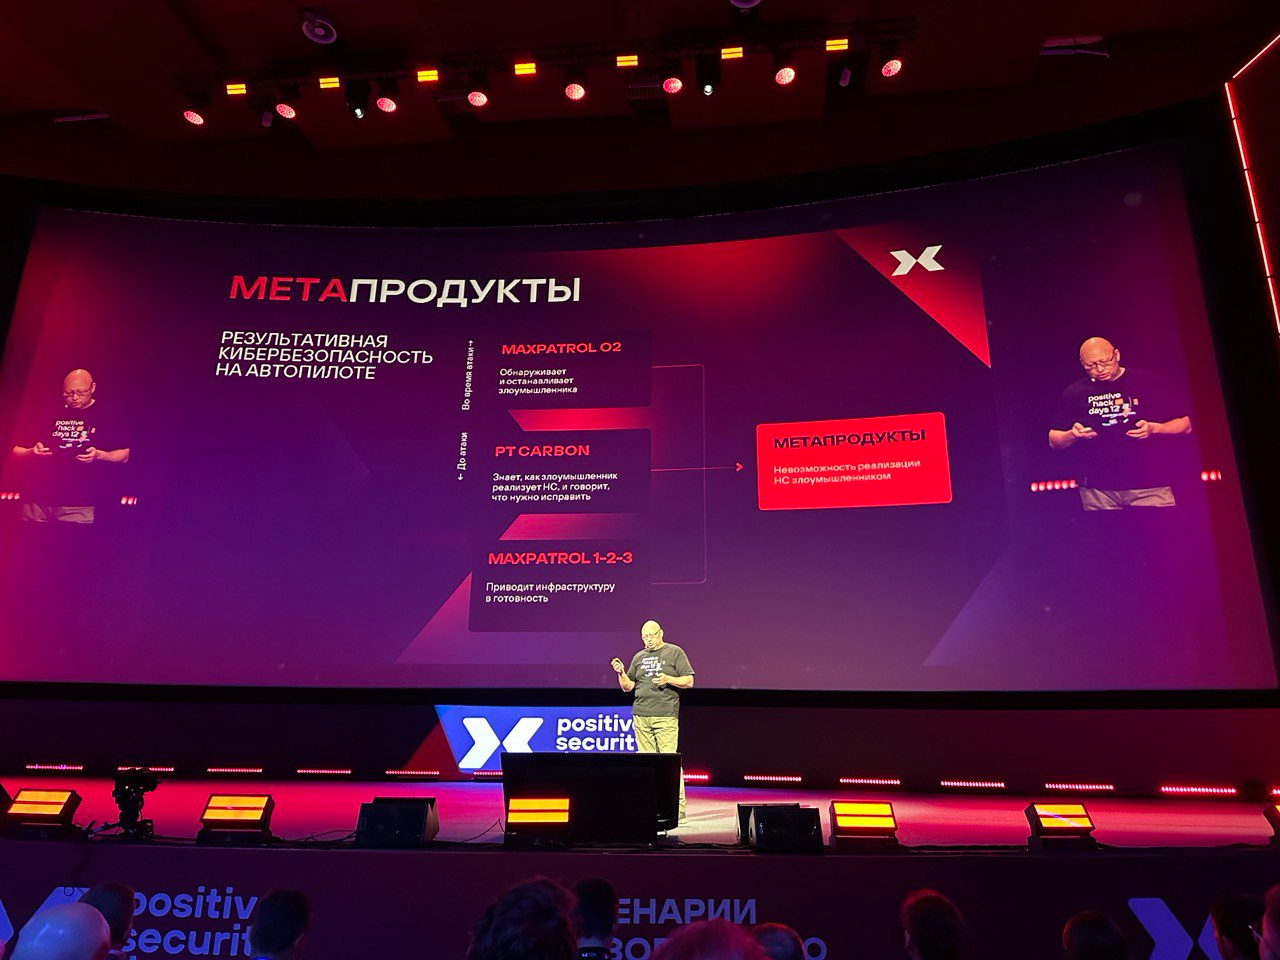
Метапродукты ИБ-компании MaxPatrol 02, PT Carbon и MaxPatrol 1-2-3 позволяют выстроить комплексную автоматизированную защиту на основе ее продуктов, а также держать под контролем защищенность ИТ-инфраструктуры и бизнес-процессов.


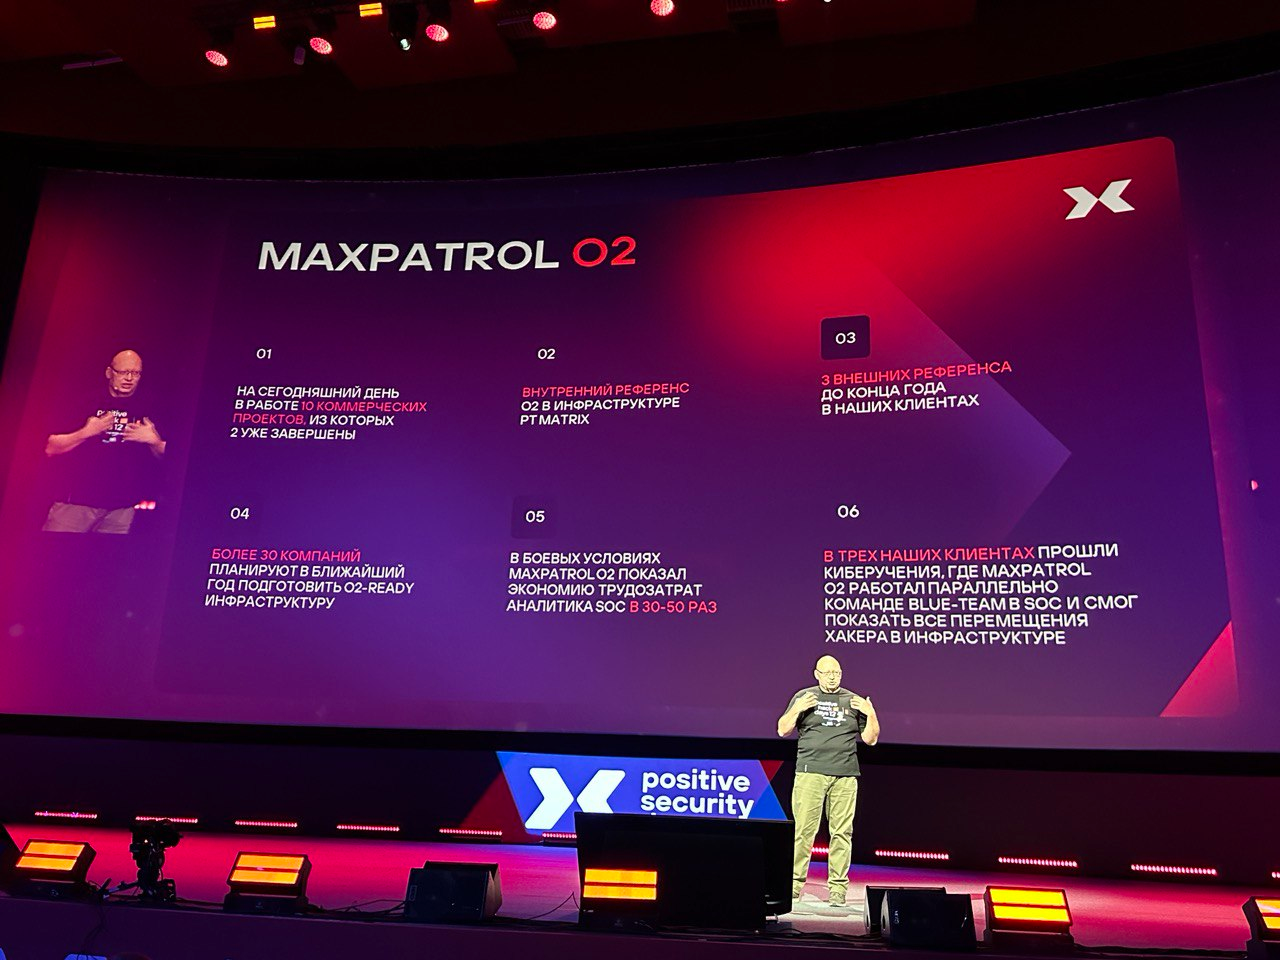
Метапродукт MaxPatrol 02, предназначенный для обнаружения и пресечения атак, прошел проверку в боевых условиях и уже лег в основу десятка коммерческих проектов.


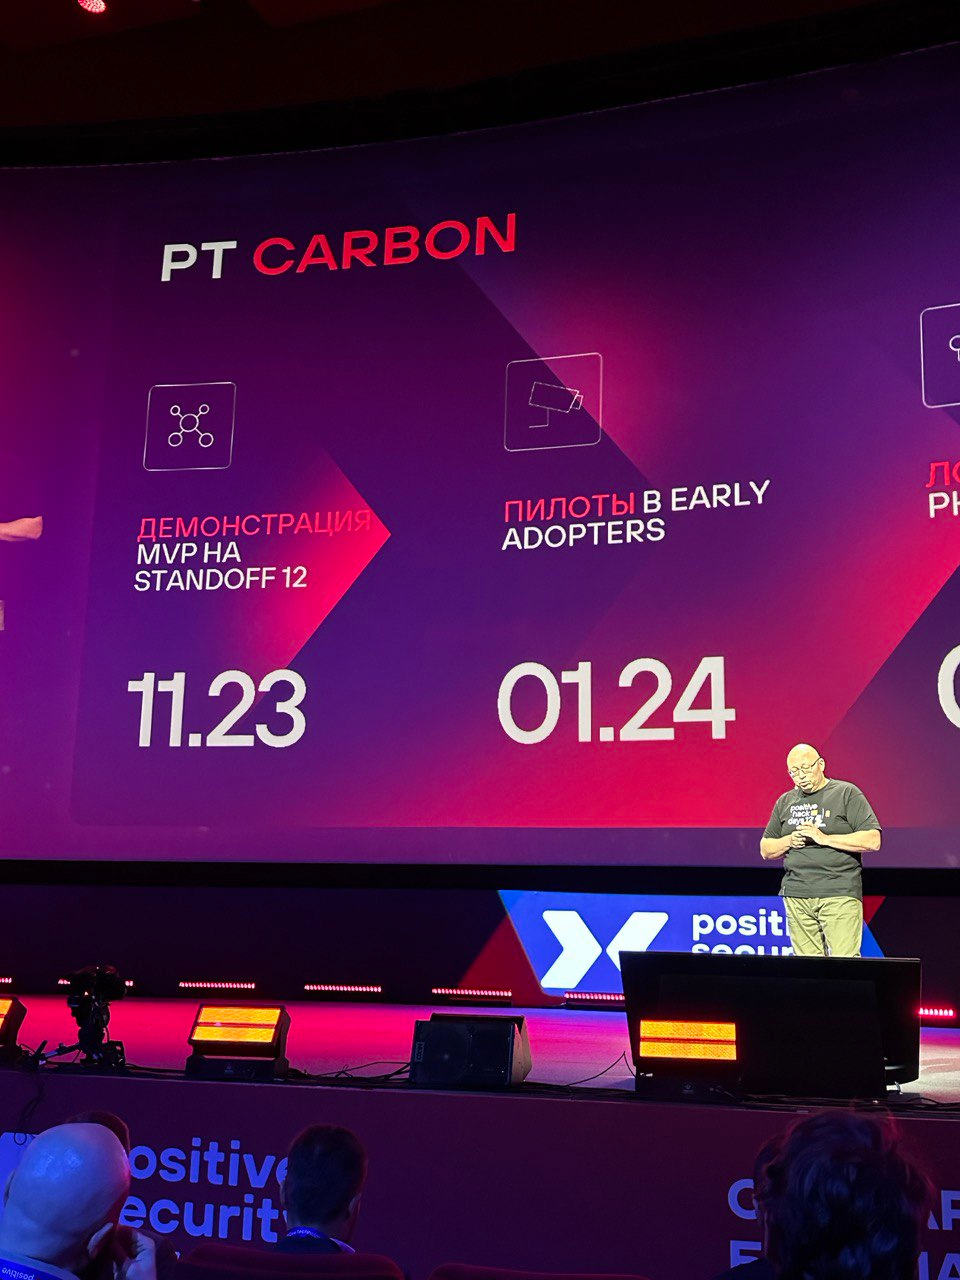
Минималистичная версия PT Carbon (поддержание уровня безопасности, исключающего реализацию недопустимых событий) будет продемонстрирована на ноябрьском Standoff, после этого можно ожидать пробные поставки. Выпуск MaxPatrol 1-2-3 (оркестрация защитной инфраструктуры и поддержка ее в готовности) запланирован на следующий год.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru