



Вести с Positive Security Day: отгрузки PT NGFW 1.1 стартуют в ноябре

Вести с Positive Security Day: отгрузки PT NGFW 1.1 стартуют в ноябре

Вести с Positive Security Day: отгрузки PT NGFW 1.1 стартуют в ноябре

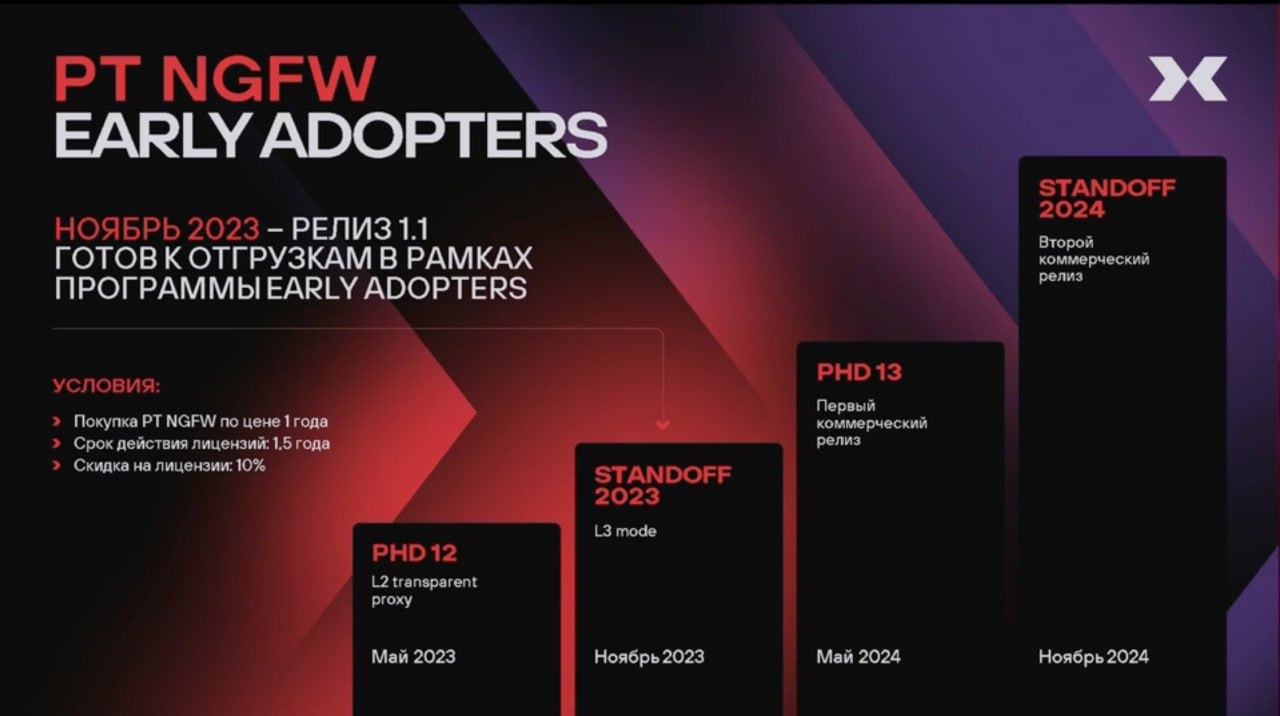
Сегодня, 9 октября, в ходе конференции Positive Security Day топ-менеджеры ИБ-компании рассказали о текущей стадии развития PT NGFW, а также о первых результатах использования метапродукта MaxPatrol 02.

Работы над межсетевым экраном нового поколения были запущены в Positive Technologies в прошлом году; ранняя версия была представлена на PHDays 12 в мае. Первые поставки в рамках программы Early Adopters, по словам управляющего директора Дениса Кораблева, должны начаться в следующем месяце. Предусмотрены скидка и подписка сразу на 1,5 года.


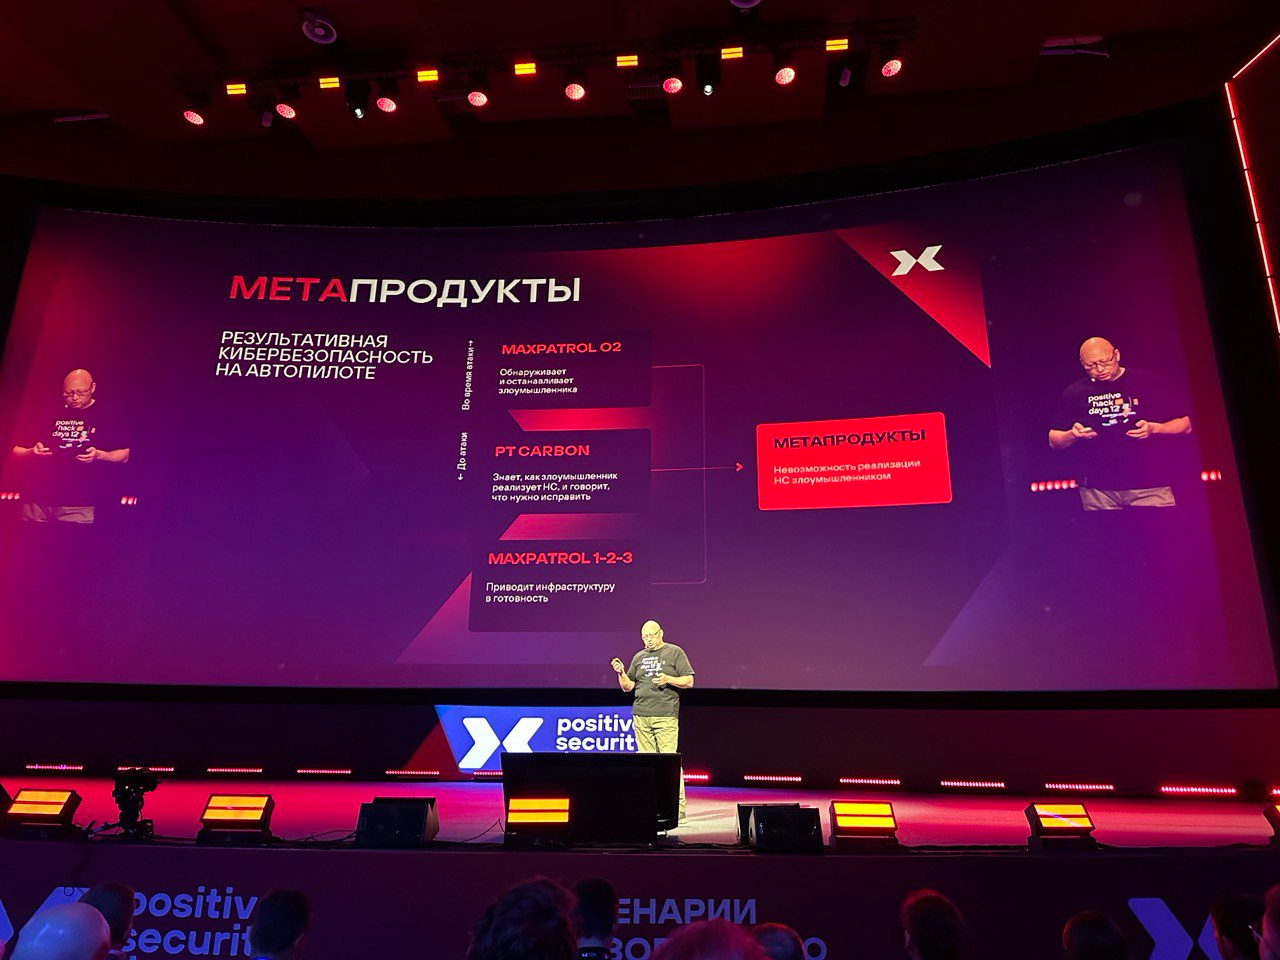
Метапродукты ИБ-компании MaxPatrol 02, PT Carbon и MaxPatrol 1-2-3 позволяют выстроить комплексную автоматизированную защиту на основе ее продуктов, а также держать под контролем защищенность ИТ-инфраструктуры и бизнес-процессов.


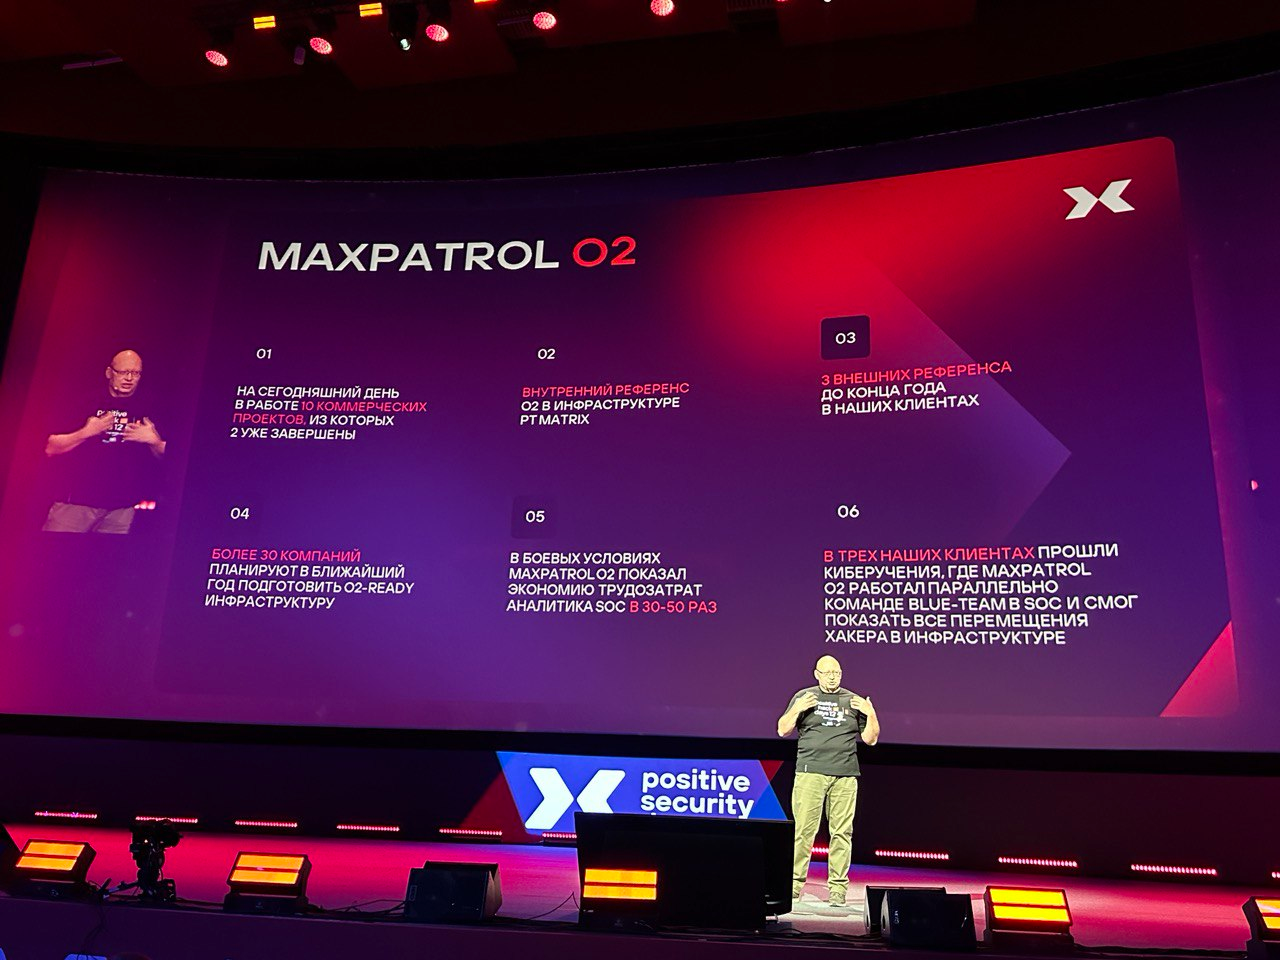
Метапродукт MaxPatrol 02, предназначенный для обнаружения и пресечения атак, прошел проверку в боевых условиях и уже лег в основу десятка коммерческих проектов.


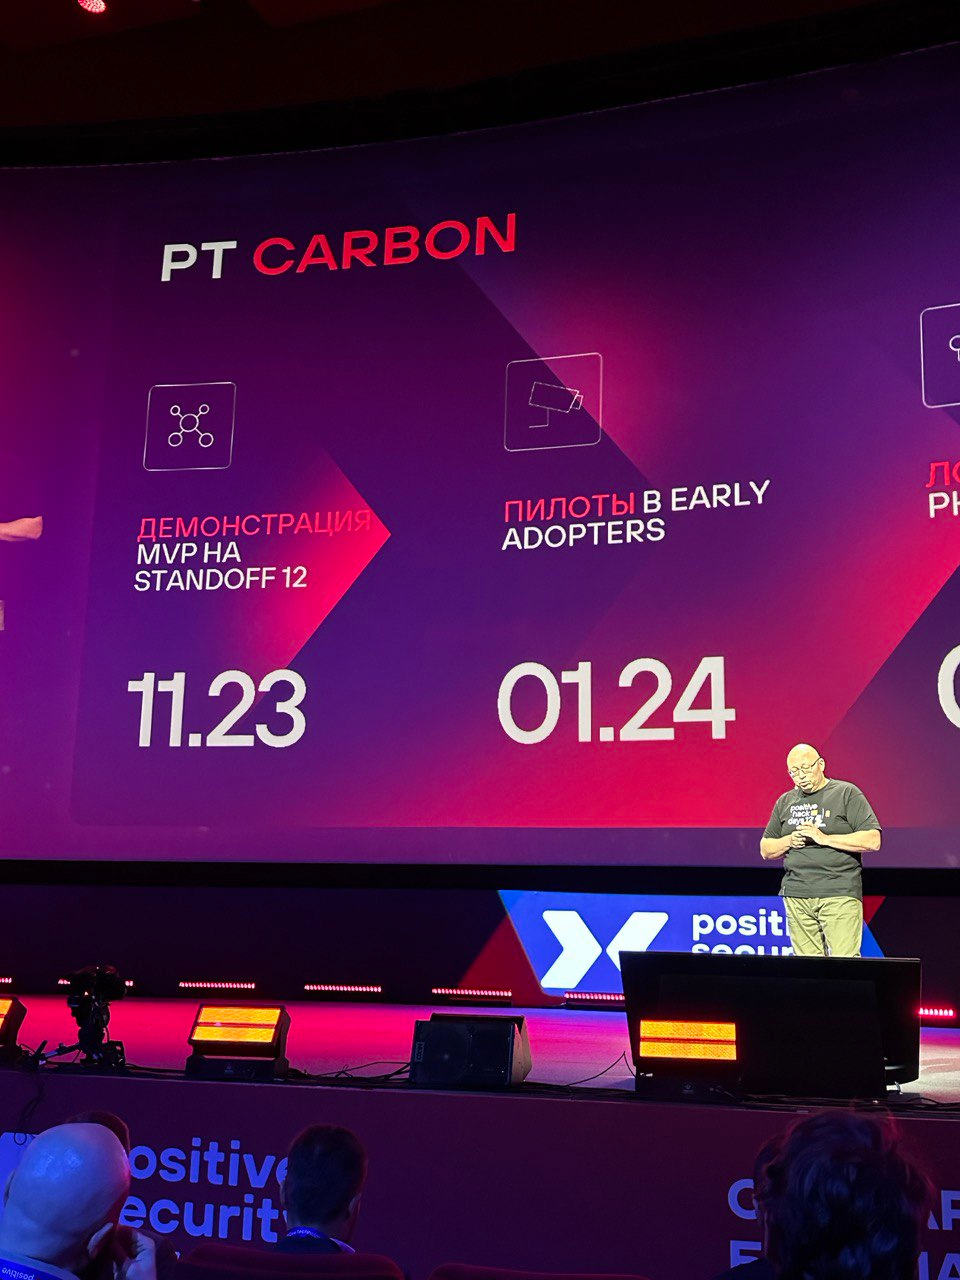
Минималистичная версия PT Carbon (поддержание уровня безопасности, исключающего реализацию недопустимых событий) будет продемонстрирована на ноябрьском Standoff, после этого можно ожидать пробные поставки. Выпуск MaxPatrol 1-2-3 (оркестрация защитной инфраструктуры и поддержка ее в готовности) запланирован на следующий год.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru