



Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Компания Supermicro выпустила обновления, чтобы закрыть семь уязвимостей в прошивках IPMI. Одна из них позволяет через инъекцию команд получить root-доступ и полностью скомпрометировать BMC-систему.

Проблема, обнаруженная, как и остальные, экспертами Binarly, получила идентификатор CVE-2023-40289. Эксплойт требует аутентификации и прав администратора; в случае успеха злоумышленник сможет закрепиться в системе и развить атаку, продвигаясь вширь по сети.

Степень опасности уязвимости Supermicro оценила в 7,2 балла по шкале CVSS — как высокую. Авторы находки сочли дыру критической (9,1 балла CVSS).

Остальные проблемы (с CVE-2023-40284 по CVE-2023-40288 и CVE-2023-40290) представляют собой возможность межсайтового скриптинга; эксплойт во всех случаях осуществляется через отправку вредоносной ссылки, которую админ должен кликнуть после входа в BMC Web UI, и позволяет выполнить произвольный JavaScript-код в контексте текущего пользователя.

Все XSS разработчик оценил в 8,3 балла CVSS, хотя в двух случаях эксплойт требует создания нового юзер-аккаунта, а в одном возможен лишь при использовании Windows IE11. В Binarly три XSS-проблемы признали критическими (по 9,6 балла), так как особые условия для эксплойта не нужны; к тому же их можно объединить с инъекцией команд (CVE-2023-40289), и необходимость в аутентификации для root-доступа отпадет.

Согласно Supermicro, выявленные уязвимости актуальны для некоторых моделей материнских плат B11, CMM, H11, H12, M11 и X11. Данных об использовании какой-либо дыры в атаках пока нет.

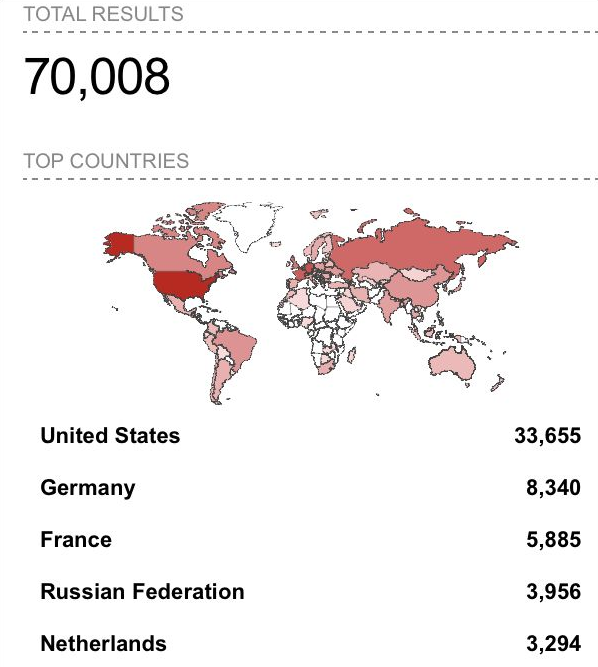
В Binarly провели поиск по Shodan и обнаружили в интернете более 70 тыс. экземпляров веб-интерфейса Supermicro IPMI.

Подпишитесь на новости

Голосовые сообщения увеличивают число рабочих ошибок на 30%

Любителям записывать трёхминутный подкаст вместо двух строк текста принесли плохие новости. Голосовые сообщения в рабочих чатах могут увеличивать число ошибок на 30%, а выполнение задач — растягивать на 15-20%.

Такие результаты получили аналитики, изучившие коммуникации в нескольких компаниях, рассказала «Газете.Ru» директор сервиса корпоративной безопасности Карина Остроносова.

Специалисты сравнивали скорость реакции сотрудников на разные форматы и сопоставляли частоту аудиосообщений с продуктивностью команд.

Главная проблема голосовых — низкая плотность информации. Текст можно быстро просмотреть, выцепить дату, сумму и поручение. Аудиозапись приходится слушать последовательно, даже если её автор первые сорок секунд вспоминает, зачем вообще нажал кнопку микрофона.

По оценке аналитиков, обработка одной голосовой записи занимает в два-три раза больше времени, чем чтение аналогичного текста. Десять накопившихся аудиосообщений съедают 10-15 минут только на первичное знакомство. Выписать из них задачи, сроки и ответственных — уже отдельный квест.

В открытом офисе, транспорте или на встрече включить запись без наушников не всегда возможно. Сообщение отправляется в цифровой долгий ящик, ответ откладывается, а к вечеру вместо одной задачи сотрудник получает коллекцию непрослушанных монологов.

Ещё одна боль — поиск. Нужную цифру или фамилию нельзя мгновенно найти по ключевому слову: приходится снова гонять запись и ловить важный фрагмент на слух. По словам эксперта, на переслушивание старых аудиосообщений сотрудники могут тратить до 20% рабочего времени.

Впрочем, детали выборки и методика исследования в публикации не раскрыты, поэтому распространять цифры на все компании подряд рано. Но практический вывод уже можно сделать: голосовое удобно отправителю, а расплачивается временем обычно получатель. Если поручение важное, лучше написать его текстом. Особенно дедлайн. Особенно сумму.

RSS: Новости на портале Anti-Malware.ru