



Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Компания Supermicro выпустила обновления, чтобы закрыть семь уязвимостей в прошивках IPMI. Одна из них позволяет через инъекцию команд получить root-доступ и полностью скомпрометировать BMC-систему.

Проблема, обнаруженная, как и остальные, экспертами Binarly, получила идентификатор CVE-2023-40289. Эксплойт требует аутентификации и прав администратора; в случае успеха злоумышленник сможет закрепиться в системе и развить атаку, продвигаясь вширь по сети.

Степень опасности уязвимости Supermicro оценила в 7,2 балла по шкале CVSS — как высокую. Авторы находки сочли дыру критической (9,1 балла CVSS).

Остальные проблемы (с CVE-2023-40284 по CVE-2023-40288 и CVE-2023-40290) представляют собой возможность межсайтового скриптинга; эксплойт во всех случаях осуществляется через отправку вредоносной ссылки, которую админ должен кликнуть после входа в BMC Web UI, и позволяет выполнить произвольный JavaScript-код в контексте текущего пользователя.

Все XSS разработчик оценил в 8,3 балла CVSS, хотя в двух случаях эксплойт требует создания нового юзер-аккаунта, а в одном возможен лишь при использовании Windows IE11. В Binarly три XSS-проблемы признали критическими (по 9,6 балла), так как особые условия для эксплойта не нужны; к тому же их можно объединить с инъекцией команд (CVE-2023-40289), и необходимость в аутентификации для root-доступа отпадет.

Согласно Supermicro, выявленные уязвимости актуальны для некоторых моделей материнских плат B11, CMM, H11, H12, M11 и X11. Данных об использовании какой-либо дыры в атаках пока нет.

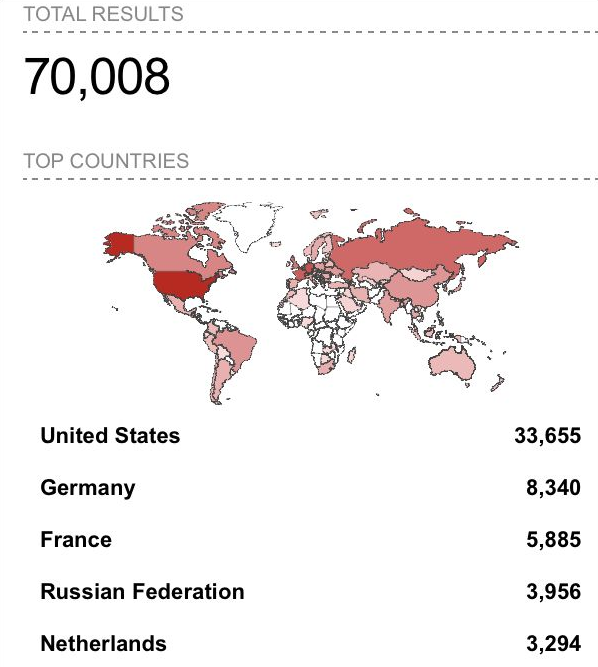
В Binarly провели поиск по Shodan и обнаружили в интернете более 70 тыс. экземпляров веб-интерфейса Supermicro IPMI.

Подпишитесь на новости

VK WorkSpace подселит ИИ в корпоративные чаты, почту и календарь

VK Tech готовит для платформы VK WorkSpace единый ИИ-Ассистент, семантический поиск и MCP-сервер для подключения автономных агентов. Корпоративная рутина наконец-то может получить достойного противника, однако, разворачивать наступление будут постепенно.

Обновлённый поиск позволит находить документы, письма и сообщения по смыслу, даже если сотрудник напрочь забыл их названия и точные формулировки.

Видеоконференции научатся автоматически расшифровывать встречи, выделять основные темы, принятые решения и дальнейшие задачи.

На первом этапе ИИ-Ассистент будет работать с доступными пользователю переписками в Мессенджере VK WorkSpace. Ему можно будет задать вопрос на естественном языке и получить структурированный ответ со ссылками на исходные сообщения и чаты. Функция уже появилась в локальной версии On-Premise, а в облачной SaaS должна заработать в октябре.

Позднее ассистент доберётся до Почты, Диска и Календаря. Например, по запросу «Что обсуждали по проекту на прошлой неделе?» он соберёт данные из переписок, писем, встреч и документов. Самостоятельно копаться во всём корпоративном архиве ему не позволят: доступ ограничат правами сотрудника и политиками компании.

Как сообщила VK Tech, в платформе также появится MCP-сервер. Через него ИИ-агенты смогут искать информацию, готовить материалы к встречам и выполнять действия внутри сервисов. Подключить можно будет в том числе агентов, созданных в VK AI Space.

MCP-сервер войдёт в VK WorkSpace On-Premise 26.3, а облачная версия получит его в октябре. Сначала агентам откроют Мессенджер, до конца года — Почту, Диск и Календарь.

RSS: Новости на портале Anti-Malware.ru