



За полгода шифровальщик LostTrust проник в сети 53 организаций

За полгода шифровальщик LostTrust проник в сети 53 организаций

За полгода шифровальщик LostTrust проник в сети 53 организаций

Аналитики полагают, что шифровальщик LostTrust — это просто переименованный MetaEncryptor. Об этом свидетельствует сходство шифраторов и onion-сайтов для публикации списка жертв, отказавшихся платить выкуп.

Вредонос LostTrust объявился в интернете в марте этого года, но широкую известность приобрел только в прошлом месяце, когда начал использовать собственный сайт утечек в сети Tor. Заражению подвергаются сети Windows; способен ли зловред шифровать данные на Linux-машинах, пока неясно.

Запуск MetaEncryptor, по всей видимости, состоялся в августе 2022 года. За год он успел поразить 12 организаций; последние два месяца список жертв на его сайте утечек не обновляется.

Проведенный в BleepingComputer анализ обоих зловредов показал, что шифраторы почти идентичны и заимствуют код SFile2 (использует SHA-512, AES-256 и RSA-2048). На родство преемников указывает строка METAENCRYPTING, отображаемая в консоли при исполнении LostTrust.

Чтобы охватить максимально возможное количество целевых файлов, новобранец принудительно завершает мешающие ему службы Windows. После шифрования к имени файла добавляется расширение .losttrustencoded.

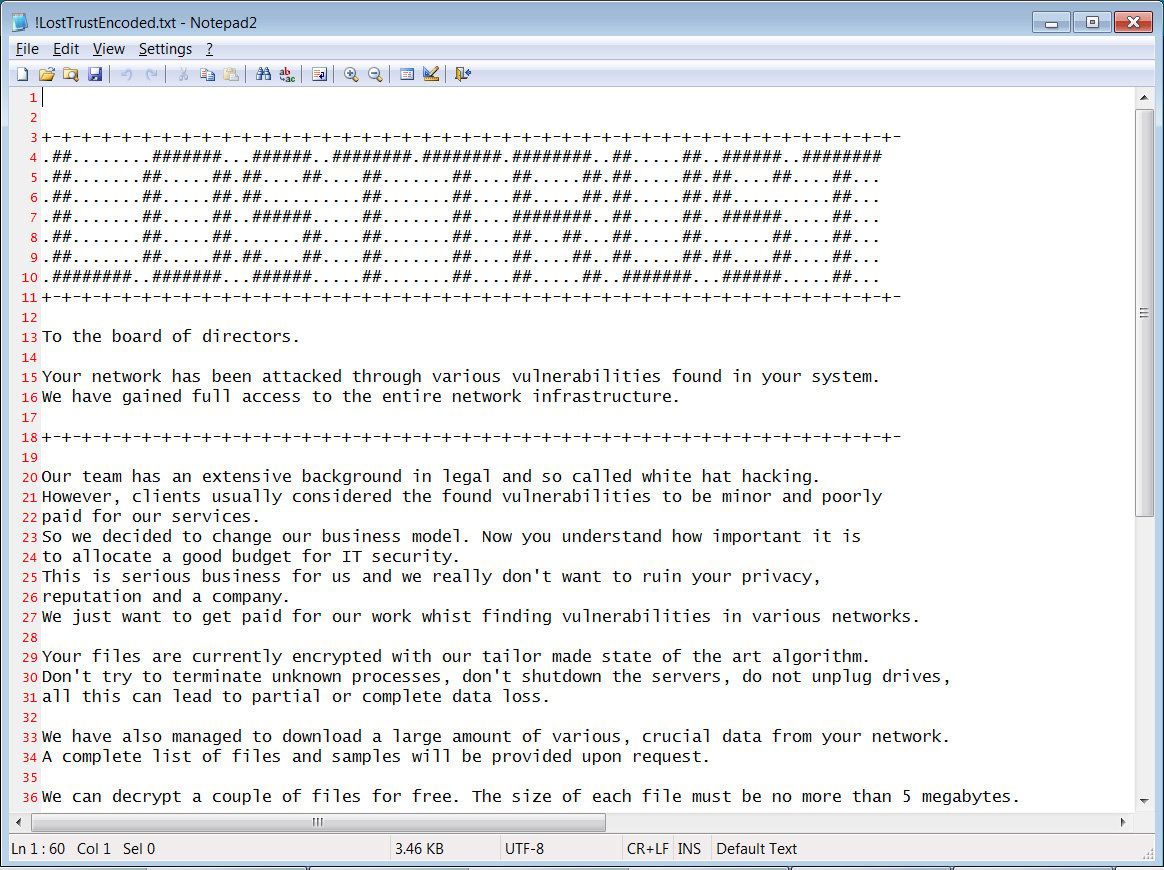
В создаваемой вредоносом записке сказано, что его операторы таким образом привлекают внимание к брешам в ИТ-инфраструктуре, на защиту которой нельзя жалеть средств.


Здесь же приведена персональная ссылка на onion-сайт для переговоров о выкупе. Эта площадка, по словам экспертов, почти пуста и предоставляет лишь функции чата. По имеющимся данным, у жертв требуют от $100 тыс. до миллионов за дешифратор.

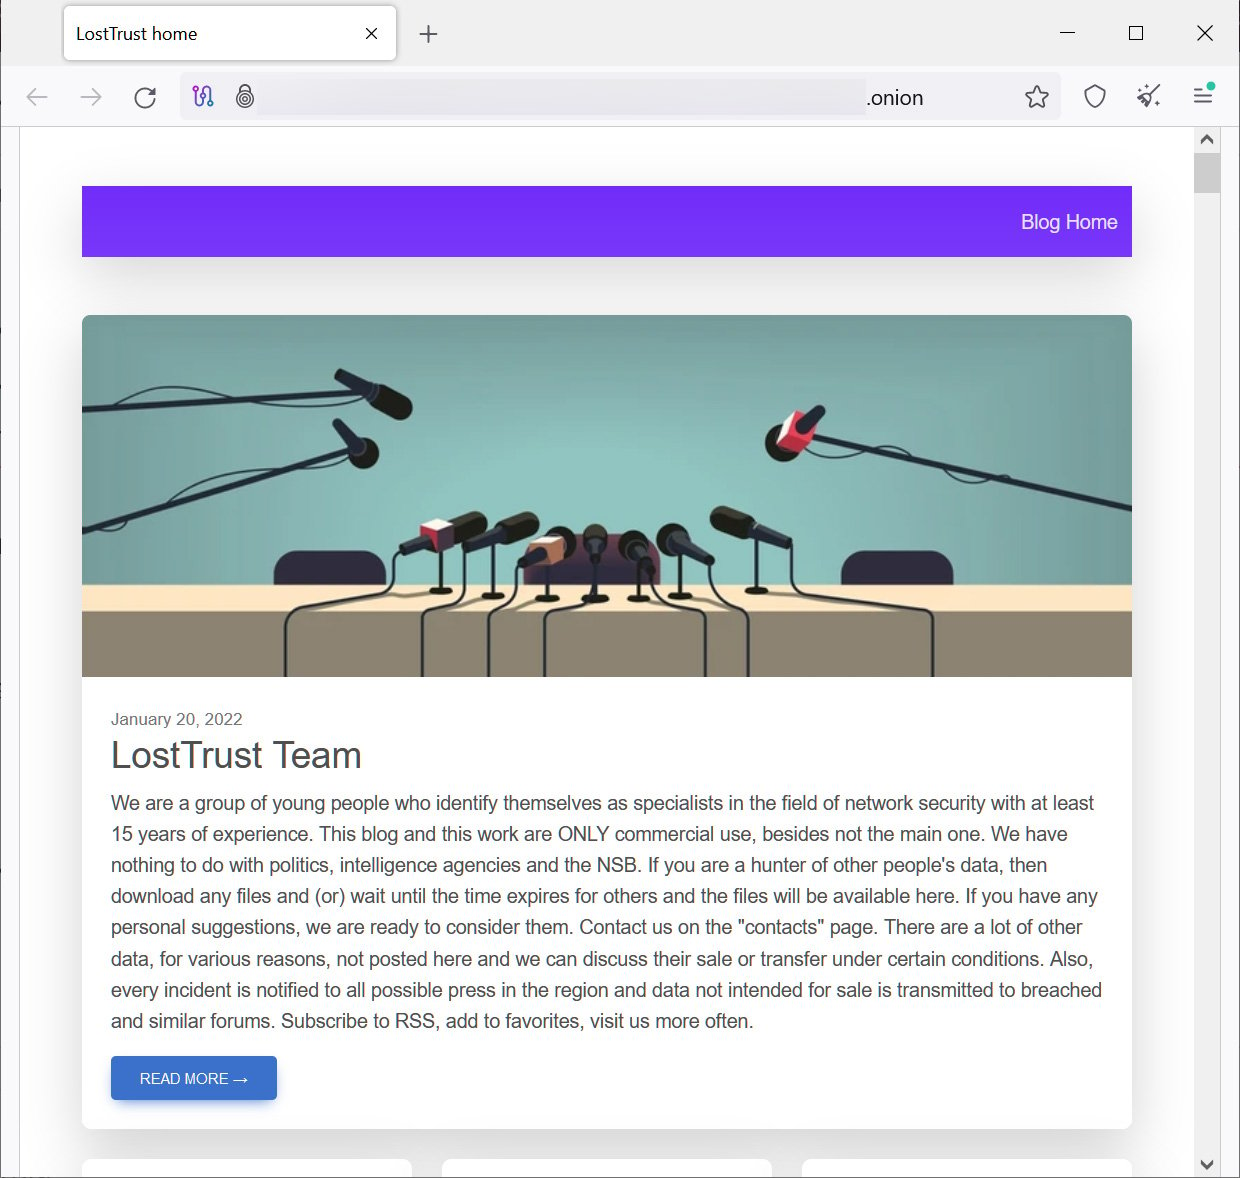
Сайт утечек LostTrust использует шаблон MetaEncryptor. В настоящее время на нем числятся 53 жертвы заражения. Информация, украденная у неплательщиков, попадает в паблик; удаляют ли ее, получив выкуп, неизвестно, отзывов об оплаченном дешифраторе тоже пока нет.

Подпишитесь на новости

Химия, металлургия и добыча руд получили свои правила категорирования КИИ

Правительство утвердило отраслевые особенности категорирования объектов критической информационной инфраструктуры (КИИ) в химической, металлургической и горнодобывающей промышленности. Для горной добычи документ касается руд и камней. Постановление определяет, как проверять соответствие объекта КИИ критериям значимости и рассчитывать значения показателей с учетом особенностей его работы.

По итогам такой проверки объекту присваивают одну из категорий значимости. Текст постановления опубликован на официальном портале правовой информации.

Для химической и металлургической отраслей значимыми считаются объекты, которые обеспечивают работу опасного производственного объекта с декларацией промышленной безопасности, оформленной по закону «О промышленной безопасности опасных производственных объектов».

В этот же круг входят объекты, обеспечивающие получение, хранение, транспортировку и другие операции с опасными веществами в установленных законом количествах. Отдельно упомянуты объекты, через которые работает оборудование, определенное законодательством.

Для горнодобывающих предприятий добавлены еще два признака. Первый касается работы стационарных грузоподъемных механизмов, за исключением лифтов и подъемных платформ для инвалидов. Второй относится к автоматизированной добыче или обработке взрывчатых веществ.

RSS: Новости на портале Anti-Malware.ru