



За полгода шифровальщик LostTrust проник в сети 53 организаций

За полгода шифровальщик LostTrust проник в сети 53 организаций

За полгода шифровальщик LostTrust проник в сети 53 организаций

Аналитики полагают, что шифровальщик LostTrust — это просто переименованный MetaEncryptor. Об этом свидетельствует сходство шифраторов и onion-сайтов для публикации списка жертв, отказавшихся платить выкуп.

Вредонос LostTrust объявился в интернете в марте этого года, но широкую известность приобрел только в прошлом месяце, когда начал использовать собственный сайт утечек в сети Tor. Заражению подвергаются сети Windows; способен ли зловред шифровать данные на Linux-машинах, пока неясно.

Запуск MetaEncryptor, по всей видимости, состоялся в августе 2022 года. За год он успел поразить 12 организаций; последние два месяца список жертв на его сайте утечек не обновляется.

Проведенный в BleepingComputer анализ обоих зловредов показал, что шифраторы почти идентичны и заимствуют код SFile2 (использует SHA-512, AES-256 и RSA-2048). На родство преемников указывает строка METAENCRYPTING, отображаемая в консоли при исполнении LostTrust.

Чтобы охватить максимально возможное количество целевых файлов, новобранец принудительно завершает мешающие ему службы Windows. После шифрования к имени файла добавляется расширение .losttrustencoded.

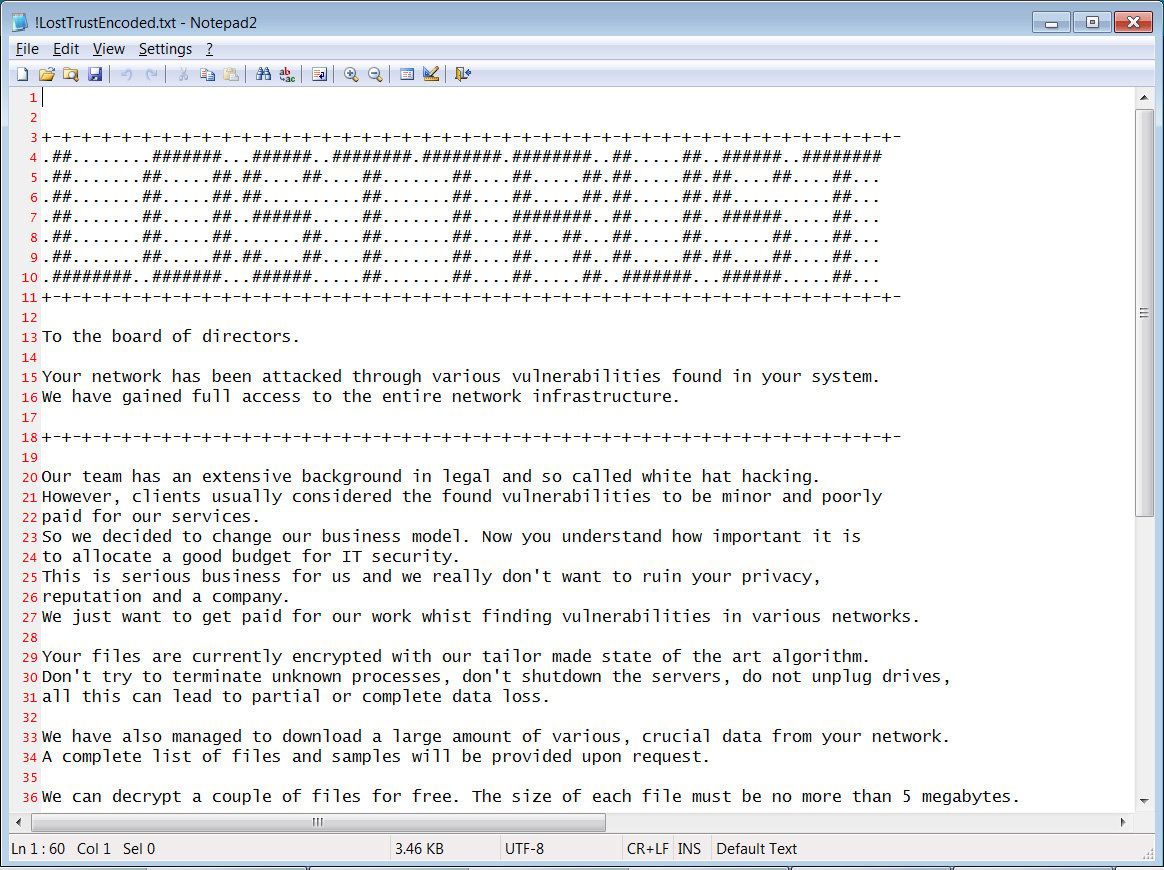
В создаваемой вредоносом записке сказано, что его операторы таким образом привлекают внимание к брешам в ИТ-инфраструктуре, на защиту которой нельзя жалеть средств.


Здесь же приведена персональная ссылка на onion-сайт для переговоров о выкупе. Эта площадка, по словам экспертов, почти пуста и предоставляет лишь функции чата. По имеющимся данным, у жертв требуют от $100 тыс. до миллионов за дешифратор.

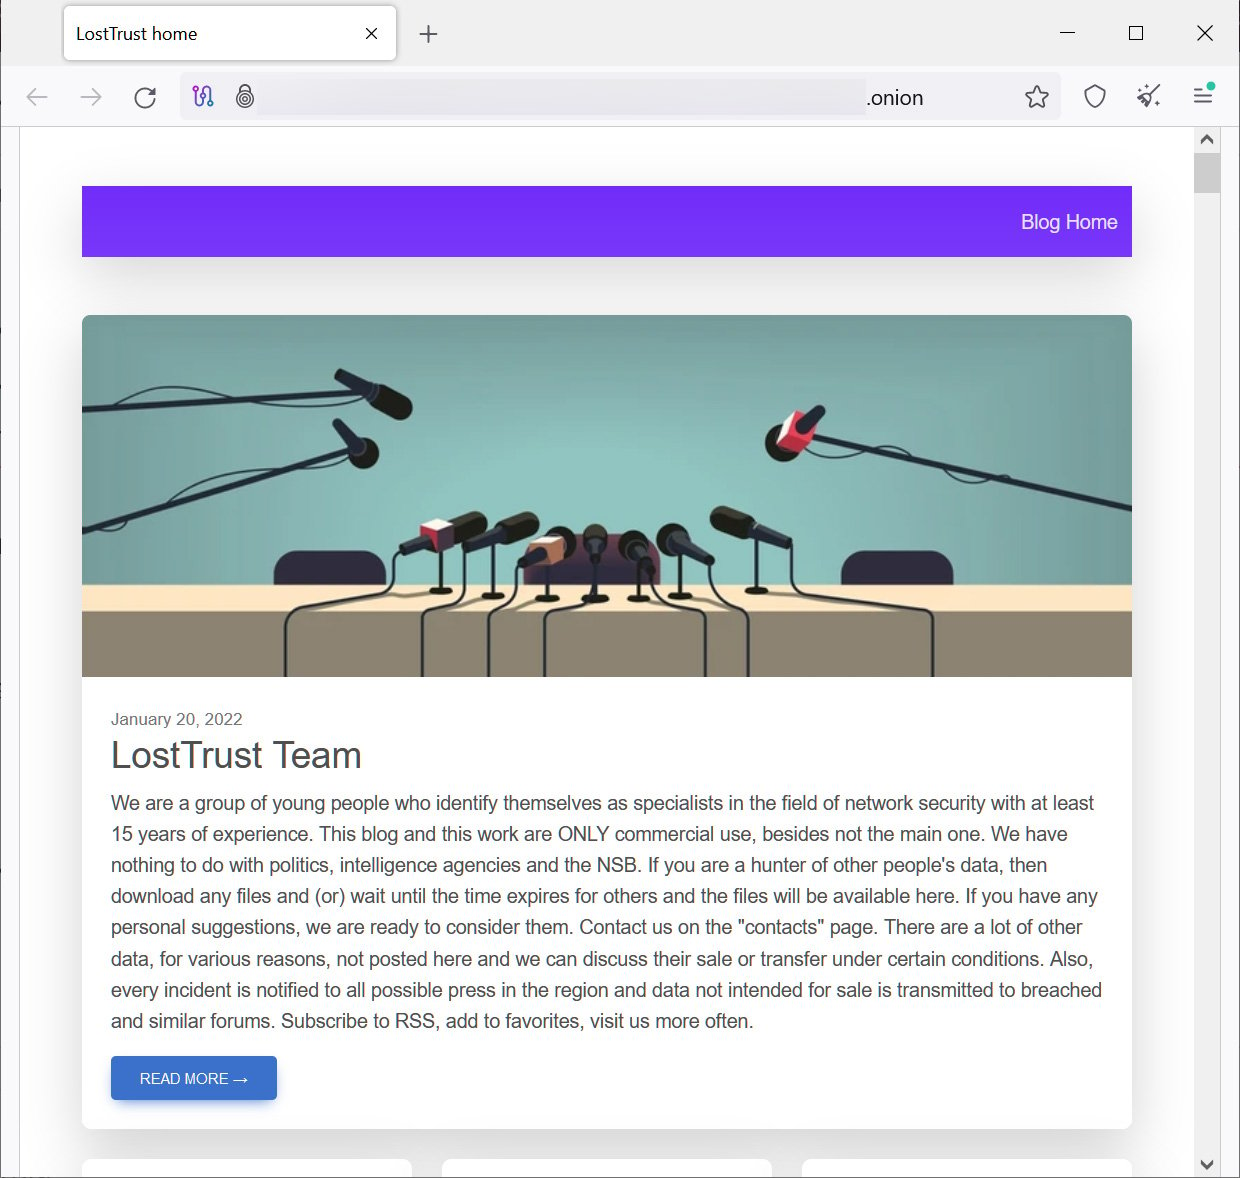
Сайт утечек LostTrust использует шаблон MetaEncryptor. В настоящее время на нем числятся 53 жертвы заражения. Информация, украденная у неплательщиков, попадает в паблик; удаляют ли ее, получив выкуп, неизвестно, отзывов об оплаченном дешифраторе тоже пока нет.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru