



Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Новая вредоносная программа ZenRAT, атакующая пользователей Windows, распространяется под видом менеджера паролей Bitwarden. Попав в систему, троян открывает операторам удалённый доступ и передаёт им данные жертвы.

ZenRAT изучили исследователи из компании Proofpoint. В отчёте специалисты пишут:

«Этот вредонос специализируется именно на атаках пользователей Windows и представляет собой модульный троян, открывающий удалённый доступ к устройству жертвы. Помимо этого, он обладает функциональностью инфостилера».

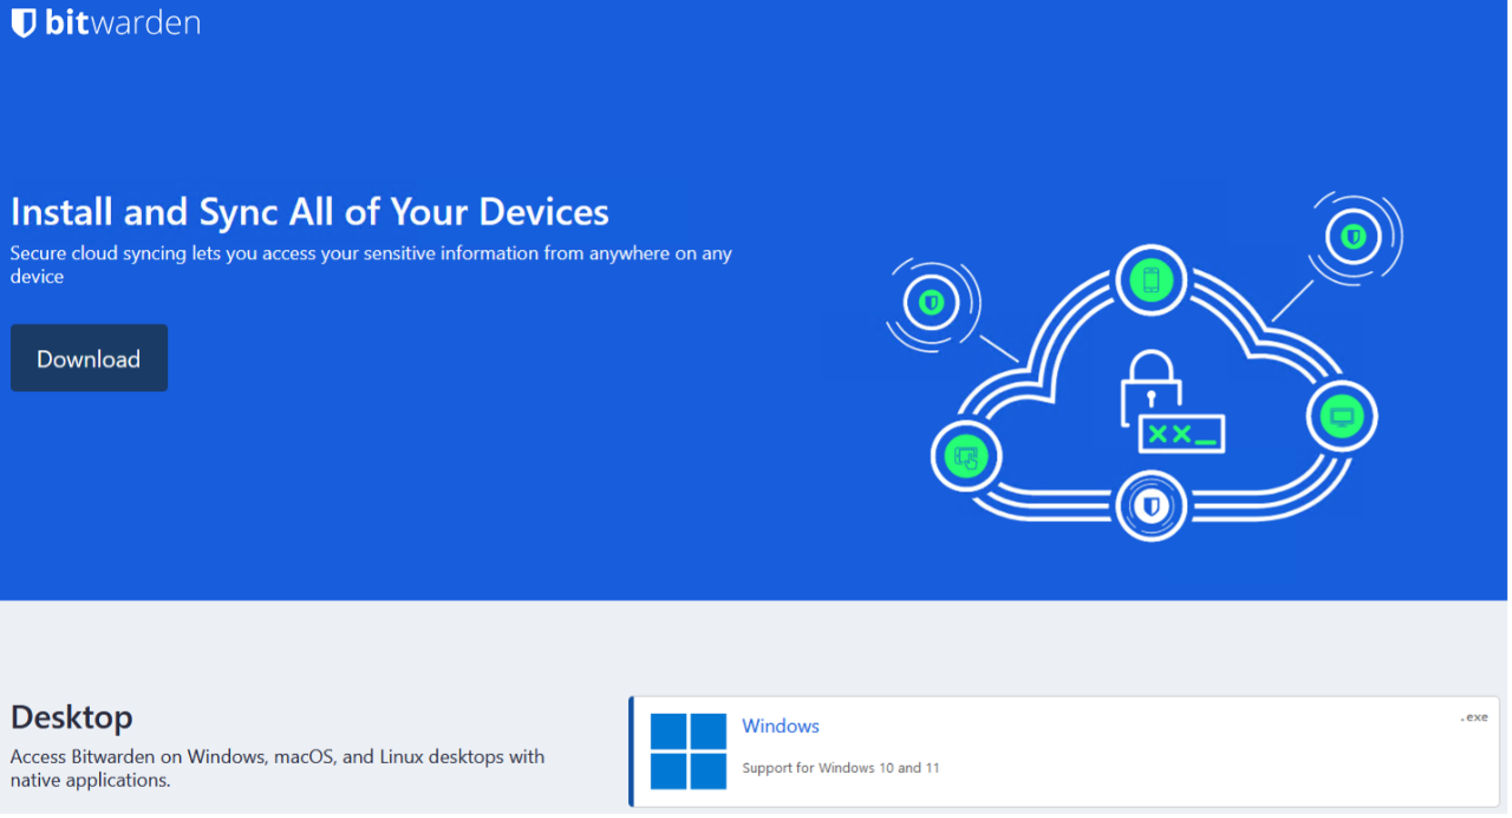
ZenRAT размещён на фейковых веб-сайтах, которые якобы связаны с разработчиками менеджера паролей Bitwarden. Эксперты пока не выяснили, как именно трафик перенаправляется на эти домены, однако есть предположение, что злоумышленники используют вредоносную рекламу, «чёрный» SEO и фишинговые схемы.


Пейлоад загружается под именем Bitwarden-Installer-version-2023-7-1.exe с домена crazygameis[.]com. В целом это стандартный инсталляционный пакет Bitwarden с добавленной вредоносной составляющей в виде .NET-исполняшки ApplicationRuntimeMonitor.exe.

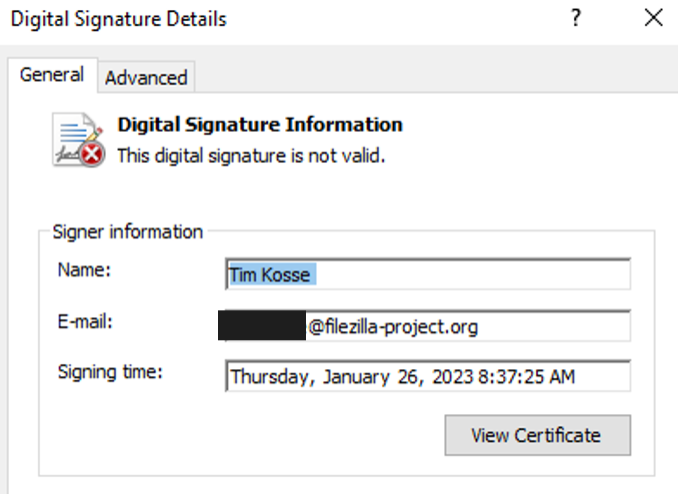
Интересно, что исполняемый файл имеет не только валидную цифровую подпись, но ещё и от известного немецкого девелопера — Тима Коссе, который стоит за разработкой FileZilla.


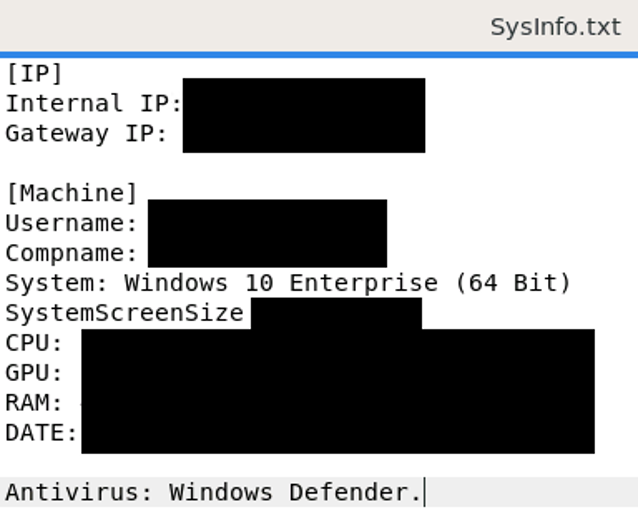
ZenRAT собирает данные о процессоре, видеокарте, версии операционной системы, браузере и установленных программах. Всё это отправляется на командный сервер.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru