



Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Новая вредоносная программа ZenRAT, атакующая пользователей Windows, распространяется под видом менеджера паролей Bitwarden. Попав в систему, троян открывает операторам удалённый доступ и передаёт им данные жертвы.

ZenRAT изучили исследователи из компании Proofpoint. В отчёте специалисты пишут:

«Этот вредонос специализируется именно на атаках пользователей Windows и представляет собой модульный троян, открывающий удалённый доступ к устройству жертвы. Помимо этого, он обладает функциональностью инфостилера».

ZenRAT размещён на фейковых веб-сайтах, которые якобы связаны с разработчиками менеджера паролей Bitwarden. Эксперты пока не выяснили, как именно трафик перенаправляется на эти домены, однако есть предположение, что злоумышленники используют вредоносную рекламу, «чёрный» SEO и фишинговые схемы.


Пейлоад загружается под именем Bitwarden-Installer-version-2023-7-1.exe с домена crazygameis[.]com. В целом это стандартный инсталляционный пакет Bitwarden с добавленной вредоносной составляющей в виде .NET-исполняшки ApplicationRuntimeMonitor.exe.

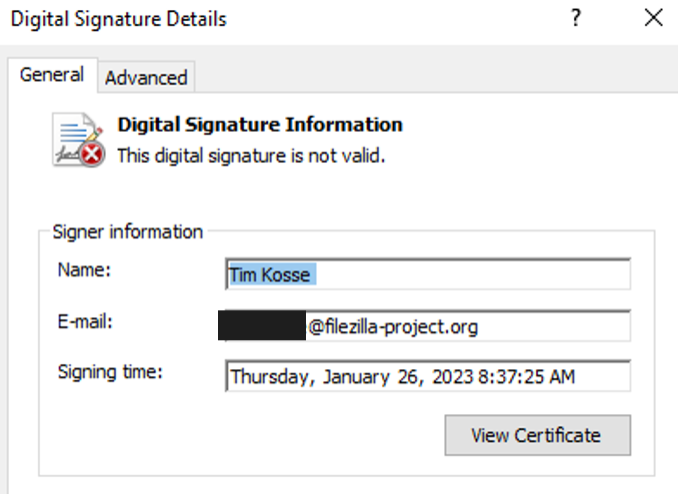
Интересно, что исполняемый файл имеет не только валидную цифровую подпись, но ещё и от известного немецкого девелопера — Тима Коссе, который стоит за разработкой FileZilla.


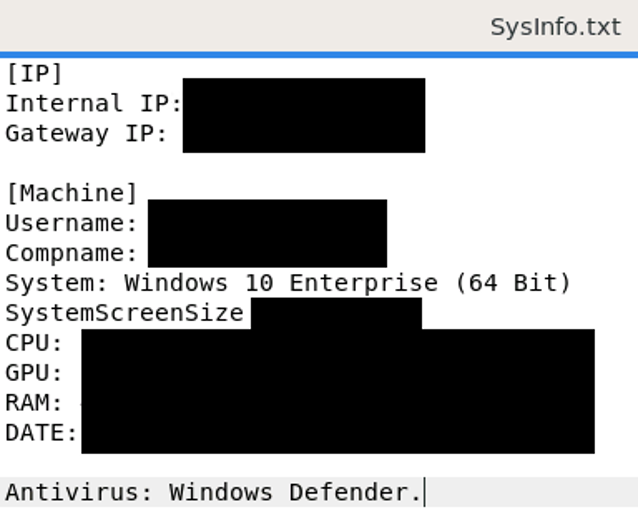
ZenRAT собирает данные о процессоре, видеокарте, версии операционной системы, браузере и установленных программах. Всё это отправляется на командный сервер.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru