



Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Новая вредоносная программа ZenRAT, атакующая пользователей Windows, распространяется под видом менеджера паролей Bitwarden. Попав в систему, троян открывает операторам удалённый доступ и передаёт им данные жертвы.

ZenRAT изучили исследователи из компании Proofpoint. В отчёте специалисты пишут:

«Этот вредонос специализируется именно на атаках пользователей Windows и представляет собой модульный троян, открывающий удалённый доступ к устройству жертвы. Помимо этого, он обладает функциональностью инфостилера».

ZenRAT размещён на фейковых веб-сайтах, которые якобы связаны с разработчиками менеджера паролей Bitwarden. Эксперты пока не выяснили, как именно трафик перенаправляется на эти домены, однако есть предположение, что злоумышленники используют вредоносную рекламу, «чёрный» SEO и фишинговые схемы.


Пейлоад загружается под именем Bitwarden-Installer-version-2023-7-1.exe с домена crazygameis[.]com. В целом это стандартный инсталляционный пакет Bitwarden с добавленной вредоносной составляющей в виде .NET-исполняшки ApplicationRuntimeMonitor.exe.

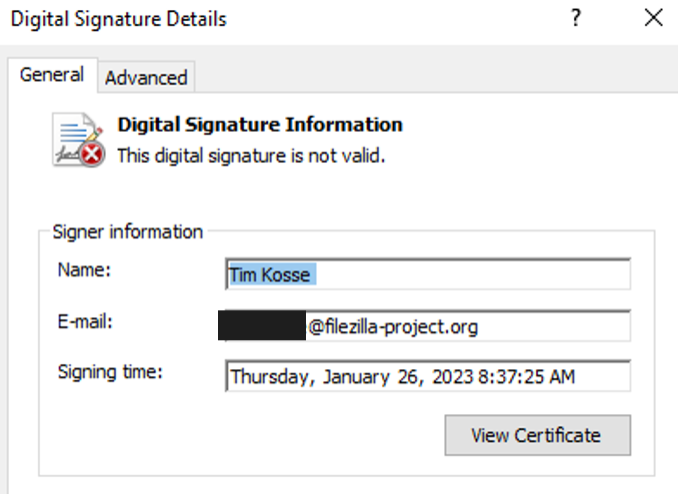
Интересно, что исполняемый файл имеет не только валидную цифровую подпись, но ещё и от известного немецкого девелопера — Тима Коссе, который стоит за разработкой FileZilla.


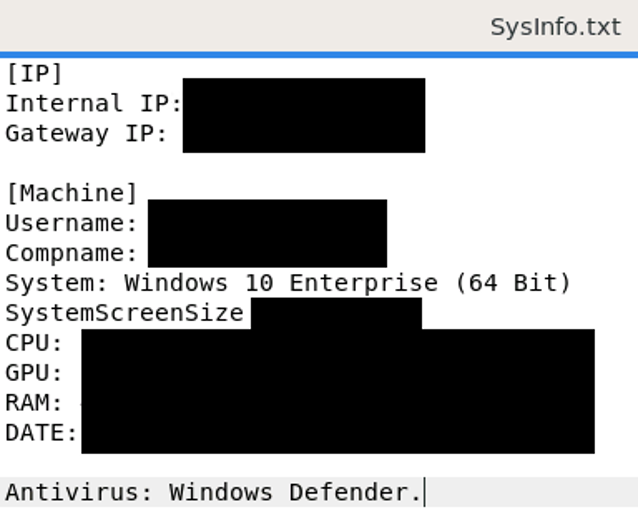
ZenRAT собирает данные о процессоре, видеокарте, версии операционной системы, браузере и установленных программах. Всё это отправляется на командный сервер.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru