



ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

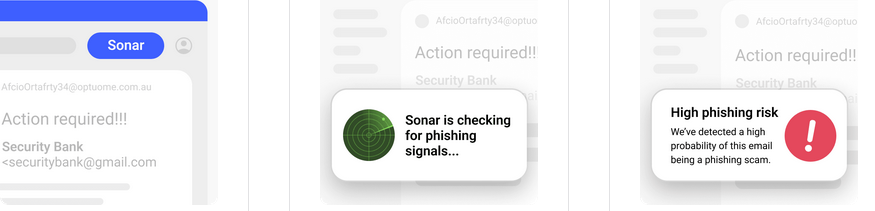
Команда NordVPN запустила первый пробный проект на платформе NordLabs. Использующий ИИ браузерный плагин Sonar умеет выявлять фишинговые письма и обосновывать свою оценку, приучая юзера быть внимательным к мелочам.

Умное расширение построено на базе LLM-технологии, обеспечившей успех ChatGPT. В настоящее время доступна версия Sonar для Google Chrome, способная мониторить корреспонденцию в Gmail; в дальнейшем поддержку планируется расширить.


Подписчикам NordLabs будет автоматически разрешено установить Sonar-плагин для испытаний. Незарегистрированные пользователи смогут подать заявку на получение доступа и будут включены в список очередников.

«Приглашаем всех принять участие в тестировании Sonar и последующих экспериментальных проектах и присылать нам отзывы, — заключил свой анонс Викинтас Макницкас (Vykintas Maknickas), директор по стратегии развития продуктов Nord Security. — Это абсолютно бесплатно и поможет нам, ИТ-сообществу и всем пользователям интернета понять, каким образом можно обуздать ультрасовременные технологии и заставить их работать во благо».

Введенная в строй неделю назад платформа NordLabs предназначена для изучения перспективных технологий, таких как ИИ, и создания новых инструментов и сервисов, способных обеспечить безопасность и приватность интернет-пользователей. Площадка предоставляет эксклюзивный доступ к новаторским проектам NordVPN, находящимся в стадии разработки.

В этом месяце запланирован запуск еще одного проекта на NordLabs — умного помощника Pixray, способного за секунды распознавать изображения, сгенерированные ИИ. Что касается Sonar, подобное решение может оказаться не только удобным, но и очень эффективным: проверка возможностей ChatGPT, проведенная в «Лаборатории Касперского», показала, что LLM вполне пригодны как подспорье в борьбе с фишингом.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru