



ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

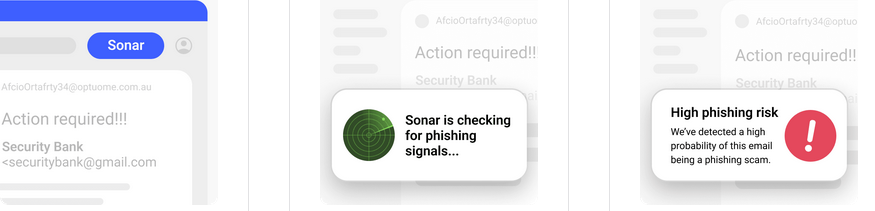
Команда NordVPN запустила первый пробный проект на платформе NordLabs. Использующий ИИ браузерный плагин Sonar умеет выявлять фишинговые письма и обосновывать свою оценку, приучая юзера быть внимательным к мелочам.

Умное расширение построено на базе LLM-технологии, обеспечившей успех ChatGPT. В настоящее время доступна версия Sonar для Google Chrome, способная мониторить корреспонденцию в Gmail; в дальнейшем поддержку планируется расширить.


Подписчикам NordLabs будет автоматически разрешено установить Sonar-плагин для испытаний. Незарегистрированные пользователи смогут подать заявку на получение доступа и будут включены в список очередников.

«Приглашаем всех принять участие в тестировании Sonar и последующих экспериментальных проектах и присылать нам отзывы, — заключил свой анонс Викинтас Макницкас (Vykintas Maknickas), директор по стратегии развития продуктов Nord Security. — Это абсолютно бесплатно и поможет нам, ИТ-сообществу и всем пользователям интернета понять, каким образом можно обуздать ультрасовременные технологии и заставить их работать во благо».

Введенная в строй неделю назад платформа NordLabs предназначена для изучения перспективных технологий, таких как ИИ, и создания новых инструментов и сервисов, способных обеспечить безопасность и приватность интернет-пользователей. Площадка предоставляет эксклюзивный доступ к новаторским проектам NordVPN, находящимся в стадии разработки.

В этом месяце запланирован запуск еще одного проекта на NordLabs — умного помощника Pixray, способного за секунды распознавать изображения, сгенерированные ИИ. Что касается Sonar, подобное решение может оказаться не только удобным, но и очень эффективным: проверка возможностей ChatGPT, проведенная в «Лаборатории Касперского», показала, что LLM вполне пригодны как подспорье в борьбе с фишингом.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru