



ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

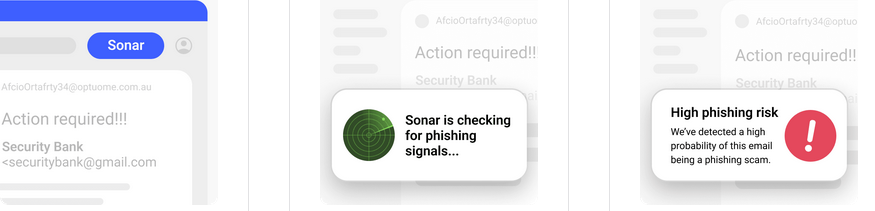
Команда NordVPN запустила первый пробный проект на платформе NordLabs. Использующий ИИ браузерный плагин Sonar умеет выявлять фишинговые письма и обосновывать свою оценку, приучая юзера быть внимательным к мелочам.

Умное расширение построено на базе LLM-технологии, обеспечившей успех ChatGPT. В настоящее время доступна версия Sonar для Google Chrome, способная мониторить корреспонденцию в Gmail; в дальнейшем поддержку планируется расширить.


Подписчикам NordLabs будет автоматически разрешено установить Sonar-плагин для испытаний. Незарегистрированные пользователи смогут подать заявку на получение доступа и будут включены в список очередников.

«Приглашаем всех принять участие в тестировании Sonar и последующих экспериментальных проектах и присылать нам отзывы, — заключил свой анонс Викинтас Макницкас (Vykintas Maknickas), директор по стратегии развития продуктов Nord Security. — Это абсолютно бесплатно и поможет нам, ИТ-сообществу и всем пользователям интернета понять, каким образом можно обуздать ультрасовременные технологии и заставить их работать во благо».

Введенная в строй неделю назад платформа NordLabs предназначена для изучения перспективных технологий, таких как ИИ, и создания новых инструментов и сервисов, способных обеспечить безопасность и приватность интернет-пользователей. Площадка предоставляет эксклюзивный доступ к новаторским проектам NordVPN, находящимся в стадии разработки.

В этом месяце запланирован запуск еще одного проекта на NordLabs — умного помощника Pixray, способного за секунды распознавать изображения, сгенерированные ИИ. Что касается Sonar, подобное решение может оказаться не только удобным, но и очень эффективным: проверка возможностей ChatGPT, проведенная в «Лаборатории Касперского», показала, что LLM вполне пригодны как подспорье в борьбе с фишингом.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru