



Топовые Android-приложений для здоровья запрашивают опасные разрешения

Топовые Android-приложений для здоровья запрашивают опасные разрешения

Топовые Android-приложений для здоровья запрашивают опасные разрешения

Исследователи из Cybernews изучили 50 популярных Android-приложений для здоровья и пришли к выводу, что софт этого класса запрашивает слишком опасные разрешения в операционной системе.

Само собой, ряд разрешений просто необходим для работы таких программ, однако специалисты отметили использование потенциально опасного доступа к личным данным, а также функциональность, которая может угрожать конфиденциальности пользователей.

Эксперты изучили приложения для фитнеса, отслеживания фаз сна, медитации и т. п. В итоге в Cybernews составили список наиболее сомнительных разрешений, которые требует софт для здоровья:

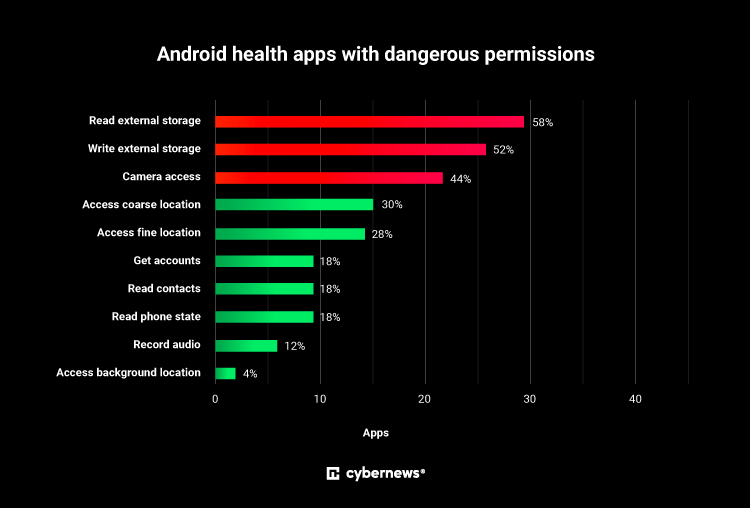
  • доступ к данным геолокации с помощью GPS и сетевой активности (приблизительное местоположение отслеживают 30% проанализированных приложений, точное — 28%);
  • доступ к камере и микрофону (камеру используют 44% проанализированных приложений, микрофон — 12%);
  • доступ к СМС-сообщениям и истории звонков;
  • чтение и запись на внешнее хранилище (чтение используют 58% проанализированных приложений, запись — 52%);
  • административный доступ к устройству;
  • доступ к контактам (18% проанализированных приложений);
  • возможность считывания информации о девайсе: телефонный номер, уникальный идентификатор и прочее (18% проанализированных приложений);
  • возможность использования данных в фоновом режиме (4% проанализированных приложений).

В отчёте эксперты приводят инфографику, отражающую текущее положение дел. На ней хорошо видно, какие именно разрешения предпочитает Android-софт:


Исследователи рекомендуют владельцам мобильных устройств на Android не забывать про обновление операционной системы, знать основы защиты личных данных на смартфонах и внимательно относиться к выдаваемым разрешениям в ОС.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru