



Авторы шифровальщика Cuba добавили в арсенал бэкдор и обход антивирусов

Авторы шифровальщика Cuba добавили в арсенал бэкдор и обход антивирусов

Авторы шифровальщика Cuba добавили в арсенал бэкдор и обход антивирусов

Проведенный в «Лаборатории Касперского» разбор атаки шифровальщика Cuba показал, что в распоряжении кибергруппы появились новые инструменты для сокрытия вредоносной активности.

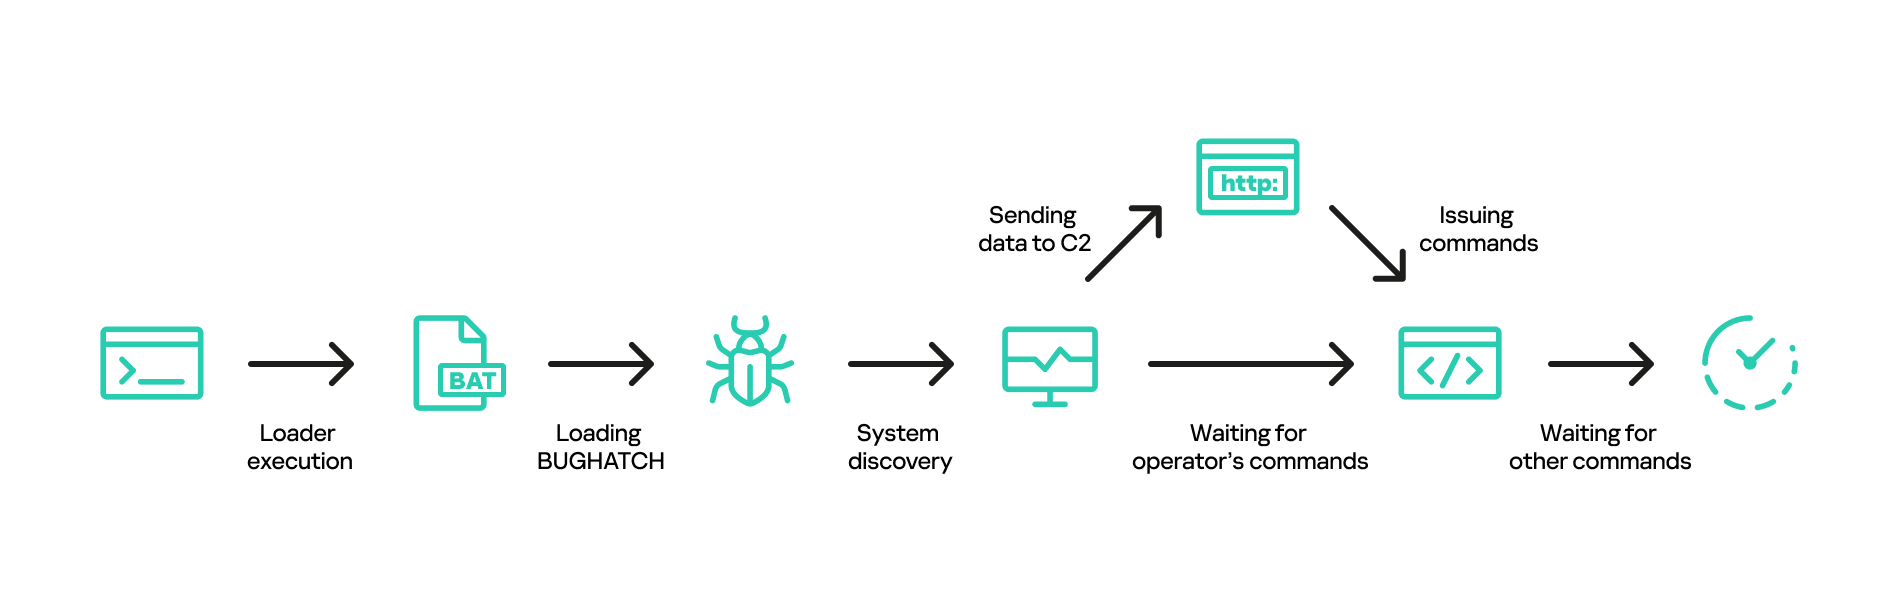
В частности, в зараженной системе компании-жертвы были обнаружены три подозрительных файла, запускающие последовательность действий, которые привели к загрузке вредоносной библиотеки komar65, также известной как Bughatch.

Зловред представляет собой бэкдор, который разворачивается в памяти процесса и выполняет встроенный шелл-код в выделенном ему пространстве, используя API Windows. После этого он подключается к C2-серверу и ждет дальнейших инструкций.


По команде Bughatch может загрузить маячок Cobalt Strike, Metasploit или дополнительный модуль, расширяющий его функциональность, — например, для сбора и вывода информации с зараженной системы.

Прикрытие бэкдору в ходе атаки обеспечил известный вредонос Burntcigar — по всей видимости, новая версия, так как на момент инцидента защитные решения его не детектировали. Зловред умеет прибивать процессы антивирусов и EDR; их имена, против обыкновения, были зашифрованы.

«Наши исследования демонстрируют важность наличия доступа к аналитическим отчётам об актуальных киберугрозах у ИБ-специалистов компаний, — отметил эксперт Kaspersky Глеб Иванов. — Группы вымогателей, такие как Cuba, всё время развиваются и совершенствуют свои тактики, поэтому крайне важно быть на шаг впереди для эффективного противодействия потенциальным атакам. В условиях постоянно меняющегося ландшафта угроз осведомлённость о возможных рисках — одна из важных составляющих защиты от последствий киберинцидентов».

Группировка Cuba, по словам аналитиков, использует схему двойного вымогательства, а также сложные тактики и методы проникновения в сети, в том числе BYOVD (Bring Your Own Vulnerable Driver) и краденые учетки RDP. Используемые инструменты разнообразны и постоянно совершенствуются; чтобы ввести исследователей в заблуждение, злоумышленники фальсифицируют временные метки компиляции.

Шифровальщик Cuba, доступный в даркнете как услуга (Ransomware-as-a-Service, RaaS), использует техники однофайлового развёртывания (без загрузки вредоносной библиотеки), что сильно затрудняет анализ. Шифрование данных осуществляется по а алгоритму Xsalsa20, для защиты ключей используется RSA-2048.

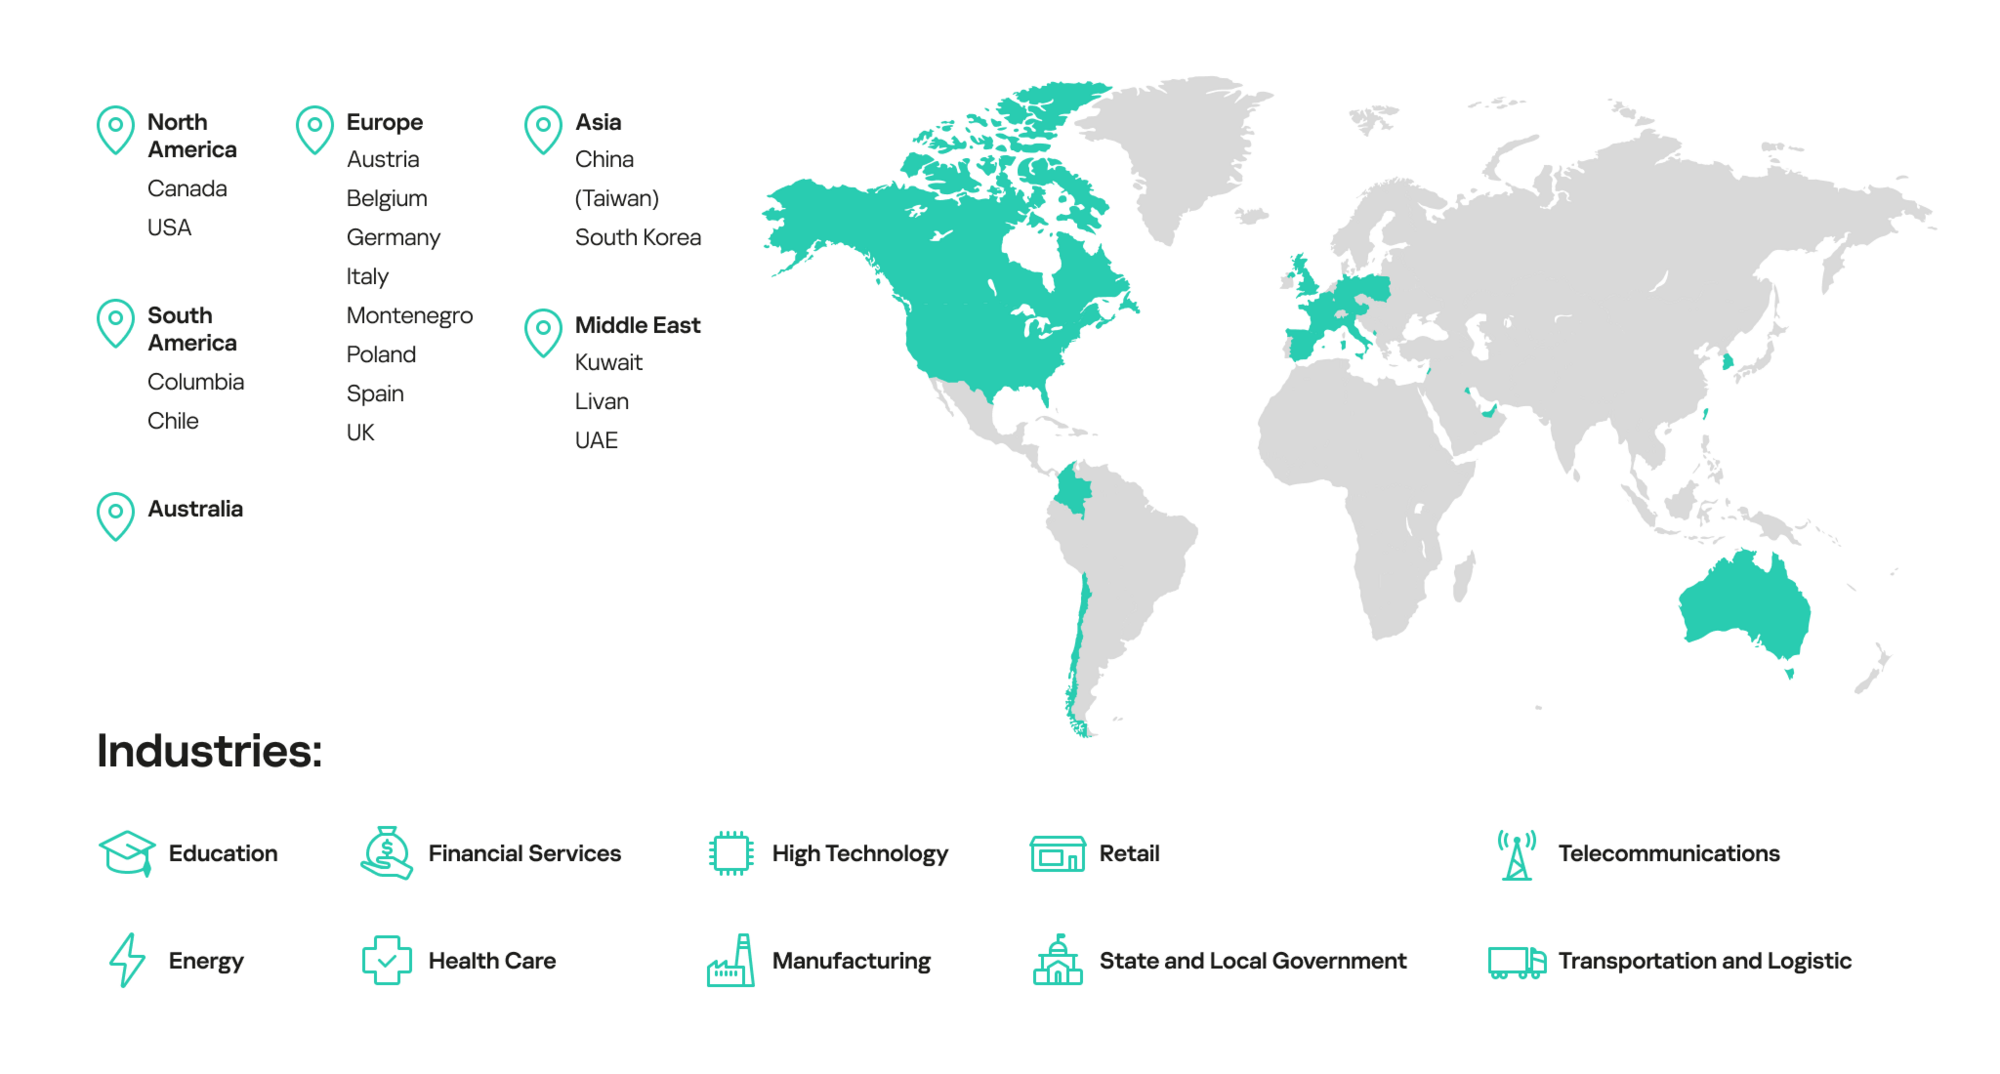
Выбор целей не зависит от профиля организаций. Среди жертв числятся торговые, логистические, финансовые, государственные учреждения, а также промышленные предприятия. На настоящий момент заражения зафиксированы в Северной Америке, Европе, Азии и Океании.

Подпишитесь на новости

Полностью российский электромобиль пообещали через один-два года

Первый полностью отечественный электромобиль может появиться в России уже в течение ближайших двух лет. Такой прогноз озвучил академик РАН Евгений Антипов на форуме «Наука будущего — наука молодых» в Нижнем Новгороде. Оптимизм учёного подпитывает мировой рынок: электрокары уже составляют около четверти выпускаемых легковых автомобилей, а лидируют по продажам Китай, Евросоюз и США.

Аккумуляторы постепенно дешевеют, поэтому ценник электромобиля больше не выглядит таким космическим, как на заре Tesla.

В России тем временем разворачивается производство литий-ионных батарей. Уже запущена гигафабрика «Росатома» мощностью 4 ГВт·ч в год, ещё два предприятия должны заработать в Красной Пахре и Долгопрудном.

По оценке Антипова, к 2027 году совокупная мощность достигнет 13 ГВт·ч — теоретически этого хватит примерно на 200 тыс. электромобилей ежегодно.

Правда, в словосочетании полностью отечественный пока имеется небольшая китайская деталь размером с технологическую цепочку. Действующие предприятия используют китайские технологии, оборудование и материалы.

Российским аккумулятор станет только тогда, когда ключевые компоненты для него начнут серийно производить внутри страны. Сейчас отечественные электромобили и электробусы уже выпускаются, но батареи в них остаются импортными.

Поэтому прогноз академика — не утверждённый срок автопроизводителя, а оценка того, когда российская промышленность сможет собрать всю цепочку у себя.

Есть и ещё один вызов: безопасность катодных материалов. При определённых условиях они могут быть взрывоопасны, поэтому химикам предстоит сделать батареи не только российскими, но и достаточно безопасными.

RSS: Новости на портале Anti-Malware.ru