



Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Новая вредоносная программа MetaStealer, предназначенная для кражи информации жертвы, атакует пользователей macOS. Таким образом, семейство «яблочных» инфостилеров пополнилось ещё одним экземпляром.

О MetaStealer рассказал исследователь из SentinelOne Фил Стоукс. В отчёте специалист пишет следующее:

«Операторы вредоноса выдают себя за клиентов и используют методы социальной инженерии, пытаясь заставить жертву запустить злонамеренный пейлоад».

Сам MetaStealer распространяется в виде образа диска DMG (Apple Disk Image). Представляясь заказчиками дизайна, злоумышленники отправляют организациям защищённый паролем ZIP-архив, в котором и лежит DMG-файл.

Специалисты также отметили попытки маскировки под файлы Adobe или установщики Photoshop. Собранная информация позволила заключить, что MetaStealer начал действовать в реальных кибератаках с марта 2023 года.

Самый свежий семпл вредоноса, загруженный на VirusTotal, датируется 27 августа 2023-го. Атакуются преимущественно бизнес-пользователи, что само по себе довольно необычное явление для macOS-малвари.

Основной компонент MetaStealer представляет собой обфусцированный исполняемый файл на Go и обладает функциональными возможностями, позволяющими собирать данные из связки iCloud Keychain, сохранённые пароли и файлы с атакованных компьютеров.

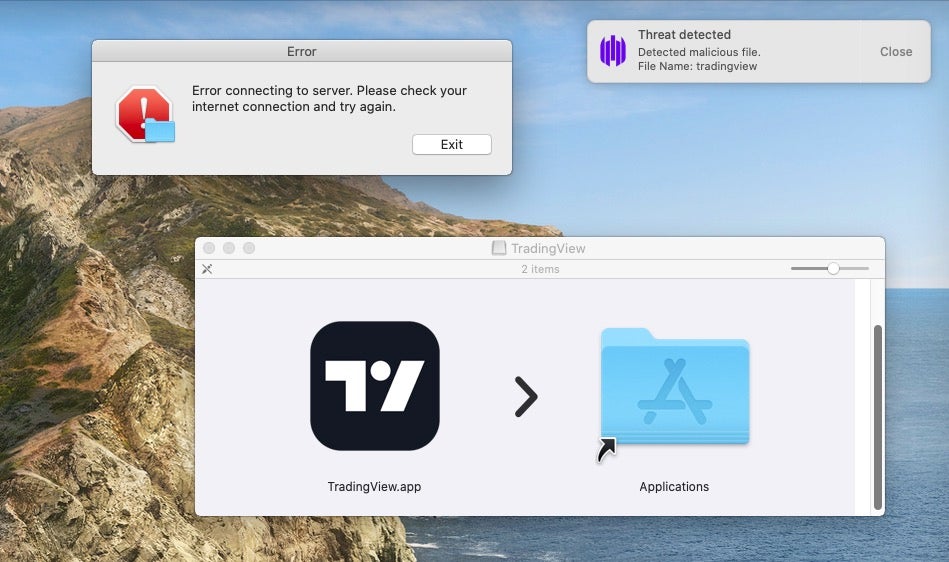
По словам экспертов SentinelOne, ряд вариантов MetaStealer пытались выдать себя за TradingView. Эту же тактику использовал вредонос Atomic Stealer.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru