



Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

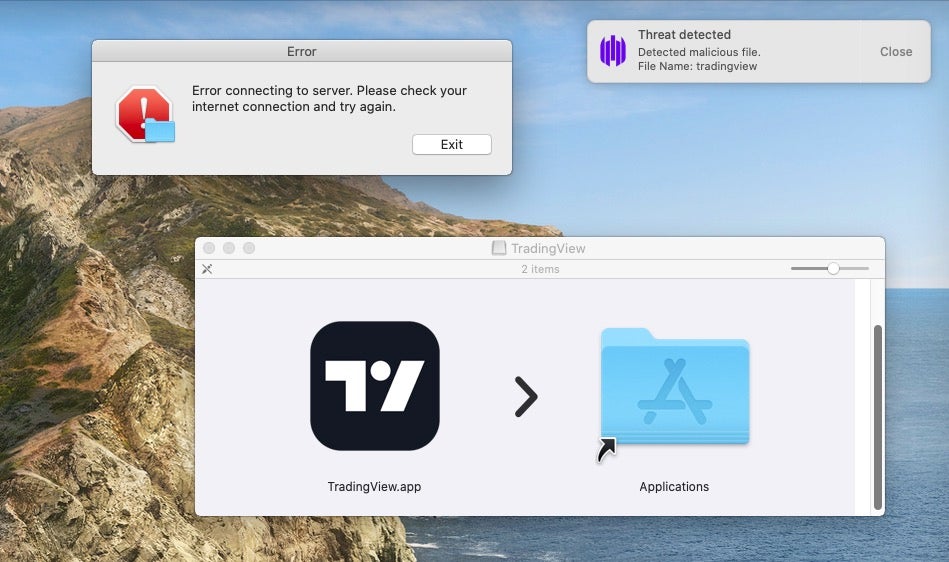
Новая вредоносная программа MetaStealer, предназначенная для кражи информации жертвы, атакует пользователей macOS. Таким образом, семейство «яблочных» инфостилеров пополнилось ещё одним экземпляром.

О MetaStealer рассказал исследователь из SentinelOne Фил Стоукс. В отчёте специалист пишет следующее:

«Операторы вредоноса выдают себя за клиентов и используют методы социальной инженерии, пытаясь заставить жертву запустить злонамеренный пейлоад».

Сам MetaStealer распространяется в виде образа диска DMG (Apple Disk Image). Представляясь заказчиками дизайна, злоумышленники отправляют организациям защищённый паролем ZIP-архив, в котором и лежит DMG-файл.

Специалисты также отметили попытки маскировки под файлы Adobe или установщики Photoshop. Собранная информация позволила заключить, что MetaStealer начал действовать в реальных кибератаках с марта 2023 года.

Самый свежий семпл вредоноса, загруженный на VirusTotal, датируется 27 августа 2023-го. Атакуются преимущественно бизнес-пользователи, что само по себе довольно необычное явление для macOS-малвари.

Основной компонент MetaStealer представляет собой обфусцированный исполняемый файл на Go и обладает функциональными возможностями, позволяющими собирать данные из связки iCloud Keychain, сохранённые пароли и файлы с атакованных компьютеров.

По словам экспертов SentinelOne, ряд вариантов MetaStealer пытались выдать себя за TradingView. Эту же тактику использовал вредонос Atomic Stealer.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru