



Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

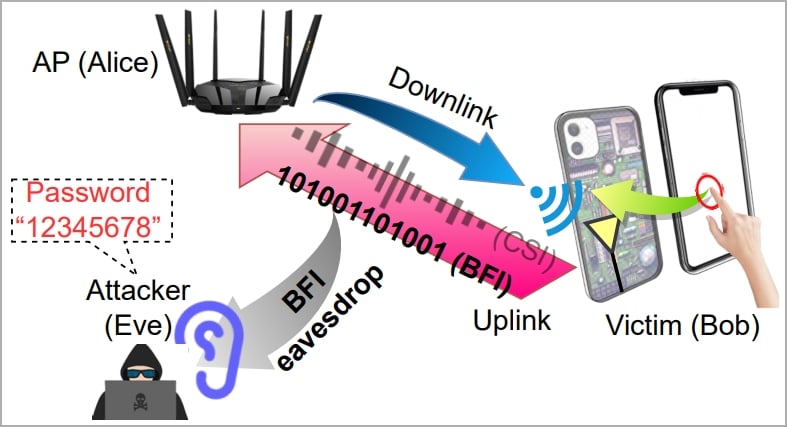
Новый вектор атаки под названием «WiKI-Eve» позволяет перехватить передачу данных в виде простого текста со смартфонов, подключённых к современным роутерам Wi-Fi, и вычислить отдельные нажатия клавиш с точностью до 90%. Другими словами, условный злоумышленник может вытащить пароли владельца девайса.

Новый вектор использует функцию BFI (beamforming feedback information), которая появилась в 2013 году с выходом Wi-Fi 5 (802.11ac). BFI позволяет устройствам отправлять маршрутизаторам информацию о своём местоположении.

Эта функциональность полезна в том смысле, что с её помощью роутер может более точно направлять сигнал. Тем не менее у BFI есть проблема: обмен информацией происходит в виде простого текста, а это значит, что условный атакующий может перехватить и прочитать её.


На эту уязвимость указали (PDF) китайские и сингапурские исследователи. Изначально команда специалистов тестировала возможность извлечения «секретов» из процесса передачи данных, но в итоге выяснилось, что брешь позволяет выявить нажатия клавиш с точностью до 90% и расшифровать шестизначные пароли с точностью до 85%. При этом сложные комбинации можно получить в 66% случаев.

Казалось бы, WiKI-Eve работает только с числовыми паролями, однако не стоит недооценивать опасность этого вектора. Взять хотя бы результаты исследования NordPass: в 16 из 20 самых распространённых паролей используются только цифры.

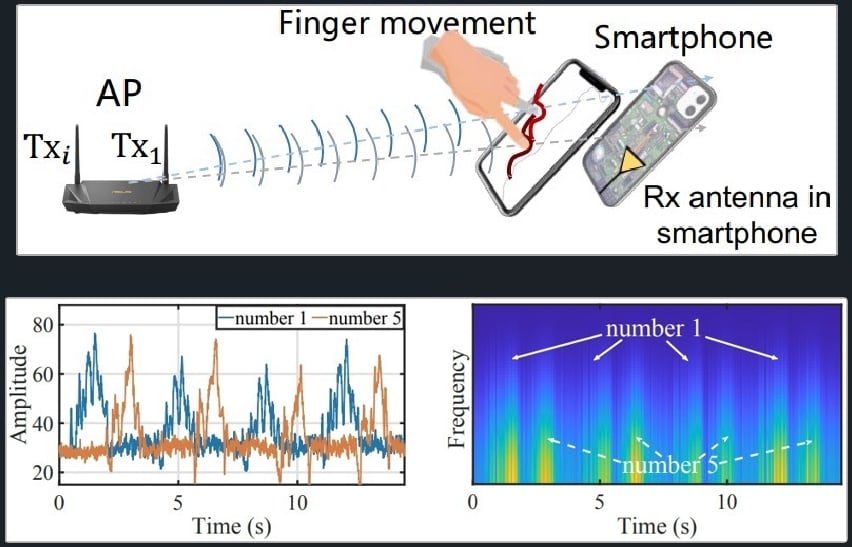
Принцип атаки WiKI-Eve заключается в перехвате сигналов Wi-Fi в процессе ввода пароля. Другими словами, злоумышленник должен дождаться момента, когда жертва будет активно использовать смартфон и запускать конкретное приложение.


Атакующему также нужен будет идентификатор девайса жертвы в сети (например, MAC-адрес). В основной фазе злоумышленник должен захватить временной ряд BFI жертвы в процессе ввода пароля. Для этого может использоваться инструмент вроде Wireshark.

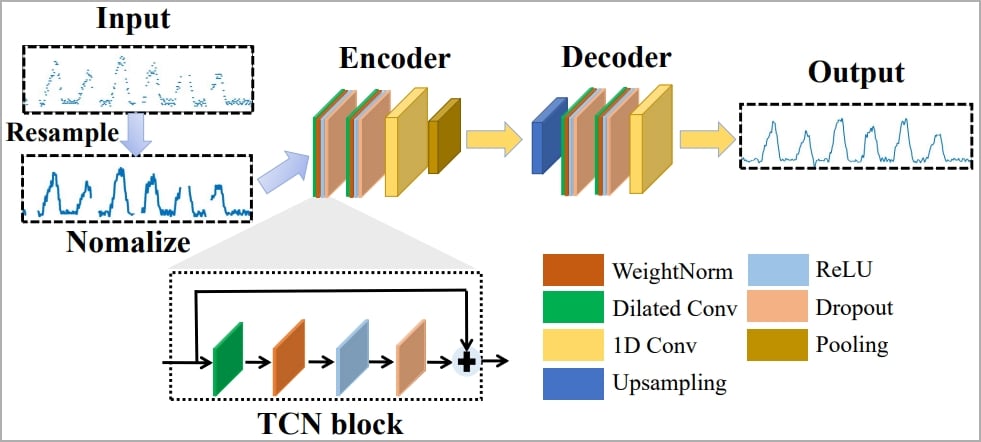
Каждый раз, когда пользователь нажимает для ввода клавишу, это влияет на антенны Wi-Fi, вызывая генерацию определённого сигнала. Поскольку записанный временной ряд BFI может размыть границы между нажатиями клавиш, исследователи разработали алгоритм для парсинга и восстановления данных.

Подпишитесь на новости

Samsung Bixby отправлял данные в облако вопреки настройке Galaxy AI

Включили «Обрабатывать данные только на устройстве» и решили, что ИИ больше ничего не отправляет в облако? У Samsung есть неприятная оговорка. Автор Android Police проверил Galaxy S26 Ultra и обнаружил: Bixby продолжает обращаться к серверам даже с активным переключателем.

О результатах он рассказал в собственном эксперименте с записью сетевых соединений.

Photo Assist и Now Brief ограничение соблюдали: для облачных операций просили отключить локальную обработку. А вот три текстовых вопроса Bixby сопровождались отправкой примерно 17 КБ каждый на сервер Samsung. Десять голосовых команд — включая таймер и изменение яркости — дали около 540 КБ исходящего трафика.


Важная деталь: инструмент мониторинга не расшифровывал содержимое соединений. Сами логи показывают объём и адрес передачи, но не позволяют прочитать отправленные данные. При этом политика Samsung прямо предусматривает сбор голосовых записей при использовании ассистента.


У Bixby есть отдельная настройка Offline processing. В тесте она позволяла выполнять простые команды без интернета, но свободные формулировки часто переставали работать.

Получается, одной галочки для приватности всего ИИ на смартфоне недостаточно. Bixby живёт по собственным настройкам, искать их придётся отдельно.

RSS: Новости на портале Anti-Malware.ru